金融機関7社で情報流出、捜査拡大
韓国警察は、約6万6,000人の個人情報と2,200件の企業記録が流出したとされる金融業界へのサイバー攻撃について、捜査を拡大した。捜査当局は、攻撃者がセキュリティー検査用の人工知能(AI)ツール「ARTEX」を使ったとみている。開発者は、一般向けの配布と更新を終了すると発表した。
目次
警察の捜査チームは捜査員28人から43人に増員され、デジタル鑑識と国際協力のために15人が新たに加わった。誰が攻撃を実行したのか、何人が関与したのか、AIが情報窃取にどのように寄与したのかという重要な点は、依然として明らかになっていない。
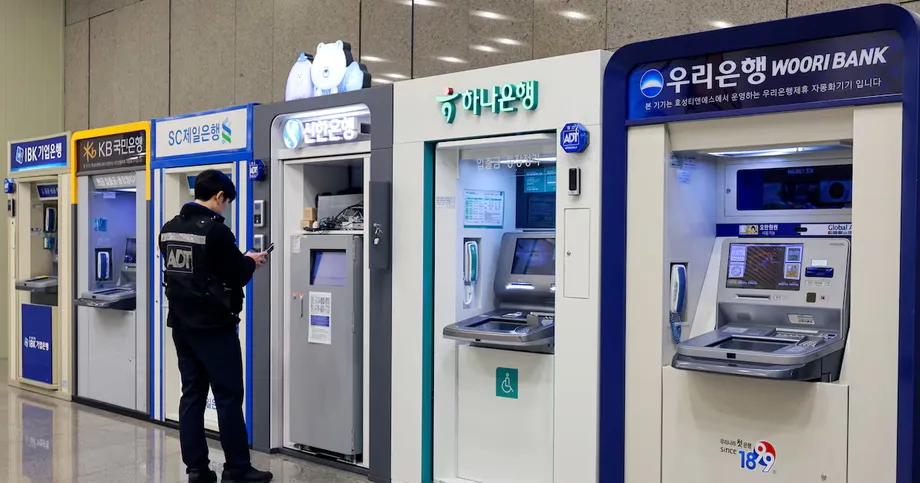
情報流出を報告したのは、新韓銀行、KB国民銀行、ハナ銀行、BNK釜山銀行、イェガラム貯蓄銀行、ウェルカム貯蓄銀行、現代キャピタルの7機関。NH農協銀行とウリ銀行も攻撃対象になったと報じられているが、いずれも情報流出を確認していない。流出が確認された機関を7社とする報道がある一方、標的は少なくとも9機関だったとする報道があるのは、この違いによる。
新韓銀行は、氏名、電話番号、ローン申請時に提出された所得情報など、顧客2万5,729人分の情報が盗まれたと公表した。イェガラム貯蓄銀行は約4万人の顧客が影響を受けたと報告した。この2つの数字を合わせると6万5,729人で、流出した個人情報は約6万6,000人分とする報道のほぼ全数に当たる。ハナ銀行は89人、KB国民銀行は119人が影響を受けたと報告した。
流出規模の合計については報道に差がある。顧客数は最大6万8,000人との報道がある一方、別の報道は個人約6万6,000人と企業記録2,200件を分けている。この2つの区分を、そのまま個人被害者数として合算することはできない。全機関を通じて影響を受けた重複のない人数を示す、整理済みの総数は当局から公表されていない。
公表された情報の内容は銀行によって異なる。ハナ銀行は、氏名、個人識別番号、電話番号が盗まれたが、金融情報は含まれていなかったと説明した。今回の一連の攻撃で流出した記録には、年収、融資限度額、ローン商品も含まれていたという。こうした情報の窃取は預金の盗難とは異なるが、詐欺犯が巧妙になりすまして連絡するための材料になり得る。
攻撃と対応の経緯
当局は、主な攻撃はおおむね9月27日から10月1日にかけて行われたとみている。新韓銀行は9月30日に攻撃を受け、10月1日に情報流出を公表したとみられる。その後に判明したセキュリティー上の事実やARTEXの一般向け開発終了により、捜査は当初の銀行発表を超えて広がっている。
- 7月:ARTEXがGitHubで無料公開された。
- 9月:同ツールが百度(バイドゥ)のAgent+攻防チャレンジで優勝した。
- 9月27日~10月1日:捜査当局は、金融業界への一連の攻撃がこの期間に行われたとみている。
- 9月30日:当局は新韓銀行への攻撃があったとみている。
- 10月1日:新韓銀行が顧客情報の流出を公表した。
- 10月8日:開発者のAutumn-27が、ARTEXの一般向け更新を停止し、非公開形式に移行すると発表した。捜査対象となっていたTelegramアカウントも同日削除された。
- 10月11日:同アカウントと、オンラインサービスを圧倒する攻撃を販売する中国のグループとの関係を示す可能性のある新たな情報が報じられた。
警察の初動では、警察庁サイバーテロ捜査課の4チームから計28人が投入された。その後の43人への増員は約54%の増加に当たり、新たな要員はデジタル証拠の回収と国境を越えた捜査協力に重点を置いている。
ARTEXの機能と捜査で判明したこと
ARTEX自体は大規模言語モデルではない。ChatGPT、Claude、DeepSeekなど外部のモデルと接続し、その出力を使ってセキュリティー検査の作業を調整する自動化プラットフォームだ。ペネトレーションテストとは、悪意ある攻撃者に弱点を悪用される前に、許可を得て脆弱性を探す検査を指す。
このツールは、中国のサイバーセキュリティー技術者、李普華氏が開発した。同氏はAutumnの別名と、GitHub上のAutumn-27というハンドルネームを使用している。ARTEXの設計では、AIエージェントが標的について情報を集め、脆弱性を探し、システムへの侵入経路を計画し、セキュリティーツールを実行して弱点を検証できる。同じ手順でも、指示を出す人が誰か、許可があるかどうかによって、正当な検査にも不正侵入にもなり得る。
韓国のサイバーセキュリティー企業Geniansのセキュリティーセンター長、ムン・ジョンヒョン氏は、攻撃を制御していたとみられるサーバーのHTMLヘッダーにARTEXのコンソール表記を確認した。そこには「ARTEX - 自主渗透测试控制台」と記され、自律型ペネトレーションテスト用コンソールを意味する。こうした痕跡はソフトウェアが存在したとの見方を裏付けるが、操作者の身元までは明らかにしない。
米サイバーセキュリティー企業CrowdStrikeは、攻撃者がARTEXをAnthropicのClaudeおよびClaude Codeと併用した可能性が高いと評価した。別の捜査報道では、ARTEXとともにDeepSeekを含む複数のモデルが使われたとされる。これらの情報が示すのは、単一のAIシステムが単独で動いたというより、複数のツールが組み合わされていた可能性だ。どのモデルがどの作業を担ったかを完全に示す情報は確認されていない。
AIの支援は、独立した攻撃者がいたことを意味しない
この事件では、自動化と人間の責任を区別することが重要だ。AIはシステムの調査、結果の解釈、コードの準備にかかる時間を短縮できる一方、標的を選び、作戦を指示するのは人間であり得る。AIが使われた証拠があっても、侵入の全過程が人間の判断なしに進んだことにはならない。
韓国金融保安院の関係者は、攻撃における人間の指示について次のように述べた。
攻撃にAIが使われたのは事実だが、人間の関与なしにAIが独立して動いたわけではない。ハッカーがツールとしてAIを使った
CrowdStrikeによると、AIの利用記録には、盗まれた韓国の情報が通常どこで売られているかを尋ねる質問や、データ販売に使われる韓国のTelegramグループを探す支援を求める内容が含まれていた。同社はこれらの依頼を、金銭目的との評価の根拠の一つとした。ただし、それだけでは盗まれた記録が実際に売られたことの証明にはならない。
高麗大学サイバーセキュリティー学部のキム・スンジュ教授は、ARTEXのようなツールによって、技術経験の乏しい人でも攻撃を実行しやすくなる可能性があると警告した。
AIハッキングツールは今後も登場し、専門家でなくても攻撃を仕掛けやすくなる。その結果、攻撃はさらに頻発するだろう
実務上の懸念は、速度と規模だ。操作者はエージェントを使い、すべての作業を手作業で行わずに複数の組織を順次調査できる。悪用可能な弱点や侵入経路、人間の判断が不要になるわけではないが、それらを追うための労力は減り得る。
中国を示す証拠には異論も
CrowdStrikeは、攻撃を行ったと疑われる人物について、中国語話者で金銭目的、広東省を拠点としていた可能性が高いと評価した。ただし、確度は中程度としており、断定的な帰属判断ではない。
身元特定の手掛かりの一つは、セキュリティー研究者の履歴書を求めるClaudeの利用記録だった。その記録には26歳、茂名市在住、学歴の詳細、Telegramアカウントが記載されていた。CrowdStrikeは、これらの情報が攻撃者のものとみられると判断した。公表された電話番号に関連付けられた人物は関与を否定し、個人情報が無断で使われたと述べた。
金融監督院は、ハッキングの試みに関連する28個のIPアドレスを特定した。地理的な分布については報道に差があり、約12カ国とするものがある一方、米国、日本、ドイツなど少なくとも10カ国を挙げるものもある。捜査当局は、香港の制御サーバーのほか、攻撃用サーバーや代替のアクセス経路も特定したと報じられている。
IPアドレスが示すのはインターネット接続やサーバーの所在地であり、必ずしもそれを操作する人物の身元ではない。同様に、中国の開発者が作ったソフトウェアを使ったからといって、攻撃者が中国人だとは限らない。暗号資産分析会社Brave New Coinのアナリスト、アディティヤ・ダス氏は、ARTEXだけを根拠にそう推論しないよう注意を促した。
中国外務省の毛寧報道官は、同省は個別の事件について承知していないとしたうえで、中国は一貫してハッキングに反対し、取り締まっていると述べた。身元の確認や国家の関与を示す認定は発表されていない。
Telegramアカウントが新たな捜査の糸口に
別のセキュリティー分析では、Telegramアカウント「YY520CN」が、分散型サービス妨害(DDoS)攻撃を販売する中国のグループVitasが設立したオンラインコミュニティー「GodNet」と結び付けられた。DDoS攻撃は、サービスに大量の通信を送り、利用できなくする攻撃だ。銀行記録の窃取とは異なるため、コミュニティーとの関係は捜査上の手掛かりであり、同グループが情報流出を実行した証拠ではない。
このアカウントは2024年9月、GodNetのモデレーター一覧に掲載されていた。分析では、Telegramのメンバー情報、GitHubでの活動、パスワード窃取型マルウェアによって流出した認証情報を照合した。攻撃に関係するサーバー上のAI利用記録の分析を通じてアカウント名が公になった後、YY520CNは10月8日に削除された。
その後、同じユーザー名を使った新しいアカウントが現れ、関連チャンネルには関与を否定する投稿があった。元のアカウントと新しいアカウントを同じ人物が管理していたかは不明だ。電話番号の所有者が関与を否定したことも、捜査当局が解決できていない身元特定上の問題となっている。
別のGodNetメンバーに関する分析では、GitHubの編集履歴にあったメールアドレスが、2023年に盗まれた認証情報と結び付いた。その記録にはMicrosoftとOracleのクラウドへのログイン情報が含まれており、アカウント所有者がグループの技術システム運用に関与していた可能性が示された。
この2人目のメンバーは銀行への侵入と直接結び付けられていない。盗まれた認証情報とクラウド利用者の記録を照合すれば、アカウント運用者を特定する別の手掛かりになる可能性はある。しかし、アカウント同士のつながりだけでは、誰が情報を盗んだのか、単独犯だったのかは明らかにならない。
ARTEXの公開開発を終了しても既存コピーは消せない
Autumn-27は10月8日、ARTEXをクローズドソース化し、今後は公開版の提供や保守サポートを行わないと発表した。開発者はツールの悪用を理由に挙げたが、韓国の金融業界への攻撃に直接言及したわけではない。その後、GitHubのページが消えたと報じられた。
開発者はまた、違法な使用はプロジェクトの本来の目的に反すると述べ、利用者による違反行為について責任を負わないとした。公開終了前、プロジェクトの目的は個人的な学習、コード研究、ローカル環境での技術検証であり、許可なくオンラインシステムを検査することではないと説明していた。
一般向けの配布を終えれば、元のプロジェクトを通じた今後の入手を制限し、公開メンテナンスを終了できる。しかし、利用者がすでにダウンロードしたコピーを削除したり、その動作を止めたりすることはできない。したがって、今回の発表が示すのはソフトウェアの配布方法の変更であり、攻撃能力が消えたということではない。
この決定により、開発者と、銀行に対してソフトウェアを使ったとされる人物との区別も残る。捜査当局は、インフラ、アカウント、行為を特定可能な操作者に結び付ける必要がある。ツールの出自や開発者による公開終了だけでは、その問題は解決しない。
周辺システムと広範なセキュリティー点検
疑われている侵入経路は、銀行の基幹ネットワークだけにとどまらない。融資募集業者向けポータル、従業員用モバイルツール、営業支援システムで認証が弱かった可能性が指摘されている。決済システムを保護しても、顧客情報を保存したり融資手続きを支援したりするすべてのアプリケーションが守られるとは限らない。
西江大学のヒョビン・リー教授は、周辺システムが十分な注意を受けていない分野の一つだと指摘した。
融資仲介業者の情報ポータルや、従業員が使う社内モバイルアプリなど、一部の周辺システムはセキュリティー面で十分な注意を受けていないようだ
対応策の一つとして、攻撃対象領域の継続的な管理が挙げられる。組織の外部からアクセス可能なシステムを一覧化し、外部に露出したサービス、弱いアクセス制御、脆弱性がないかを確認する取り組みだ。AIはこの作業を支援できるが、見つかった弱点を修正することも欠かせない。
李在明大統領は、サイバーセキュリティー向けAIの開発・導入を急ぐこと、重要システムを直ちに点検すること、国家インフラの防護を強化することを求めた。対応の緊急性について、李氏は次のように述べた。
何よりもスピードが重要だ
閣僚級の警告については、発言者をめぐる報道に差がある。AIセキュリティーの抜本的な見直しを求めたのは李大統領とする報道がある一方、金融以外にも情報流出やリスクが広がると警告したのは韓成淑首相だとする報道もある。報じられた政策の方向性は共通しており、事後の被害修復に限定せず、広範な点検と次の事件を防ぐための対応を求めている。
韓国の大手教会2カ所と韓国電力公社も、オンラインシステムへの不正アクセスを確認した。これらの事案が銀行を狙った攻撃と関連しているかは不明だ。情報開示によって当面のセキュリティー上の懸念は広がったが、単一の攻撃者や共通の手口が明らかになったわけではない。
詐欺防止策と未決の判断
金融委員会と金融監督院は、流出情報を使ったフィッシング詐欺による金銭被害や資金窃取は確認されていないと述べた。預金者には、預金の安全性について過度に心配しないよう呼び掛けた。この発表が対象とするのは発表時点で確認された被害であり、その後の詐欺を防げると保証するものではない。
氏名、電話番号、所得の詳細、最近ローンを申し込んだことを知っていれば、詐欺犯が銀行員を装いやすくなる。ヒョビン・リー氏は、盗まれた情報が他の流出データベースと組み合わされ、当初の情報流出を超えてリスクが広がる可能性も警告した。
規制当局は各銀行に対し、影響を受けた顧客向けの相談窓口を設置し、AIを活用した「Anti-Phishing Sharing and Analysis Platform」を利用し、一時的に詐欺監視を強化するとともに、詐欺被害に遭った顧客への救済と補償を行うよう命じた。新韓銀行は謝罪し、顧客が自身の情報流出の有無を確認できるページを設けた。
金融各社は、被害者と関連する情報を使ったオンラインローン申請、新規口座開設、高額送金を点検することで合意した。必要に応じて、追加の本人確認を求める。規制当局は、監査要件のさらなる厳格化も検討していると報じられている。
金融監督院は不審なIPアドレス28個を金融各社と共有し、発表後の木曜日までに点検を終え、弱点を是正するよう求めた。点検結果をまとめた報告は公表されておらず、その後の具体的な期限も公表されていない。
警察は金融委員会に対し、被害を受けたシステムが電子金融インフラに該当するかどうかの判断を求めている。この分類によって、新設された重大犯罪捜査庁への報告義務が生じる可能性があり、事件の移管にも影響する。判断はまだ発表されていない。
今後の主な進展としては、操作者の特定、被害者数の整理、侵入経路の解明、捜査責任の決定が挙げられる。ARTEXが使われた証拠だけでは、いずれも確定しない。
要点
- 金融機関7社が情報流出を報告。ほかに2行も攻撃対象になったとされるが、情報流出は確認されていない。
- 流出規模は個人約6万6,000人と企業記録2,200件とされる一方、顧客は最大6万8,000人との報道もある。
- 警察の捜査チームは28人から43人に増員された。
- ARTEXと外部AIモデルを使った人間の操作者を示す証拠があり、AIが独立して動いたわけではない。
- 攻撃者の身元や中国の攻撃コミュニティーとの関係は確認されておらず、異論もある。
- ARTEXの開発者は一般向け更新を終了したが、すでにダウンロードされたコピーは引き続き利用できる。
- 規制当局は、流出情報を使ったフィッシングによる金銭被害は確認されていないとし、監視強化と本人確認を命じた。