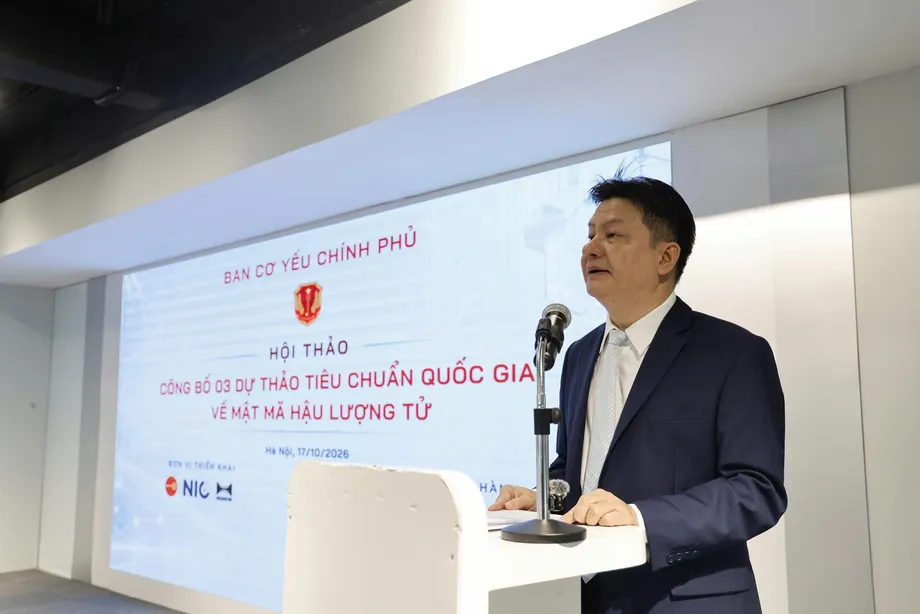
国家安全保障の移行に向け、3件の規格案を策定
ベトナム政府暗号委員会は、耐量子暗号に関する国家規格案3件を公表した。国家安全保障上重要なすべての情報システムを2035年までに耐量子保護へ移行する計画に向け、技術的な基盤を示す。2026年10月17日にハノイで発表された規格案は、ベトナムのデジタル署名アルゴリズムHB-PQSign、鍵カプセル化メカニズムML-KEM、デジタル署名アルゴリズムML-DSAを対象としている。
目次
委員会は、仕様書と技術解説を公開し、ベトナム国内外の科学者、暗号専門家、テクノロジー企業から意見を募っている。規格案は民生用暗号に関するもので、より広範な移行計画では、国家の重要情報システムの保護に取り組む。
政府暗号委員会副委員長のホー・バン・フオン少将は、準備を急ぐべき脅威として、攻撃者が暗号化された情報を今のうちに収集し、より強力な量子コンピューターが解読可能になるまで保管する手口を挙げた。長年にわたり秘密を保つ必要がある情報は、特にこの手口にさらされやすい。
ベトナムの対応策は、国内でのアルゴリズム開発、国際規格の採用、技術面での公開審査、段階的な移行を組み合わせる。まず既存システムのリスクを検証し、2028年から耐量子暗号を段階的に導入、2030年にはハイブリッド移行の節目を迎える計画だ。
実務上の課題は、新たな数学的手法の選定にとどまらない。行政機関や企業には、サービスを継続しながら新たな暗号方式を支えるソフトウェア、機器、試験体制、専門人材が必要となる。そのため委員会の工程表は、アルゴリズムの公表を作業の終わりとせず、規格の策定と導入を一体的に捉えている。
暗号化された情報が今、危険にさらされる理由
ホー・バン・フオン氏は、十分に強力な量子コンピューターが、RSAや楕円曲線暗号(ECC)など、広く使われている公開鍵暗号方式を破る可能性があると警告した。これらの方式は、別の経路で事前に秘密情報を共有することなく、デジタルシステムが安全な接続を確立し、本人確認を行うのに役立っている。
量子コンピューターは、従来型のコンピューターとは異なる計算手法を用いる。量子計算向けに設計されたショアのアルゴリズムは、RSAやECCの基盤となる数学的問題を脅かす。耐量子暗号(PQC)は、従来型と量子コンピューターの双方による攻撃への耐性を想定した、異なる数学的基盤を用いる。
差し迫った懸念は、「今収集し、後で解読する」と表現されることが多い。攻撃者は、内容を読めなくても暗号化された通信を保存しておき、より強力な手段が利用可能になった時点で解読を試みることができる。そのため、何十年も秘密を保つ必要がある文書には、現在のコンピューターの能力を超えて保護を維持できる手段が必要となる。
政府暗号委員会の元委員長、ダン・ブー・ソン中将は、長期間保管される情報、行政で使われるデジタル署名、金融・銀行取引を、対策が必要な分野として挙げた。機密性の確保と署名は異なる役割を果たす。暗号化は情報の内容を保護し、デジタル署名は署名者の特定や、情報が改ざんされていないことの確認に役立つ。
3件の規格案が標準化する内容
HB-PQSignは、データをデジタル指紋に変換する数学的手法であるハッシュ関数に基づくデジタル署名方式だ。規格案は、ベトナムで開発されたアルゴリズムの改良版を対象とする。その設計は、国際署名規格FIPS 205に関連するSPHINCS+フレームワークを選択的に取り入れつつ、パラメーターや動作上の選択についてベトナムの研究者が主導権を持てるようにしている。
ML-KEMは別の役割を担う。鍵カプセル化メカニズムは、公開ネットワークを介して2者が共有秘密を確立するのを助ける。その秘密情報を、通信の暗号化に利用できる。ベトナムの規格案はISO/IEC 18033-2:2006/Amd.2:2026を参照している。
ML-DSAは、格子と呼ばれる数学的構造に基づくデジタル署名アルゴリズムだ。その規格案はFIPS 204を基礎としている。簡単にいえば、格子暗号は、規則的に配置された点の集合に関する数学的問題を攻撃者が解くのは困難だという前提に基づいて安全性を確保する。
したがって3件の規格案は、署名された情報の信頼性と、通信を保護するために使う秘密情報の確立の両方を対象としている。また、国際規格を参照することで、ベトナムの開発者が海外で開発された製品やサービスと連携するシステムを構築するための共通の技術基盤も整う。
2027年から2035年までの工程
委員会の計画は、2つの政府計画に沿って進められる。1つは2026年から2035年までの耐量子暗号システム開発計画、もう1つは2026年から2030年までの民生用暗号の研究・応用開発への幅広い参加促進計画で、2035年までを視野に入れる。これらの計画は、それぞれ首相決定125/QD-TTgおよび1226/QD-TTgに基づく。
この政策は、ベトナムの暗号分野の発展に関する政治局決議56-NQ/TW、および科学技術、イノベーション、デジタル変革に関する決議57-NQ/TWの実施に向けた取り組みの一環だ。移行は、既存の暗号システムと潜在的なリスクの検証から始まる。
- 2027年まで:PQCアルゴリズム、製品、セキュリティ機器に関する国家技術規格一式を発行する。
- 2028年から:既存の暗号技術とPQCを段階的に組み合わせる。
- 2030年まで:国家安全保障上重要な情報システムへのPQCの計画的なハイブリッド導入を完了する。
- 2033年まで:PQCと量子鍵配送に関する追加の国家規格を発行する。
- 2035年まで:国家安全保障上重要な情報システムの100%で、耐量子暗号への移行を完了する。
2030年の節目は、従来の方式と新しい方式を併用するハイブリッド段階を指す。2035年の目標は、対象となる重要システム全体で移行を完了することだ。対象は国家安全保障上重要なシステムであり、ベトナム国内のあらゆる機器やオンラインサービスではない。
ハイブリッド保護でサービス継続を支える
ホー・バン・フオン氏は、組織間の変更を調整しながら、サービスの継続性を維持する必要があると述べた。政府暗号委員会副委員長は、この方針を次のように説明した。
ベトナムの耐量子暗号への移行は、慎重かつ協調的に進め、中断があってはならない
委員会の研究には、ML-KEMとECCやRSAなどの既存方式を組み合わせるハイブリッドML-KEMも含まれる。適切に設計すれば、一方の構成要素が安全性を維持する限り保護を保てることを目指し、移行期間中に2つの方式が相互に補完する。
アルゴリズムの選定と同じくらい、実装の技術も重要だ。移行に関する技術的な議論で取り上げられた2024年のKyberSlash脆弱性は、実装に伴うリスクを示している。アルゴリズムの安全性に関する前提だけでなく、それを動かすソフトウェアの挙動も検証が必要だ。
PQCは広範な導入の中心技術となる。量子鍵配送(QKD)は、一部の重要通信ネットワークで選択的に利用される。PQCは従来型のコンピューター機器で実行できる暗号アルゴリズムを使う一方、QKDは量子物理過程を利用して鍵を配布し、専用の通信インフラを必要とする。
ベトナムが目指す4つの技術層での主導権
暗号科学技術研究所のグエン・クオック・トアン所長は、国内能力の確立には、相互に関連する4つの層を掌握することが重要だと述べた。すなわち、アルゴリズムの設計と安全性証明、暗号解読研究、安全な実装とハードウェア製造、標準化と試験だ。
各層はそれぞれ異なる問いに答える。設計者は、なぜアルゴリズムが攻撃に耐えられるのかを説明する。暗号解読研究者は、破る方法を積極的に探す。技術者は設計をソフトウェアやハードウェアに実装し、運用中の秘密を保護する。試験と規格は、製品を評価するための共通要件を定める。
委員会によると、取り組みにはHB-PQSign、ハイブリッドML-KEM、量子ランダムオラクルモデルにおける安全性分析、暗号パラメーターセットの開発と管理が含まれる。パラメーターとは、安全性の水準、処理負荷、鍵や署名のサイズなどの性質を決める設定値だ。
量子ランダムオラクルモデル(QROM)は、理想化されたハッシュ関数に対して攻撃者が量子クエリーを行えるものとして、暗号の安全性を分析する数学的枠組みだ。説明された研究には、Fiat-Shamir with AbortやFujisaki-Okamotoなどの技法のほか、Compressed OracleやMeasure-and-Reprogramの手法が含まれる。
ベトナムにとっての目標は、暗号システムを国内で検証、改良、保守できる能力を育てることだ。トアン氏は、この能力が機密情報の管理と、外部の技術的判断への依存低減につながると論じている。
数学的設計から実用製品へ
HB-PQSignの開発作業には、参照実装、テストベクトル、意図しない情報漏えいを通じた攻撃への保護が含まれる。参照実装はアルゴリズムの動作モデルを提供する。テストベクトルは、既知の入力と期待される出力を示し、開発者が自作ソフトウェアの動作を確認できるようにする。
想定される用途には、政府業務のデジタル署名や、ハードウェアセキュリティモジュール(HSM)を使った集中型署名システムがある。HSMは、暗号鍵を保護し、通常のソフトウェアに鍵をさらすことなく機密性の高い処理を行う専用機器だ。
実装の安全性を確保するには、タイミングや消費電力などの手掛かりを攻撃者が調べるサイドチャネル攻撃や、機器の動作を意図的に妨害する故障注入攻撃への注意が必要だ。こうしたリスクが、安全なハードウェアと独立した評価が能力構築の枠組みに含まれる理由を示している。
MKグループの代表、グエン・クオック・ハン氏は、同社が暗号科学技術研究所と連携し、ポスト量子アルゴリズムを同社のMK Lotusオペレーティングシステムに統合していると述べた。この取り組みは、金融取引、電子契約、電子身分証明、オンライン公共サービスなどを支える製品を目指す。
鍵や署名のサイズが大きくなると、ネットワークやストレージ、リソースに制約のある機器への負荷も増す。デジタルIDの検証に使われる証明書と信頼できる認証局の仕組みである公開鍵基盤(PKI)も、こうした変化に対応する必要がある。そのため導入試験では、安全性に加えて処理速度、互換性、リソース使用量も検証しなければならない。
専門人材の不足が導入を遅らせる恐れ
グエン・クオック・トアン氏は、広範な課題として、高度な科学的知識の必要性、暗号方式を柔軟に変更できる能力の必要性、理論と実用化の隔たり、高度な訓練を受けた人材の不足の4点を挙げた。暗号方式の柔軟な変更能力とは、新たな弱点が見つかった際に、サービス全体を再構築せずにアルゴリズムや設定を変更できることを指す。
この柔軟性は、ソフトウェア、機器、通信プロトコル全体に及ぶ必要がある。ある組織の変更が接続先のシステムに影響する場合もあるため、公共サービスや商取引を中断なく続けるには、連携した試験が不可欠だ。
トアン氏は、4つの能力層を担う中核的な専門家グループを設け、博士課程の教育を国家暗号プロジェクトと結び付け、若手研究者を世界有数の研究機関に派遣することを提案した。また、専門家を確保し定着させるため、採用や給与、労働条件の整備も求めた。
ダン・ブー・ソン氏は、規格案を実用的なシステムにするには、能力ある暗号研究者が中心的な役割を果たすと述べた。規制当局、研究機関、大学、企業の連携を呼び掛けた。独立したアルゴリズム設計者の育成には何年もかかる一方、民間企業や海外の雇用主による人材獲得競争はすでに激しい。
公開審査が最終規格を形作る
政府暗号委員会は、委員会、国防省、国家標準・計量・品質委員会のポータルサイトを通じて技術資料を公開した。また、科学者、専門家、テクノロジー企業から意見を集める専用ウェブサイトも開設した。ワークショップの詳細では、意見募集の締め切り日は発表されていない。
暗号科学技術研究所の元所長であるチャン・ズイ・ライ氏とチャン・バン・チュオン氏は、詳細な技術解説の公開拡大、技術面に焦点を当てた議論、英語版の作成を提案した。こうした取り組みにより、海外の暗号解読研究者が設計を検証し、詳細な評価に貢献しやすくなる。
国家イノベーションセンター副所長のボー・スアン・ホアイ氏は、規格がベトナムに適したセキュリティ対策を評価、選定、試験、導入するための技術的基盤になると述べた。規格策定と移行計画、研究と実証試験、研究機関・大学・企業の連携に向けた協調的な取り組みを求めた。
同センターは委員会や研究所と協力し、現場の需要と研究能力、国際的な専門家ネットワークを結び付ける計画だ。次の正式な節目は2027年までの国家規格一式の策定で、2028年から段階的なハイブリッド導入が始まる。公開審査、製品試験、専門人材の育成を通じて、3件の規格案を組織が確実に運用できる手段にする必要がある。
要点
- ベトナムは2026年10月17日、ハノイでHB-PQSign、ML-KEM、ML-DSAの規格案を発表した。
- 規格案は、国内外の専門家による技術審査に向けて公開されている。
- 国家規格は2027年までに策定予定で、2028年から段階的なハイブリッド導入を開始し、2030年に重要システムでの節目を迎える。
- 政府は2035年までに、国家安全保障上重要なすべての情報システムを耐量子暗号へ移行することを目指す。
- PQCを広範な導入に活用し、QKDは重要通信ネットワークで選択的に利用する。
- 安全な実装、製品の互換性、専門人材の育成が主要な課題となる。