北朝鮮の秘密のIT人材部隊:世界規模の詐欺の全貌
リモートワークが当たり前になったデジタル時代に、北朝鮮は世界のテック人材市場を悪用している。偽の身元や周到な偽装工作を使う数千人の北朝鮮人IT専門家が、米国や欧州をはじめ各地の企業に入り込んでいる。目的は、政権のために外貨を稼ぎ、国際制裁を逃れ、数百万ドル、ときには数億ドルを金正恩氏の核・ミサイル開発計画に流し込むことだ。
目次
法執行機関の措置、サイバーセキュリティー研究、そして数少ない当事者の証言から明らかになったこの秘密作戦は、サイバー犯罪、個人情報の窃取、国家主導のスパイ活動を組み合わせた高度なネットワークの実態を示している。計画の規模と大胆さは、業界関係者と政府当局者に衝撃を与え、世界のデジタル労働力の安全性をめぐる緊急の懸念を呼び起こしている。
詐欺の手口:偽造ID、ラップトップ農場、世界規模の偽装
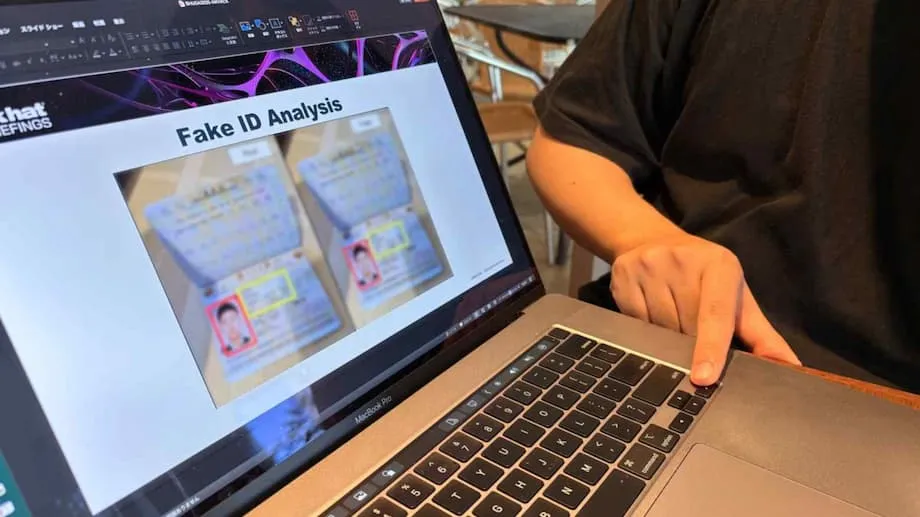
北朝鮮の作戦の中核にあるのは、他国の熟練IT人材になりすまし、外国企業のリモート職を得るという、単純ながら効果的な戦略だ。そのために北朝鮮の労働者は、盗んだ身元情報や偽造した身元情報、AIで生成した書類、デジタル上の偽装工作を組み合わせて使う。信頼できるLinkedInやGitHubのプロフィールを作り、学歴記録を偽造し、面接のビデオ通話を通過するためにディープフェイク技術まで使うこともある。
採用後、工作員が北朝鮮国内から働くことはほとんどない。代わりに、中国やロシア、東南アジアなど、インターネットへのアクセス制限が比較的緩く、監視を逃れやすい国に配置される。アフリカや中東から活動する者もいる。出身をさらに隠すため、VPN(仮想プライベートネットワーク)や遠隔管理ツールを使い、仲介役となる西側の協力者も利用する。協力者は企業のノートパソコンを受け取り、リモートアクセスを設定し、給与の受け取りを取り扱う。
悪名高い手口の一つが「ラップトップ農場」の利用だ。米国や欧州の実在する場所に数十台のコンピューターを設置し、海外にいる北朝鮮人労働者が遠隔操作する。こうした仕組みによって、労働者が国内の正規の場所からログインしているように見せかけ、基本的なセキュリティーチェックをすり抜ける。
米司法省によると、こうした詐欺に使うために80人を超える米国人の身元情報が盗まれ、テック系スタートアップから防衛関連請負企業まで、数百社が知らないうちに北朝鮮の工作員を雇用していた。FBIは、この作戦に関係する数百台のコンピューター、数十のウェブドメイン、数百万ドル相当の暗号資産を押収した。
人間の側面:海外で働く北朝鮮人IT労働者の暮らし
「ジンス」と名乗る脱北者らの貴重な証言からは、この影の仕事がもたらす個人的な代償や日々の実態が明らかになる。BBCの取材に応じたジンスは、数百の偽造IDを使ってリモート職に応募し、しばしば複数の職を掛け持ちして月最大5,000ドルを稼いでいたと語った。そのうち85%は政権に送られたという。「強盗のようなものだと分かっているけれど、運命だと思って受け入れるしかない」と彼は話した。「それでも北朝鮮にいた頃よりずっとましだ」
北朝鮮人IT労働者の大半はチームで活動し、政府の監視役に厳しく管理されている。国内にいる同胞より自由があり、西側メディアにもアクセスできる一方、脱北のリスクは高く、本人や家族が受ける処罰も深刻だ。危険があっても逃亡を選ぶ者は少ない。手元に残る金額は稼ぎの一部にすぎないが、北朝鮮の基準では人生を変えるほどの額になり得るからだ。
なぜリモートIT職なのか:制裁逃れにうってつけの隠れみの
北朝鮮経済は、特に兵器開発計画を標的とした国際制裁によって大きな打撃を受けている。中国の工場やロシアの建設現場に派遣する労働者など、従来の外貨獲得源は先細りしている。この状況で、リモートIT業務には次のような利点がある。
- 高収入:熟練IT労働者は年間最大30万ドルを稼ぐことができ、海外の肉体労働者を大きく上回る。
- 目立ちにくい:リモートワークでは対面での会議がほとんど必要なく、身元を隠しやすい。
- 世界規模で活動できる:インターネットを使えば、米国や欧州からニュージーランド、アラブ首長国連邦まで、世界中の企業を標的にできる。
- 機密データにアクセスできる:社内に入り込めば、知的財産や企業秘密、防衛関連の機密情報まで盗み出せる。
国連の推計によると、北朝鮮人IT労働者は政権に年間2億5,000万〜6億ドルをもたらしている。この資金は仲介業者、暗号資産取引、ペーパーカンパニーが入り組むネットワークを通じて資金洗浄され、当局による追跡を難しくしている。
内部で使われる手口:AI、ディープフェイク、ソーシャルエンジニアリング
北朝鮮のIT工作員は、熟練したプログラマーであるだけでなく、偽装の達人でもある。サイバーセキュリティー研究者は、西側の専門職になりすますために使われた詳細な面接用台本、偽造履歴書、AIで加工した写真を発見している。欧州や米国の実在する人に報酬を払い、身元を「借りる」者もいる。正規の書類や銀行口座を使わせてもらう代わりに、稼ぎの一部を渡す。
マイクロソフトの脅威インテリジェンスチームは、こうした活動をコードネーム「Jasper Sleet」で追跡している。同チームによると、北朝鮮人労働者はAIで偽の人物像を作り、雇用書類用の画像を加工し、面接中に声まで変える。仲介役は、雇用確認の回避や機材の受け取り、リモートアクセスの設定を支援する。所在を隠すための手段には、VPNや仮想プライベートサーバー、遠隔管理ツールの利用が含まれる。
アリー・セキュリティーの採用責任者、ロブ・ヘンリー氏は、こうした偽装を見抜く難しさについて、「当初は、誰が本物で誰が偽物かを見極めるゲームのような面もありましたが、すぐにかなり面倒になりました」と語った。同氏は候補者にビデオ通話中に日中の光を見せるよう求めるようになった。この簡単な方法で、異なるタイムゾーンから働いている人を見破れることが多かったという。
米国から欧州へ:標的の移行と進化する手口
米国企業や法執行機関の警戒が強まるにつれ、北朝鮮の工作員は採用手続きや身元確認が比較的厳格でない欧州へと標的を移している。グーグルの脅威インテリジェンスグループをはじめとするサイバーセキュリティー専門家は、欧州のテック企業が今や主要な標的になっていると警告する。特に、「私物端末の業務利用」(BYOD)方針を採用し、採用手続きを迅速化している企業が狙われやすい。
こうした職場では、北朝鮮人労働者は自分の機器を使って企業システムにアクセスし、通常のリモート従業員を装って紛れ込める。社内に入った後、データを盗み、機密情報を漏えいすると脅し、解雇された場合に暗号資産での支払いを要求する可能性もある。AIで生成した身元情報やディープフェイクによって、従来の警戒サイン、たとえば履歴書の不整合や英語力の不足も技術で隠され、発見はさらに難しくなっている。
西側の協力者の役割:支援者と仲介役
北朝鮮のIT労働者を使った詐欺は、西側の協力者ネットワークに大きく依存している。こうした協力者は、知らずに関与する場合もあれば、意図的に加担する場合もあり、次のような重要な支援を提供している。
- 企業のノートパソコンを受け取り、リモートアクセス用に設定する
- 給与を受け取るための銀行口座やペーパーカンパニーを設立する
- 偽造パスポート、現地の電話番号、推薦状を提供する
- 文化的な振る舞いや採用戦略について工作員を指導する
「ラップトップ農場」を運営したり、資金仲介役を務めたりしたとして、複数の米国人が起訴されている。ある事件では、米国市民が自宅でラップトップ農場を運営したとして訴追された。北朝鮮人労働者はそこで数十台のコンピューターを操作し、給与を資金洗浄していた。暗号資産の窃取や移転を支援したとして起訴された者もおり、司法省は数百万ドルを押収した。
こうした取り締まりにもかかわらず、作戦の規模が大きく、手口も柔軟に変化するため、多くの協力者が活動を続けている。新たな協力者も、ソーシャルメディアやオンラインフォーラムを通じて勧誘されている。
給与にとどまらない脅威:スパイ活動、データ窃取、サイバー犯罪
北朝鮮のIT労働者を使った計画の主な目的は外貨獲得だが、リスクは給与の損失にとどまらない。企業内に入り込んだ工作員は、次のような行為に及ぶ可能性がある。
- 知的財産や企業秘密を盗む
- 輸出規制対象の情報を含む、防衛関連請負企業の機密データにアクセスする
- 将来のランサムウェア攻撃やスパイ活動に備えてマルウェアを仕込む
- 悪名高いラザルス・グループなど、北朝鮮のハッカー集団が利用する社内情報を収集する
記録に残る複数の事例では、北朝鮮人IT労働者がアクセス権を悪用し、暗号資産を盗んだり、雇用主を恐喝したり、大規模なサイバー攻撃を支援したりしている。ラザルス・グループだけでも、2007年以降に30億ドルを超える暗号資産を盗んだとみられ、2025年には過去最大となる15億ドルの窃盗事件を起こした。
企業が自社を守るには:教訓と対策
北朝鮮人IT労働者を使った詐欺により、企業のリモート従業員の採用・管理方法に深刻な脆弱性があることが明らかになった。専門家は、多層的な防御を推奨している。
- 審査を厳格化する:オンライン上の活動記録を確認し、推薦者に照会し、ビデオ通話で本人確認を行う。
- 異常を監視する:不審なIPアドレス、複数人で共有される電話番号、遠隔管理ツールの使用に注意する。
- BYODのリスクを抑える:端末セキュリティーを徹底し、個人端末からのアクセスを制限し、機密システムを分離する。
- 従業員を教育する:人事・ITチームに警戒サインを見分ける訓練を行い、本人確認で連携させる。
- 迅速に対応する:北朝鮮人IT労働者を特定した場合、対応を信頼できる少人数に限定し、共犯者とのつながりを調べ、法執行機関に提出する証拠を保全する。
当局は、相場を大きく下回る契約額、暗号資産での支払い要求、ビデオ面接を避ける応募者、書類に不整合がある応募者にも注意するよう企業に促している。
より大きな構図:制裁、サイバー戦、国際社会の対応
北朝鮮が海外にIT労働者を送り込むのは、制裁を逃れ、兵器開発計画に資金を投じる広範な戦略の一環だ。国連によると、サイバー攻撃は現在、北朝鮮の外貨収入の約半分、大量破壊兵器関連資金の40%を生み出している。肉体労働からハイテク分野のリモートワークへ、さらに米国から欧州へと移行する政権の適応力は、国際的な規制当局が直面する課題の大きさを浮き彫りにしている。
米国、日本、韓国、欧州の各国政府は警告を発し、取り締まりを強化するとともに、外国の協力者と国内の共犯者を訴追してきた。フリーランスの仲介プラットフォームやテック企業には、本人確認の強化と不審な活動の監視が求められている。しかし、ある専門家が指摘したように、「北朝鮮が利益やスパイ活動を目的に西側企業への潜入を試みる状況は今後も続く。取り締まりで活動は妨げられるが、北朝鮮は対応を変えるとみられる」
要点
- 北朝鮮は偽の身元情報を使って数千人のIT労働者を海外に送り込み、企業に潜入させ、政権のための外貨を稼いでいる。
- 工作員はAIやディープフェイク、高度なソーシャルエンジニアリングを使って正規のリモート従業員を装い、西側の協力者から支援を受けることも多い。
- 企業内に入ると、データや知的財産を盗み、サイバー攻撃を支援することもある。給与や窃取した資金は北朝鮮の兵器開発計画に流される。
- 米国などの法執行機関は数百万ドル相当の資産を押収し、協力者を訴追するとともに、企業に採用手続きやサイバーセキュリティー対策の強化を警告している。
- 取り締まり強化を受け、作戦の標的は米国から欧州へ移っている。世界各地の企業には、変化を続ける脅威への警戒が求められている。