ランサムウェア危機でビール供給に支障、個人情報も流出の恐れ
国内最大のビールメーカー、アサヒグループホールディングスは、国内のデジタル業務を停止させ、醸造所の生産を遅らせ、店頭で飲料不足を招いたランサムウェア攻撃からの復旧を進めている。事案が発生したのは9月29日で、同社がデータセンターの1カ所で障害を検知した。数時間以内にシステムを隔離したものの、侵入者はすでにネットワークの一部に侵入し、データを暗号化するとともに、受注や製品出荷に使う重要なサービスを無効化していた。数日間、従業員は配送を続けるため、ペンと紙、ファクスでの対応に切り替えた。出荷が滞るなか、一部店舗では人気のビールやソフトドリンクの在庫が減っていると報告された。
目次
同社は現在、日本で管理するシステムに保管されていた個人データが流出した、または流出した可能性があると確認している。11月下旬に公表した予備調査結果によると、約191万4000人に関する情報が危険にさらされており、このうち顧客は約152万5000人に上る。同社によれば、現職および元従業員約10万7000人、従業員の家族約16万8000人、社外関係者約11万4000人にも影響が及ぶ可能性がある。流出した可能性のあるデータには、氏名、性別、生年月日、郵便住所、メールアドレス、電話番号が含まれる。クレジットカード情報は、侵害されたデータには含まれていないとみられる。従業員に関する個人情報は18項目のみ、流出が確定しており、同社は対象者への通知を準備している。
ランサムウェア集団「Qilin(キリン)」が犯行声明を出し、情報流出サイトにアサヒを掲載。約27ギガバイトの社内ファイルを盗んだと主張している。アサヒの調査では、盗まれたデータが一般公開されたことは確認されていないが、この事案を受け、国内事業全体で大規模な対応を迫られた。システムの復旧に伴い出荷は段階的に再開しており、同社は復旧とセキュリティ強化に注力するため、通期決算の発表を延期した。アサヒによると、障害は日本国内のシステムに限られ、ペローニ、ピルスナー・ウルケル、グロールシュ、英国のフラーズ・ブルワリーなど、海外ブランドでは障害は発生していない。
攻撃の経緯
アサヒの社内調査によると、事態は急速に悪化した。日本時間9月29日午前7時ごろ、従業員がネットワーク上で暗号化されたファイルを発見し、影響を受けたデータセンターを隔離した。その後のフォレンジック調査では、侵入はアサヒの別拠点にある機器の侵害から始まった可能性が高く、隔離措置が取られる前に攻撃者がネットワーク内部を移動していたことが示されている。攻撃者はその後、複数のサーバーや接続機器にランサムウェアを展開し、日々の業務に欠かせない受注、流通、顧客サポートのシステムを妨害した。
二重恐喝で危険性が高まる理由
近年のランサムウェア攻撃では、データを暗号化する前に窃取する手口がよく使われ、「二重恐喝」と呼ばれている。攻撃者は機密ファイルを盗んだうえで、データやシステムを暗号化して業務を滞らせ、身代金が支払われなければ盗んだ情報を公開すると脅す。今回、Qilinは約9300ファイルを窃取したと主張している。アサヒは、データが公開されたことを裏付ける証拠は確認していないとしているが、脅しだけでも被害企業は、システムの復旧や侵害調査を進める一方で、事業継続、プライバシー上のリスク、評判への影響を天秤にかけることになる。
Qilinとは何か、製造業が狙われる理由
Qilinは「ランサムウェア・アズ・ア・サービス(RaaS)」を運営する集団だ。単一の巨大な組織ではなく、提携する攻撃者にマルウェアやインフラを提供するプラットフォームを運営している。提携先は標的に侵入し、得た利益を分配する。セキュリティ研究者は、2022年の登場以降、Qilinが犯行を主張した数百件の攻撃を追跡してきた。今年の報道では、Qilinは世界で最も活発なランサムウェア集団の一つとされ、製造業は特に狙われている業種に挙げられている。同集団のツールは企業の情報技術(IT)環境と、アクセス可能な場合には産業システムの双方を攻撃するよう設計されている。QilinのコードにはRustとCで書かれたコンポーネントが含まれ、Windows、Linux、VMware ESXiシステムに展開できる。脅威情報によると、Qilinはロシアやベラルーシなど、特定の国の標的を避けるよう提携先に指示している。
ランサムウェアの攻撃者は、障害を隠しにくい企業を好んで狙う。製造業はその典型だ。生産ライン、バッチ生産の工程管理、包装、物流は、データセンターやクラウド上で動く業務システムと密接に連携している。こうしたデジタルシステムが停止すれば、工場の現場にあるプログラマブル・ロジック・コントローラー(PLC)が無事でも生産に支障が出る。製造業へのサイバー攻撃を追跡するアナリストは、大企業では操業停止による損失が1日当たり200万ドル近くに上ることがあると推計している。アジア太平洋地域では、2024年以降にランサムウェア攻撃の報告件数が急増しており、製造業は特に大きな影響を受けている。
危険にさらされた可能性のある情報
アサヒによると、現時点で流出が確認されているのは、社用パソコンに保存されていた従業員情報18項目のみだ。一方、調査では、証拠を総合した結果、サーバー上にあるより広範な個人データに攻撃者がアクセスした可能性があると結論づけた。対象となる可能性があるのは、顧客相談窓口に連絡した顧客、現職および元従業員、その家族、儀礼的なメッセージを受け取った社外の取引関係者だ。同社は、決済カード情報は侵害されたデータに含まれていないと強調している。調査は続いており、影響を受けた個人には直接通知する。
アサヒの発表によると、流出した可能性のある個人データは次の通り。
- 氏名と連絡先(住所、メールアドレス、電話番号)
- 性別と生年月日
- 従業員、元従業員、家族に関する会社との関係情報
- 社外の取引先や関係者の業務上の連絡先情報
アサヒの顧客サービスを利用した人にとって、差し迫ったリスクは標的型フィッシングだ。攻撃者は実在する氏名や連絡先を使って、信ぴょう性の高いメッセージを作成する可能性がある。こうしたメッセージは、返信を促したりリンクをクリックさせたりするため、注文確認、返金、配送通知などを装うことが多い。身に覚えのない連絡には注意し、添付ファイルを開いたり、メール内のリンクからアクセスしたサイトに認証情報を入力したりしないようにしたい。
サイバーセキュリティ企業イマーシブの上級マネジャー、ケビン・マリオット氏は、顧客の信頼回復と業務復旧のスケジュールが異なるペースで進むため、データ窃取が復旧を複雑にし、システム復旧に取り組むチームへの負担を増すと指摘した。完全な安定化には数カ月かかる可能性があるとも述べた。アサヒは最終的な復旧時期を明らかにしていない。
顧客データの窃取は、業務が完全に復旧するのは2月までかかる可能性があるという懸念に加え、アサヒのチームにさらなる負担をもたらしている
デジタル障害でビール供給が止まった理由
醸造所では、企業の業務部門と生産現場を結ぶ、相互接続されたシステム網に依存している。受注管理、原材料の計画、醸造レシピ、包装スケジュール、倉庫管理、物流はすべてソフトウェアで統括されている。社内ネットワークが暗号化されたり停止したりすれば、こうした統括機能も止まる。タンクや瓶詰め機が物理的に損傷していなくても、注文状況の把握や生産計画ができなければラインは停止しかねない。アサヒの国内事業全体で起きたのがまさにこれで、同社は受注を手作業で処理し、代替手段として電話やファクスに頼らざるを得なかったとしている。
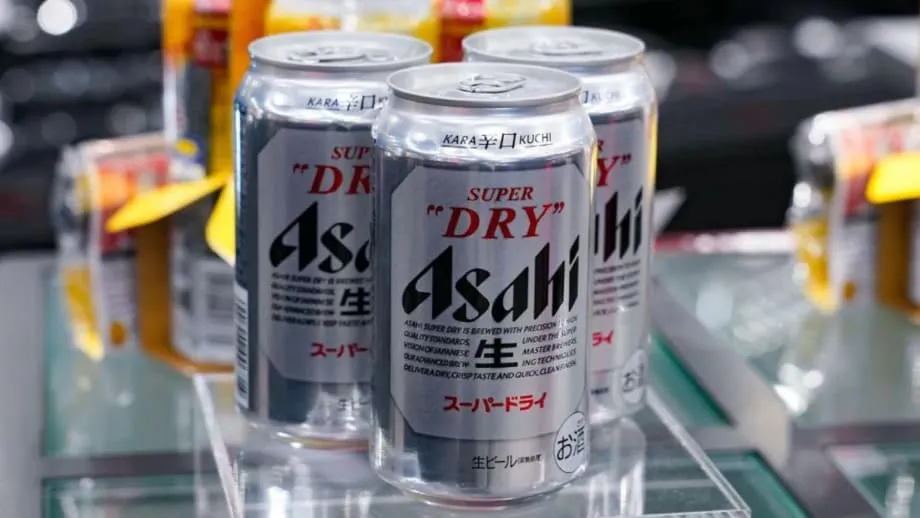
産業分野のインシデントを調査するセキュリティチームは、攻撃者は企業ネットワークから侵入し、ファイル共有、認証、スケジュール管理、リモートアクセスを担うサーバーなど、工場を支える機器へと侵入範囲を広げることが多いと指摘する。ネットワークの分割や強固な認証がなければ、事業の一部への侵入が複数の拠点に波及する恐れがある。アサヒの事案は、デジタルシステムの障害が数時間で全国規模の流通網を停止させ得ることを示した。日本各地の小売店からアサヒスーパードライの在庫減少が報告され、コンビニエンスストア各社は顧客に配送の遅れを予告した。同社は複数の工場で生産を再開し、システムの復旧に合わせて出荷を増やしている。
アサヒグループの勝木敦志社長兼最高経営責任者(CEO)は、通常のサービス復旧に取り組むなか、顧客、取引先、従業員に向けて謝罪した。
このたびのシステム障害により、ステークホルダーの皆さまにご不便をおかけしておりますことを、心よりお詫び申し上げます。お客様への商品供給を継続するための代替措置を講じながら、システムをできる限り早く復旧できるよう、全力を尽くしております
対応と復旧
アサヒは緊急対応体制を立ち上げ、外部の専門家を招き、侵害の封じ込め、システムの復旧、防御強化を進める数カ月にわたる計画を策定した。同社は、基本的なセキュリティ水準を引き上げるため、ネットワーク通信の制御強化、監視機能の向上、復旧時間の短縮を目指す新たなバックアップ設計、従業員研修の強化、ガバナンスの強化、定期的な外部監査など、幅広い取り組みを進めている。出荷は段階的に再開しており、チームはシステムの完全性を確認するとともに、封じ込めのために停止したネットワークの一部を再構築している。同社は対応と復旧を優先するため、通期決算の発表も延期した。
セキュリティ分野の責任者らは、この事案は企業ITと産業システムが重なる領域の防御を強化する必要性を示していると指摘する。アバナードのグローバル・セキュリティ・プラクティスのテクノロジーリード、ジェイソン・レヴィル氏は、すべてのアクセスを継続的に検証するゼロトラストの考え方を導入すれば、侵害の影響範囲を抑えられると述べた。
アサヒへのサイバー攻撃は、運用技術と情報技術を結ぶネットワークにおけるリスクの高まりを浮き彫りにするとともに、あらゆる組織にとってゼロトラストの原則が重要であることを示している
日本で広がるランサムウェア攻撃
ランサムウェアは日本国内だけでなく、アジア太平洋地域全体の組織に大きな負担をかけている。警察庁によると、日本でのランサムウェア被害は2024年以降、過去最多の水準となっている。日本企業を対象とした調査では、業務停止が1週間を超えるケースが多く、さらに長期化して復旧費用が膨らむ例もある。光学機器や出版業界を含む国内大手企業で最近発生した事案では、数週間にわたる業務停止と多額の損失を招いた。
国会議員や関係機関は、防御強化に動いている。重要分野への継続的な攻撃による被害を軽減することを目指した能動的サイバー防御の新たな枠組みが、2025年に一部施行された。それでも、予防と対応の当面の負担は民間企業が担う。分野の専門家は、攻撃者がネットワーク内を移動し、システムを暗号化する速度が上がっており、検知と封じ込めに使える時間が縮まっていると警告する。初期侵入からランサムウェアの展開までの時間が短くなっていることにも、この傾向が表れている。
ISACAのチーフ・グローバル・ストラテジー・オフィサー、クリス・ディミトリアディス氏は、最近の攻撃は速度と精度が高まり、定期的な訓練や投資がなければ組織が対応する余地はほとんどないと警告する。
攻撃を検知し阻止するための猶予は縮まり、犯罪者の手口はより速くなっている。組織は、サイバーセキュリティの予防と訓練を中核的な経営課題として位置づけ、インシデント対応訓練を頻繁に実施し、デジタル上の責任を共有する文化を育む必要がある
企業が今できること
複雑な物流に依存するビールメーカーや食品メーカーなどの製造業は、ランサムウェア集団に狙われやすい弱点に対処することでリスクを下げられる。アサヒの事案を受けてセキュリティ体制を見直す経営者にとって、特に重要な対策は次の通りだ。
- 企業ITと工場システムの接続関係を把握し、ネットワークを分割して侵入後の横展開を制限する。リモートアクセスや管理者権限には多要素認証を義務づける。
- 認証システムを強化し、使われていないアカウントを削除する。不審な挙動がないかログインを監視し、強力なパスワードとフィッシング耐性のある追加認証要素を必須とする。
- インターネットに接続された機器、リモートアクセスのゲートウェイ、ディレクトリーサービスへのパッチ適用を優先する。IT環境と運用環境の双方で脆弱性を継続的に監視する。
- 日常のネットワークから隔離した、信頼性が高く定期的にテストされたバックアップを構築する。重要な業務システムや工場支援サービスを迅速に復元できる体制を整える。
- サーバーとワークステーションにエンドポイント検知・対応(EDR)を導入し、アラートが24時間体制で調査・対応できるチームに届くようにする。
- 経営陣、法務、運用、広報を交えたインシデント対応計画を策定し、訓練する。机上演習や実地訓練により、実際の事案発生時の混乱を軽減できる。
- サプライヤーのリスク管理を改善する。マネージドサービス事業者や重要な取引先に求めるセキュリティ要件を見直し、侵害が起きた場合の迅速な通知を義務づける。
- 運用技術と関連システムを棚卸しする。不要な接続をなくし、リモートアクセス経路を減らし、変更管理を通じて変更内容を検証する。
影響を受けた可能性のある人が取るべき行動
調査が続くなか、アサヒとやり取りした人は、いくつかの実践的な対策を取ることで詐欺やなりすましのリスクを減らせる。
- 個人情報を求める、心当たりのない電話、SMS、メールには注意する。知らない送信者からのリンクをクリックしたり、添付ファイルを開いたりしない。
- 最近の注文や配送に言及するメッセージは慎重に扱う。信頼できる電話番号を使い、会社のウェブサイトや顧客サービスに直接確認する。
- アサヒへの連絡に使ったメールアドレスを登録しているアカウントのパスワードを変更する。特にパスワードを使い回している場合は必ず変更し、利用可能な場合は多要素認証を有効にする。
- 銀行口座やカードの明細に不審な請求がないか確認する。アサヒは決済カード情報が流出していないとしているが、犯罪者が関連する詐欺を試みる可能性がある。
- 今後数カ月、郵便物やメールに標的型フィッシングの兆候がないか注意する。攻撃者は流出した連絡先リストを再利用することが多い。
- 個人データが流出したと思われる場合は、個人情報保護や信用情報のモニタリングサービスへの加入を検討する。
要点
- アサヒは9月29日にランサムウェア攻撃を検知。日本国内で受注、出荷、顧客サポートに支障が出た。
- 顧客約152万5000人を含む、約191万4000人に関する個人データが流出した可能性がある。クレジットカード情報は含まれていないとみられる。
- Qilinが犯行声明を出し、アサヒから約27ギガバイトのデータを盗んだと主張している。同社は盗まれた情報が公開されたことを確認していない。
- 従業員が手作業での処理に切り替えるなか、生産と配送に支障が生じた。日本の店舗では品薄が報告されたが、出荷は現在再開している。
- アサヒによると、障害は国内システムに限られた。グループ傘下の海外ブランドでは障害は報告されていない。
- 同社はネットワーク制御の強化、新たなバックアップ、監視機能の向上、研修、外部監査を通じて防御を強化している。
- 専門家は、製造業は操業停止のコストが高く、障害を隠しにくいためランサムウェア集団に狙われると警告。迅速な検知とネットワーク分割が不可欠だとしている。
- 日本ではランサムウェア攻撃が広がっており、当局は国全体の防御強化に動いている。企業には予防策とインシデント対応力の向上が求められている。