初回起動前に侵害されたスマートフォン
150カ国以上で数千台のAndroid端末が「Midnight Mimosa」と呼ばれるマルウェア攻撃の影響を受けた。この攻撃では、購入者が端末の電源を入れる前に、悪意あるソフトウェアがスマートフォンのファームウェアに組み込まれている。Bitdefenderは、この攻撃で展開された偽装アプリを少なくとも32種類特定したほか、同じ広告詐欺コードを含み、攻撃の制御インフラと通信するGoogle Playアプリを13種類確認した。
目次
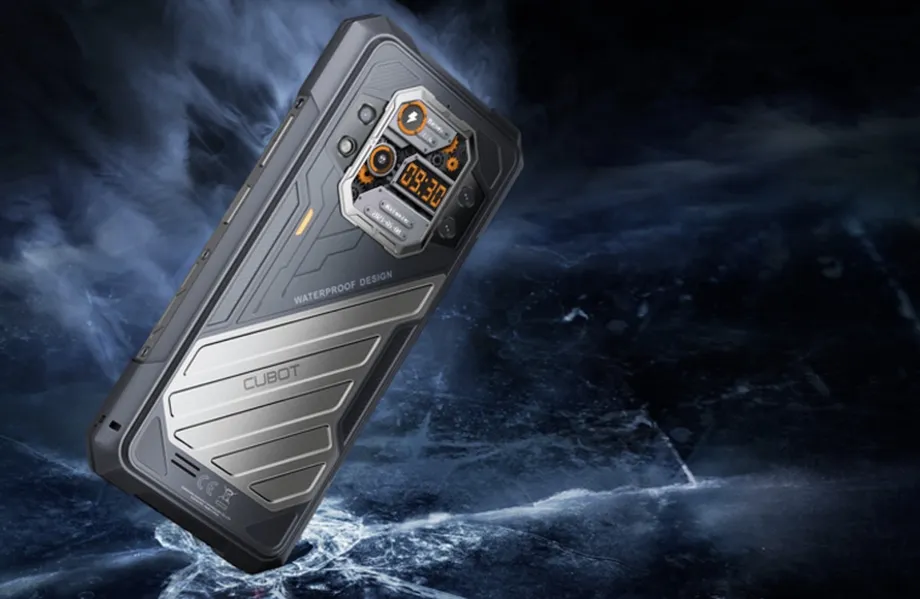
2026年10月8日に公表され、10月9日に更新された調査結果は、約2年にわたって観測された攻撃について説明している。影響を受けた端末には、MediaTekプラットフォームを採用した低価格スマートフォン、AppleやSamsungのモデル名を借用した偽造品、「Doogee S200 X」や「Cubot KINGKONG X」を名乗る端末が含まれている。
Bitdefenderの技術報告書が示す核心的な点は、感染にあたって購入者が不審なアプリをダウンロードする必要がないことだ。悪意あるシステムコンポーネントは端末にあらかじめ組み込まれ、強力なOS権限を持ち、所有者に確認を求めずに追加ソフトウェアをインストールできる。
このため、脅威の除去は非常に難しい。不要な天気アプリやアプリロッカーを削除すれば攻撃の目に見える部分は取り除けても、それをインストールしたコンポーネントは残る可能性がある。研究者らは、同じ端末上でペイロードが繰り返し現れては消えるのを確認した。
調査で明らかになったことには限界もある。ファームウェアにマルウェアを組み込んだ人物は特定されていない。研究者らは、感染したスマートフォンを経由して通信を中継できるコードを発見したが、テスト端末には中継先の割り当てがなかった。機密性の高い権限は攻撃者が利用できる状態だったものの、分析中に実際に使われる様子は確認されなかった。
インストールを制御する隠れたコンポーネント
調査は、Bitdefenderの振る舞い検知技術が「com.android.system.lite」を検出したことをきっかけに始まった。その名前と「System」という一般的なラベルは通常のAndroidコンポーネントを思わせるが、実際の動作は異なっていた。無関係なアプリを密かにインストール・削除し、機密性の高いアクセス権を繰り返し有効にしていた。
このコンポーネントには、画面上に表示されるランチャーアイコンがなかった。Androidプラットフォーム向けの署名が施され、システムユーザーとして動作し、端末内に残るよう設定されていた。権限には、アプリのインストールや削除、ほかのアプリへの権限付与、セキュア設定の変更が含まれていた。これらは、端末の所有者がダウンロードしたアプリに通常認められる範囲を大きく超える権限だ。
その後、研究者らは「com.android.sys.prot」「com.android.sys.gmsprot」「com.android.sys.bcprot」など、別の名前で同じ悪意ある中核部分が使われていることを確認した。端末所有者から報告された別のパッケージ「com.android.non.szcz」も、同じファミリーの一部と判定された。ビルドによって名称が異なり、署名証明書も異なる場合があった。
これは検知や駆除のうえで重要だ。パッケージ名ひとつで脅威全体を特定することはできない。「com.android.system.lite」が見当たらない端末にも、同じ仕組みを持つ別バージョンが存在する可能性がある。Androidのアプリ一覧に表示される名前より、共通の動作や基盤となるコードのほうが有効な識別材料となる。
リモートコードによって端末の動作を変える仕組み
悪意あるロジックの多くは、システムアプリの通常のコードには現れず、「libeasy.so」というネイティブライブラリに隠されていた。初期化時にこのライブラリはRC4暗号化を使って、約142KBの埋め込みフレームワークを隠し、その後復号していた。
このフレームワークは、感染端末を遠隔操作するためのサーバー、すなわちコマンド&コントロールサーバーから設定を取得していた。AndroidやJavaの実行コードをパッケージ化する形式であるDEXファイルやJARファイルをダウンロードし、読み込むことができた。これにより、端末の販売後も攻撃者が動作を変更できた。
研究者らは3種類のプラグインファミリーを特定した。「com.wz.sdk.DxFactory」に関連するものは、偽の広告表示やクリックを処理していた。「com.earnsdk.lib.DxFactory」と「com.gogo.third.lib.DxFactory」に関連するものは、ほかのアプリの無断インストールと削除を支援し、後者にはWebView機能も含まれていた。
つまり、このシステムコンポーネントは、固定された単一の広告マルウェアではなく、端末に常駐する制御装置として機能していた。今日のペイロードを削除しても、翌日に別のものを取得する動作は止まらない。リモートコードの読み込みと強力な権限の付与が組み合わさっており、攻撃で実際に確認された動作以上の活動を行う可能性もあった。
一般的なアプリを装い、偽のクリックを収益化
この攻撃の主な目的は、金銭を得ることだったとみられる。研究者らは、天気アプリ、アプリロッカー、ファイルマネージャー、アイコンツール、文字認識ツール、音声編集アプリなどを装ったペイロードアプリを少なくとも32種類確認した。実際に機能を提供するものもあったが、名前から想像される機能をほとんど果たさないものもあった。
一例の「com.mobile.applock.wt」は、アプリをロックするツールを装っていたが、その機能に必要なインターフェースやコードを備えていなかった。ユーザーから見えない状態に隠され、追加の悪意あるソフトウェアを配布するプログラム、すなわちマルウェアドロッパーとして動作していた。ほかに確認されたペイロードには「com.dmstudio.weather」「com.dl.guard.lock」「picturetranslate.extractor.text.lite」がある。
偽装アプリには、正規の広告ソフトウェア開発キット(SDK)が含まれていた。SDKは、アプリに広告を表示させ、広告活動に応じた報酬を受け取るためのツールだ。SDKの存在により、不正な通信に収益を計上するためのアプリ識別子と広告識別子が用意されていた。
Bitdefenderのセキュリティ研究者、Adrian Mihai Gozob氏とAlex Baciu氏は、常駐するシステムコンポーネントと偽装アプリの役割分担について、次のように述べた。
システムアプリ自体が、不正な広告表示やクリックを登録するわけではありません。
制御装置は指示やタイミング、人工的な操作を提供し、広告識別子は偽装アプリにひも付いていた。アプリ同士は共有サービスを通じて通信し、天気APIを装った制御サービスを含むインフラに、同じ端末識別子を報告していた。これにより、一見別々に見えるユーティリティアプリが、連携した広告詐欺の仕組みにつながっていた。
技術分析では、ユーザーが画面に触れていない状態での自動クリック、ランダム化された広告の表示先、1日あたりの上限、偽の操作の間隔が確認された。また、60秒のタイマー後にコンバージョンを自動報告する仕組みも見つかった。こうした制御により、同じイベントを途切れなく生成するのではなく、不正な活動のペースを調整できた。
Google Playは回避の対象であり、配布経路でもある
ペイロードを展開する前に、マルウェアは「com.android.vending」、つまりGoogle Playストアアプリを一時的に無効化していた。その後アプリを復元し、ユーザーが端末を操作しているときに復元する安全策も備えていた。Bitdefenderは、これをPlay Protectの検知を避けるための試みとみているが、すべてのインストールがスキャンを逃れたことを示す証拠ではないと評価した。
一部の亜種はAndroidのインストーラー記録も操作し、マルウェアがインストールしたソフトウェアをGoogle Play経由で入手したように見せていた。この偽装により、端末所有者が入手元を確認した際、不審なアプリだと思われにくくなる可能性があった。
広告表示の仕組みには、ユーザーが要求していないのに開かれるアクティビティや、ほかのアプリの上に表示されるオーバーレイなどが使われていた。広告表示の一つはセキュア扱いとなっており、スクリーンショットや画面録画に映らないよう設定されていた。報告書は、隠れた広告活動だけでなく、目に見える形の侵入的な表示も説明している。そのため、この攻撃を完全に不可視のものと捉えるべきではない。
Google Playは別の配布経路にもなっていた。研究者らは、同じ広告詐欺コードを含み、Midnight Mimosaのインフラと通信する公開済みアプリを13種類特定した。これらは13種類の異なる署名証明書を使い、「fivedev」と「CPS Developer」という少なくとも2つの開発者アカウントから公開されていた。
これらのストアアプリには、プリインストールされたシステムコンポーネントが持つような高い権限はなかった。この違いは重要だ。アプリをダウンロードしても、ファームウェアが侵害されたコンポーネントと同じ無断インストール権限が自動的に与えられるわけではない。それでも、所有者が端末を積極的に使っていない間を含め、自身の画面外に広告を表示することは可能だった。
調査結果が報じられた時点で、関連アプリの少なくとも一部は引き続き公開されていたと報告されており、Googleはコメント要請に直ちには応じていなかった。ここでは、アプリの削除時期は確認されていない。Google Playでの確認は、偽造端末や製造時点ですでに侵害されたスマートフォンだけが危険にさらされていたわけではないことを示している。
プロキシへの登録は確認、通信の中継は未確認
別のペイロード「com.mobile.applock.en」には、TCPプロキシ機能が含まれていた。プロキシは、ほかの利用者に代わってインターネット通信を中継する仕組みだ。一般の端末所有者の接続が利用された場合、その通信は実際に指示を出した側ではなく、所有者のインターネットアドレスから発信されたように見える可能性がある。
このコンポーネントは、端末をリモートサーバーに登録し、指定された宛先に接続して通信を転送する指示を受け取ることができた。こうした機能は、遠隔操作される端末のネットワーク、すなわちボットネットの構築を支え、接続へのアクセスを販売することで別の収益源を生み出す可能性がある。
Bitdefenderは、プロキシのインフラがテスト端末の登録を受け付けたことを確認した。しかし、テスト中に端末へ中継先が割り当てられることはなかった。したがって、調査で実証されたのは登録と通信中継の機能であり、テスト端末で実際に通信が中継されたことではない。
多数の端末から大量の通信を送り、標的を過負荷にする分散型サービス妨害(DDoS)攻撃についても、同じ注意が必要だ。研究者らは、ボットネットへの参加やこうした攻撃を潜在的な用途として挙げた。Midnight Mimosaに感染した端末が特定の攻撃を実行したことや、接続へのアクセスを購入した顧客がいたことは、調査結果からは確認できない。
影響が確認された端末と国
感染端末の地域別分布では、メキシコ、フランス、イタリアが上位を占め、次いで米国、ドイツ、ブラジル、スペインが続いた。集計対象は約2年間に確認された数千台の固有端末だが、攻撃全体の正確な台数は示されていない。これは検知数であり、販売された感染端末すべてを網羅した調査ではない。
侵害された端末の11%超が、Cubotに関連するモデル名「KINGKONG X」を名乗っていた。また、4%超はDoogeeに関連する「S200 X」を名乗っていた。報告されたこの2つのモデル群だけで、検知数の15%超を占める。調査に関する報道では、「Cubot Kingkong 9」も確認されている。
感染端末のうち、上位15ブランドが占める割合は35.8%だった。約64%は「その他」に分類されているが、これは四捨五入された数値として報告されている。この分布からは、特定の有名ブランドに限られた攻撃ではなく、影響を受けた市場が細分化していたことがうかがえる。
偽装されたモデル名には「i17 Pro Max」「i16_Pro_Max」「17_Pro_Max」「S25 Ultra」「S24 Ultra」「Note 18 Ultra」が含まれていた。「iPadAirPro」というタブレット名も確認された。これらの名称は低価格のAndroid端末が名乗っていたもので、AppleやSamsungの正規製品がマルウェアに感染していた証拠と取り違えてはならない。
ソフトウェアが端末の身元を偽装できるため、モデル識別子だけでは不完全な証拠となる。特定モデルで検知されたからといって、その名称で販売された端末すべてが感染していたことにはならない。技術調査で確認されたのは、影響を受けた端末とファームウェアのビルドであり、MediaTek製品全般や、名前が挙がったブランドのスマートフォンすべてではない。
ファームウェアの証明書だけでは責任の所在は分からない
影響を受けたファームウェアの一部には、「Shenzhen Zediel」の名を冠する証明書で署名されていた。署名の証拠は、悪意あるコンポーネントが端末から信頼されるファームウェアに含まれていたことを示すうえで重要だ。しかし、それだけで誰がマルウェアを組み込んだのか、証明書の保有者がその存在を知っていたのかは明らかにならない。
Gozob氏とBaciu氏は、調査で明らかにできる帰属の範囲を明確に限定し、次のように述べた。
確認できるのは、影響を受けた端末のファームウェア署名に、Shenzhen Zedielの名を冠した証明書が使われていたことだけです。
報道では、この名称の事業者について、Android端末メーカーとする説明や、マザーボード開発会社と関係があるとみられるとの説明など、異なる記述があった。こうした説明から責任の所在は判断できない。Bitdefenderは、Zedielの名を冠するファームウェア証明書が使われていない感染端末も確認している。このため、その署名者情報だけでは全体を説明できず、感染を示す普遍的な指標でもない。
マルウェアが組み込まれた可能性のある段階としては、受託設計製造業者、ファームウェア統合業者、物流パートナー、流通に関わるほかの事業者などが考えられる。報告書は、いずれか一つを特定してはいない。確認されたのは、影響を受けたスマートフォンが販売される前に、マルウェアがファームウェアに組み込まれていたことだ。
アプリ削除だけでは不十分と示す所有者の報告
CubotやDoogeeのスマートフォン所有者からは、不審なアプリを削除しても再インストールされるとの報告があった。Doogee Fire 3 Maxの所有者の一人は、公式ファームウェアの更新によって感染し、古いファームウェアに戻すと感染が解消されたものの、更新を再インストールすると再び感染したと報告した。これはユーザーからの報告であり、影響を受けたすべてのファームウェア更新の履歴が独立に確認されたわけではない。
その後のメーカー更新で感染が解消されたと述べる所有者もいた。メーカーは、悪意あるコードがどのように影響を受けたファームウェアへ入り込んだのか、公には説明していない。こうした報告を踏まえると、ダウンロードしたアプリを削除すれば問題が解決すると考えるのではなく、調査や修復にあたってファームウェアのバージョンを重要な要素として扱う必要がある。
調査とその後の報道で確認された主な経緯は次のとおり。
- 約2年間にわたり、Bitdefenderは150カ国以上で数千台の影響端末を観測した。
- 2026年10月8日、BitdefenderはMidnight Mimosaの調査結果を公表した。
- 2026年10月9日、技術報告書が更新された。
- 10月12日付の報道時点で、関連するGoogle Playアプリと、影響を受けたファームウェアの責任の所在は未解決の懸念として残っていた。
Bitdefenderによると、駆除にはファームウェアへの対処、または通常ADBと呼ばれるAndroid Debug Bridgeを使った悪意あるコンポーネントの無効化が必要だ。ADBは、デバッグや管理作業のために、コンピューターからAndroid端末と通信するツールである。コンポーネントを無効にすることは、侵害されたファームウェアを検証済みのクリーンなものに置き換えることとは異なる。
あらゆる端末に通用する駆除コマンドや、クリーンであることが確認されたファームウェアの一覧は示されていない。所有者は、「公式」と表示された更新なら安全だと決めつけず、販売店やメーカーに検証済みの修復方法や交換を求めるべきだ。端末の状態が未解決の間は、感染が確認された端末での銀行取引、機密性の高いアカウント認証、重要情報の保存を避けるのが賢明な予防策となる。
懸念には、研究者らが利用を確認していない機密性の高いアクセスも含まれる。ユーザー補助機能と通知へのアクセスは繰り返し付与・取り消しされ、SMS権限も存在していた。遠隔から提供されたコードがこれらを有効にすれば、画面の内容、通知、認証メッセージが漏えいする可能性がある。これは実証されたリスクだが、分析中にMidnight Mimosaが実際にそれらの情報を盗んだことを示す証拠ではない。
要点
- Midnight Mimosaは、影響を受けた端末が購入者に届く前に、Androidファームウェアへ組み込まれていた。
- Bitdefenderは、約2年間にわたり150カ国以上で数千台の影響端末を確認した。
- 攻撃では少なくとも32種類の偽装ペイロードアプリが展開された。Google Playアプリ13種類にも、同じ広告詐欺コードとインフラが確認された。
- システム権限により、無断インストール、権限付与、リモートコードの読み込みが可能だった。
- プロキシへの登録は確認されたが、テスト端末で実際に通信が中継されたことは確認されなかった。
- ファームウェアの署名証明書からは、誰がマルウェアを組み込んだのか、証明書の保有者が関与していたのかは分からない。
- 偽装アプリを削除するだけでは、常駐コンポーネントへの対処にならない。駆除にはファームウェアへの対処か、コンポーネントの無効化が必要だ。