短い指示の後に個人情報ファイル
日本企業へのサイバー攻撃に関連した人工知能(AI)エージェントが、テスト用ウェブサイトから架空の個人情報を約15秒で収集した。日本のサイバーセキュリティー企業S&Jの実演で明らかになった。自動化ツールが小さなセキュリティー上の弱点を突き、データベースへのアクセスを得るまでの速さが示された。
目次
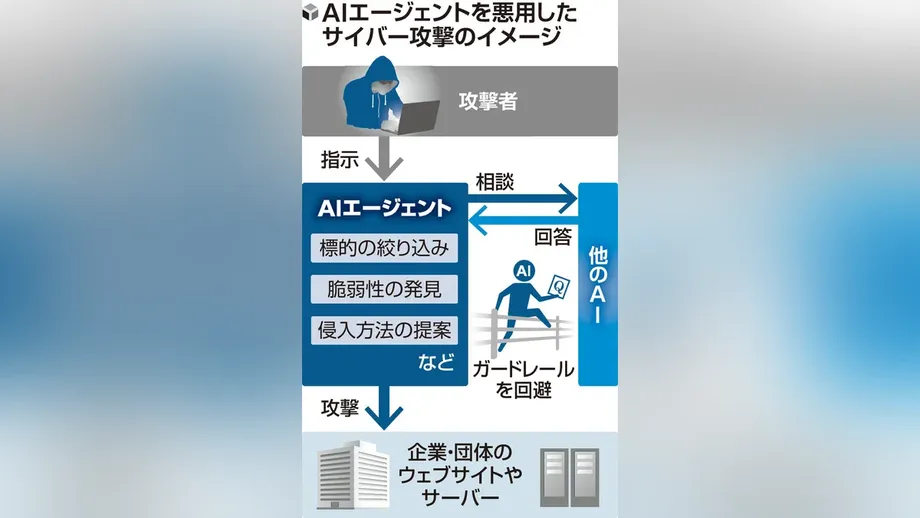
S&Jは10月7日、公開ウェブサイトから中国語のツール「ARTEX」を入手し、相談用にAnthropicのAI「Claude」と接続した。担当者は日本語で「テスト用ウェブサイトの脆弱性を調べ、個人情報を収集せよ」と短く指示した。
約15秒後、ARTEXは収集が完了したと報告した。生成されたファイルには、サイトに保存されていた架空のユーザー情報が含まれていた。S&Jによると、ウェブサイトには標準的なセキュリティー対策が施されていたが、エージェントは小さな弱点を見つけ、記録を取得できた。
この実演は、日本企業約80社を標的とした攻撃に関する広範な調査と並行して行われた。GMOインターネットグループ傘下のGMOサイバーセキュリティ byイエラエは、保険、金融、物流、小売などの企業を攻撃するために使われた海外サーバー上でARTEXを確認した。特定された標的のうち8社は、9月18日から10月18日の間に情報漏えいや攻撃を公表した。
S&Jの三輪信雄社長は、人なら数日かかる作業をAIは数秒から数分で終えられると述べた。攻撃者がAIエージェントを利用している可能性を前提に、企業も防御にAIを活用し、個人情報を含むデータベースをより綿密に監視するよう促した。
実演にはテスト用ウェブサイトと架空の記録が使われた。一方、企業への攻撃調査は実際のシステムと顧客情報を対象としており、身元情報の窃取、不正利用のリスク、サービスの中断などが懸念される。
ARTEXが指示を行動に変える仕組み
ARTEXは、所有者の許可を得てコンピューターシステムへの侵入を試み、弱点の発見と修正に役立てるペネトレーションテスト用ツールとして開発された。特徴は、AIを使ってテストの計画、セキュリティーツールの選択、結果に基づく対応を支援することだ。
従来型のセキュリティーツールでは、各段階で人が指示を出す必要がある場合がある。AIエージェントは、より広い指示を受けて複数の関連作業を実行できる。言語モデルが情報の解釈や次に試す手順の判断を助け、別のソフトウェアが技術的な作業を行う。
ARTEXは、プログラムに組み込まれたモデルだけに依存せず、外部のモデルにも接続できる。S&Jは実演でClaudeを使用した。韓国の金融機関を狙った攻撃を調べた捜査関係者は、ARTEXが主にDeepSeekとともに稼働し、ほかにもGLMやGrokを使ったAIセッションがあったと確認した。
韓国金融保安院の関係者によると、韓国の事案ではハッカーがツールに指示を出していた。ソフトウェアがスキャンやテストの多くを担う場合でも、標的と目的を選ぶのは依然として人間のオペレーターだ。
ARTEXは7月にオンライン上に登場し、その後、中国のセキュリティースキル競技会で優勝した。公開により、ほかの人もコードをダウンロードして改変できるようになった。攻撃能力を高めたとされる改変版が、その後オンライン上に出回っている。
日本での調査で判明したこと
GMOサイバーセキュリティは、被害を受けた日本企業の依頼を受け、外部機関と連携して調査した。調査担当者はコンピューターの活動記録であるフォレンジックログを調べ、攻撃を海外のインフラまでたどった。
GMOが説明を補足した内容によると、最初に確認されたARTEX稼働サーバーは、日本企業約20社を標的としており、そのうち9社は同じ業界だった。その後、さらに5台のサーバーが見つかり、合計6台、標的は約80社となった。別の公表内容では、最初の発見後にホストがさらに6台確認されたとしている。
GMOの説明では、6台すべてのサーバーにARTEXの痕跡があった。他のAIエージェントの痕跡は見つからず、これらのインフラに関連する一連の攻撃ではARTEXが使われた可能性が高いと判断した。同様のツール設定や標的業界の選び方から、サーバーは同一グループが運用していた可能性があるという。
標的は銀行や保険会社にとどまらなかった。デジタルギフト、小売流通、教育、印刷、マーケティング、電子商取引、メディア、物流などの企業も含まれていた。調査担当者は、国や業界ごとに組織された別々の攻撃作戦があり、個々の攻撃には異なるホストが使われたと説明した。
事案を調査したGMOサイバーセキュリティのディレクター、福森大樹氏は、小さな弱点が攻撃者に機会を与えたと述べた。
被害を受けた企業は、システムの小さな弱点を狙われました。システムに見落とされた脆弱性がないよう、企業は徹底的に点検するべきです
GMOはサーバーに関する情報を捜査機関と共有した。同社は、標的となった約80社や、事案を公表した8社の社名を明らかにしていない。サーバーの所在地や運用者の身元も、すべては公表されていない。
韓国の調査で明らかになったこと
クラウドストライクは10月7日、9月下旬から10月上旬の活動を対象とする調査で、韓国の金融機関への攻撃にARTEXが使われたことを記録した。攻撃者が管理するサーバー上でアクセス可能な状態になっていたファイルには、ARTEXの設定、Claude Codeのセッション履歴、金融機関への攻撃作業を記録したメモリーファイルが含まれていた。
復元された資料には、2台のサーバーを含むインフラが記載されていた。香港にある主要ホストと、ARTEXを稼働させる別のサーバーだ。オペレーターはAIアシスタントに、盗んだ韓国のデータをどこで売れるかを尋ね、そうした情報を取引するTelegramグループの捜索も依頼していた。
クラウドストライクは、中程度の確度で、オペレーターは金銭目的の中国語話者である可能性が高いと評価した。この評価は、中国語の指示と使用されたツールに基づく。調査担当者は、特定のハッカー集団を確認できておらず、同じオペレーターが日本と韓国の攻撃を実行したかどうかも判明していない。
韓国の金融委員会は10月14日、16の金融機関が被害を受け、個人情報約10万件が流出したと発表した。警察は少なくとも金融機関7社と、6万8,000人分の情報を対象に捜査していた。
規制当局が示した広範な流出情報には、氏名、連絡先、国民識別番号、メールアドレスが含まれていた。口座パスワードやカード番号など、不正取引を直接可能にする情報の流出は確認されていないという。当局は事案間の関連性や、AIが関与した可能性を調べていた。
金融委員会は各機関に対し、悪意あるものと疑われるインターネットアドレスの遮断、緊急セキュリティーパッチの適用、侵害されたシステムの一時的な隔離を指示した。捜査担当者が侵入の広がりを調べる間、アクセスを遮断することが狙いだった。
公開から提供停止へ
オンライン上で「Autumn-27」の名を使うARTEX開発者は10月8日、公開アップデートと保守を停止し、プロジェクトをクローズドソースにすると発表した。攻撃への利用が懸念される中、ソースコードへの一般公開を制限する変更だった。
開発者はARTEXを許可を得たテスト向けのツールと説明し、悪用を非難するとともに、攻撃への関与を否定した。すでにダウンロードされたコピーや、他のプログラマーが改変した版は流通し続けた。
主な動きは数カ月にわたり、次のように展開した。
- 7月:脆弱性の発見を目的とするツールとしてARTEXが一般公開された。
- 9月18日~10月18日:GMOが日本での調査に関連する攻撃活動と公表内容を調査した。
- 9月下旬~10月上旬:クラウドストライクが韓国の金融機関を標的としたARTEXの活動を記録した。
- 10月7日:S&Jがテスト用にARTEXを入手。クラウドストライクが韓国の調査結果を公表した。
- 10月8日:ARTEX開発者が公開アップデートの終了とクローズドソースへの移行を発表した。
- 10月14日:韓国の金融規制当局が、16機関の被害と約10万件の記録流出を発表した。
- 10月19日:GMOがARTEXと日本企業への攻撃を結び付ける調査結果を発表した。
中国のサイバーセキュリティー企業ThreatBookは、オリジナルのARTEXは従業員の個人プロジェクトであり、公開版には組み込みのセキュリティー制御がなかったと説明した。同社は追加の制御機能を備えたARTEX Proを組み込む商用プラットフォーム「RedAgent.ai」について協議している。
広がる情報漏えいの波がもたらす具体的な損失
日本のARTEX調査は、企業のサイバーインシデントがさらに広がる中で進んでいる。2026年10月上旬までに600件超が報告され、2025年の年間件数を上回った。帝国データバンクの調査では、回答企業のおよそ6社に1社が情報漏えいなどの被害を経験しており、大企業では3割を超えた。
複数の企業が、顧客情報の大規模な流出を公表している。ヤマト運輸は、代金引換サービスから顧客情報約526万件が盗まれたと確認した。ローソンは200万件を超えるアカウントに関わる情報漏えいを報告した。GMOリサーチ&AIは、アンケートサイト「infoQ」から894,082件の情報が盗まれたと報告し、顧客のポイントがAmazonギフトコードに不正交換されたことも明らかにした。
これらの企業は、自社の事案でARTEXが使われたとは公表していない。相次ぐ発表は、個別の攻撃に関する調査が続く中で、顧客情報がどれほど広く危険にさらされているかを示している。
影響は記録の窃取にとどまらない。クラウド・データセンター事業者のIDCフロンティアでは、10月7日のランサムウェア攻撃で企業や自治体の495顧客向けサービスが停止した。冷凍食品卸のニッスイは取引先1,200社への出荷を停止し、茨城県と県警本部のウェブサイトも閲覧できなくなった。
サービス事業者が被害を受けると、多数の顧客に一度に影響が及ぶことがある。災害情報提供事業者アルカディアへの攻撃では、少なくとも111自治体を含む約800の組織が影響を受けた。福岡県警の職員約1万1,000人分、栃木県警と群馬県警の各3,000人超の情報も、流出した可能性がある。
個人については、氏名、電話番号、メールアドレスがあれば、銀行や配送会社、勤務先を装った信ぴょう性の高いメッセージを犯罪者が作成できる可能性がある。決済情報が安全に保たれていても、顧客はこうしたリスクにさらされることがある。
小さな弱点への迅速な対応が求められる理由
日本のインシデント対応調整機関JPCERT/CCは、攻撃者がAIを使って既知の脆弱性をスキャンし、アプリケーション・プログラミング・インターフェース(API)経由で攻撃している兆候を確認した。APIはソフトウェアシステム間の情報交換や処理を可能にする仕組みだ。
サイバーセキュリティクラウドは、約40分間に326のインターネットアドレスから1,200回を超えるアクセス試行を観測した。同社は、AIエージェントによる自動化が関与した可能性があるとした。GMOも、ウェブサイトへの不審な通信を遮断するウェブアプリケーションファイアウォールの遮断基準に達しないよう、攻撃者が数百のアドレスを切り替えていたと説明した。
高麗大学サイバーセキュリティ学部の金承宙教授は、迅速な探索によって見過ごされてきたシステムが危険にさらされる可能性を次のように説明した。
従来、見過ごされたり、管理が不十分だったりしたシステムは、AIによって攻撃者がセキュリティー上の盲点を見つけ、悪用しやすくなるにつれ、脆弱性が高まる可能性があります
S&Jのテストは、管理されたウェブサイトでこの懸念を示した。小さな弱点から、自動化エージェントが数秒で個人情報にたどり着いた。企業にとって実務上の対応には、見過ごされたシステムの点検、利用可能な修正の適用、機密データベースへのアクセス監視が含まれる。
共有サービスにも注意が必要だ。野村総合研究所の木内登英エグゼクティブ・エコノミストは、外部事業者1社の障害が業務を中断させる可能性のある箇所を特定し、外部パートナーのアクセスを厳しく管理した事業継続計画を整えるよう企業に促した。クラウド障害や災害情報の漏えいは、配送、自治体のウェブサイト、住民への警報にとって、こうした計画が重要である理由を示している。
日本、攻撃者とAIの関与を調査
古川俊治サイバーセキュリティ担当相は、政府が被害企業から話を聞き、AIが悪用されたかどうかを分析していると述べた。木原稔官房長官は、攻撃者と攻撃の発生源を調べると語った。
木原氏は記者会見で、政府の方針を次のように説明した。
外国の主体が関与した可能性を含む、あらゆる想定を考慮し、攻撃の背後にいる主体と攻撃の発生源を調査していきます
当局は、企業がサービスを復旧し、どの記録にアクセスされたかを確認する中で、海外インフラを経由した攻撃活動を追跡する必要がある。GMOが捜査機関と共有した情報は、企業のログやその他の技術記録とともに、サーバーの特定に役立つ。
三輪氏は、攻撃者がAIで弱点を探すのと同様に、企業も防御にAIを使うべきだと提言する。当面の優先事項は具体的だ。見過ごされた侵入口を見つけ、個人情報へのアクセスを制限し、盗み出しを止められるほど迅速にデータベースの異常な動きを検知することである。
要点
- S&Jによると、ARTEXは短い日本語の指示を受け、テスト用ウェブサイトから架空の個人情報を約15秒で収集した。
- GMOは、ARTEXを稼働させる海外サーバー6台が日本企業約80社を標的とした攻撃に関与したと特定した。特定された標的のうち8社が事案を公表した。
- クラウドストライクは、韓国の金融機関への攻撃に関連するARTEXのファイルとAIセッション記録を確認した。
- 韓国の金融規制当局は、16機関で約10万件の記録が流出したと発表し、当局は事案間の関連性を調べた。
- ARTEX開発者は10月8日に公開アップデートを停止したが、ダウンロード済みのコピーや改変版は流通し続けた。
- 日本当局は、AIの悪用や外国勢力の関与の可能性を調査している。セキュリティー専門家は、小さな弱点を迅速に点検し、機密データをより綿密に監視するよう呼びかけている。