数百のサービスが再開を待つ
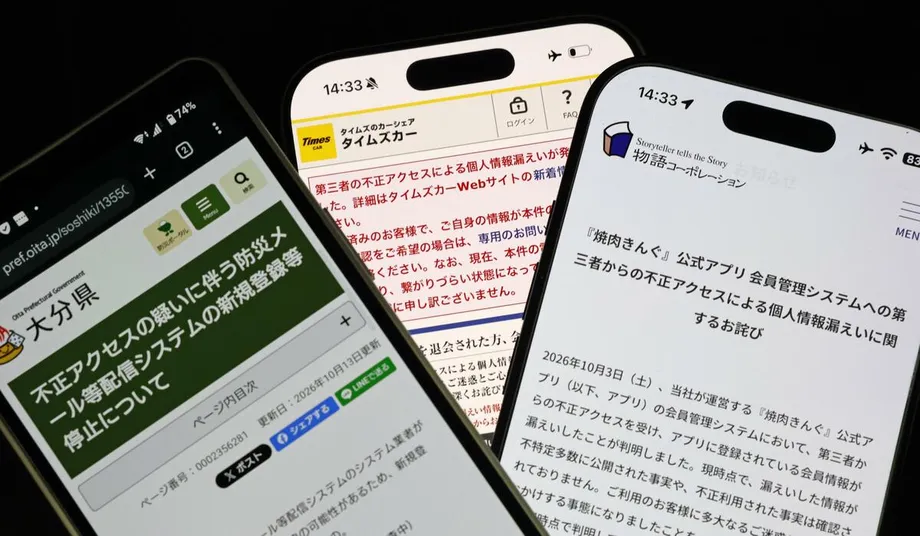
日本で深刻なPHPの脆弱性2件への対応が広がり、少なくとも1,090のウェブサイトやオンラインサービスに影響が出ている。2026年10月26日までに再開を発表していないサービスも数百に上る。運営者が修正プログラムを適用し、システムを安全に再接続できるか確認するなか、オンラインショッピング、金融口座の各種手続き、保育サービス、ゲームなどに影響が及んでいる。
目次
クラウドサービスのセキュリティ評価情報を提供する東京の企業、Assured(アシュアード)は、10月26日午後3時時点で1,090サービスの停止を確認した。分析は主に、Xの公式アカウントによる停止告知に基づく。10月23日午後2時時点の502件から588件増え、約3日間で約117%増加した。
このうち465サービスについて、Assuredは再開の告知を確認できていない。記録された停止件数の約43%に当たる。集計は公表された告知を追ったものであり、これら465サービスの最新状況は、運営者への確認が必要だ。
バンダイナムコホールディングスは、10月21日夜にメンテナンスを始めた玩具などを販売するオンラインストアについて、10月27日正午の再開を見込んでいた。「太鼓の達人」などアーケードゲームのオンライン接続は停止したままだった。大和証券ではウェブサイトの一部機能が復旧した一方、NISA口座の開設申し込みや住所変更などの手続きは、10月26日午後5時時点で利用できなかった。
PHP2shellの脆弱性で何が起きるのか
情報処理推進機構(IPA)は10月22日付のPHPのセキュリティに関する注意喚起で、脆弱性をCVE-2026-109618とCVE-2026-109619と特定した。2件を組み合わせた攻撃は「PHP2shell」と呼ばれる。PHPは多くのウェブサイトやウェブアプリケーションの実行に使われるソフトウェアで、情報が利用者のブラウザーに届く前にサーバー上で処理を行う。
CVE-2026-109618は、PHPのメモリーが不足した際のエラー処理に関する脆弱性だ。CVE-2026-109619は、サーバーに送られたリクエストの処理に関するもの。悪用されると、遠隔の攻撃者が任意のコードを実行できる可能性がある。任意のコードとは、ウェブサイトの運営者ではなく攻撃者が選んだ命令を指す。
日本のコンピューターセキュリティーインシデント対応機関であるJPCERT/CCによると、コードはPHPプロセスに与えられた権限で実行される可能性がある。つまり攻撃者は、ウェブサイトを動かすソフトウェアに許可された操作を実行できるようになるおそれがある。影響の範囲は、対象システムの権限や設定によって異なる。
IPAは、PHPがより大きなアプリケーションやサービスの一部として使われている可能性があるため、利用中の製品の開発元や提供元の情報を確認するよう求めている。JPCERT/CCも、ソフトウェア製品やLinuxディストリビューション経由で提供されるPHPも影響を受ける可能性があるとしており、ベンダーの案内に沿った対応も必要だと警告している。
停止が広がった経緯
PHPのセキュリティー更新が日本時間午後11時ごろに公開される前の10月21日から、サービス運営者はシステムを停止し始めた。脆弱性の詳細が公表されれば攻撃の危険が高まるとして、公開に先立って対応した運営者もあった。
緊急のソフトウェア更新が数日間のサービス停止につながった経緯は、次の通りだ。
- 10月21日:BASE、コドモン、ピクシブ、DMM.com、ニコニコ、一部のさくらインターネットのサービスがメンテナンスに入り、または一部機能を停止。ゲームでは「グランブルーファンタジー」や「ウマ娘 プリティーダービー」なども一時停止した。
- 10月21日午後9時55分:高市早苗首相が、修正プログラムを適用するための緊急準備を呼びかけ、直ちに適用するのが難しい場合はウェブサイトを一時停止する選択肢もあると述べた。
- 10月21日午後11時ごろ:PHPのセキュリティー更新が公開された。
- 10月22日:IPAとJPCERT/CCが、脆弱性の内容と推奨される対応について注意喚起を公表した。
- 10月23日:Assuredの集計で停止は502件に達した。PHPの開発元は、別の脆弱性CVE-2026-115560も公表した。
- 10月26日:Assuredの集計は1,090件に達し、JPCERT/CCは攻撃の試みが報告されたことを受けて警告を更新した。
- 10月27日正午:バンダイナムコは、玩具などを販売するオンラインストアの再開を予定していた。
ウェブサイトの停止が選択肢になった理由
内閣サイバーセキュリティセンターは、運営者が修正プログラムを速やかに適用できない場合、ウェブサイトを一時停止すればリスクを低減できると助言した。高市首相も10月21日の呼びかけで同じ選択肢に言及した。欧州連合サイバーセキュリティ機関(CERT-EU)と英国の国家サイバーセキュリティセンターも対応を促し、保護策が整うまでシステムをオフラインにすることを選択肢として挙げた。
IPAの指針は、対応の選択肢を段階的に示している。組織はまず、更新や移行を進める間の一時的な保護策やアクセス制限を検討すべきだ。一時的な対策が難しい場合は、想定される被害や事業への影響を考慮したうえで、外部からのアクセスを遮断するかサービスを停止するか判断する必要がある。
利用者にとっては、運営者が対応する間、日常的な機能が使えなくなることを意味した。通販サイトでは注文を受け付けられなくなり、金融機関のウェブサイトでは口座関連の手続きが停止し、アーケードゲーム機はオンライン機能への接続を失う可能性がある。
Assuredの調査を率いた鈴木康弘氏は、顧客情報を守るためにサービスを停止する運営者が増える一方、再開が遅れていることから、安全にサービスを戻す難しさがうかがえると述べた。その見解は、運営上の中心的な課題を捉えている。アクセスを止めるのは迅速にできても、再開には根本的な対応を完了させる必要がある。
再開にはパッチ適用だけでは足りない
バンダイナムコの対応は、同じ企業グループのサービスでも再開時期が異なる理由を示している。同社は物販サイトの10月27日再開を見込んでいた一方、アーケードゲームの接続は停止したままだった。PHPの修正プログラムを適用するために必要なシステムの更新に時間がかかっていた。
別の企業のサーバーに一時的にデータを移し、その安全性を確認したうえで運用することを検討するサービスもあった。影響を受けた環境で作業を進めながら、サービスの稼働場所を変えることになり、利用者が戻るまでに追加の準備が必要となる。
大和証券は、よくある質問を含むウェブサイトの一部を復旧させていたが、口座開設の申し込みや住所変更は10月26日時点で利用できなかった。情報ページが閲覧できても、顧客向けの手続きは中断しているという状況だった。
IPAによると、長期間更新されていないシステムでは、アプリケーションコードの変更や、PHPの更新後も機能が正常に動作するかの確認が必要になる場合がある。開発資料の不足、システムに詳しい担当者の不在、保守契約の終了などが作業を難しくすることもある。JPCERT/CCは十分なテストを行ったうえで、修正済みバージョンを速やかに導入するよう勧めている。
どのバージョンへの対応が必要か
IPAとJPCERT/CCは、当初の2件の脆弱性を修正したPHPのバージョンとして、8.2.35、8.3.36、8.4.27、8.5.12の4つを挙げている。それぞれの系列で、これより前のバージョンは影響を受ける。運営者はシステムで使っているPHPの系列に合った修正を選び、ソフトウェアやオペレーティングシステムの提供元の案内も確認する必要がある。
古い環境には、さらに別の問題がある。IPAは、セキュリティー企業ウィズの調査として、PHP 5.4以降のバージョンは少なくとも2件の脆弱性のいずれかに影響されると紹介している。PHP 8.1以前はサポートが終了しており、サポート対象のバージョンに通常提供される保守を受けられない。
IPAは、修正プログラムが提供されない場合、サポート対象のPHPバージョン、または保護策が整った製品やサービスに移行するよう助言している。JPCERT/CCは、脆弱性の深刻さを踏まえ、PHPの開発元がPHP 7.4、8.0、8.1向けに限定的な緩和策を提供したと付け加えている。
一時的な緩和策は、特定の攻撃経路を通じたリスクを減らすものだ。JPCERT/CCによると、当初の脆弱性を解消するには更新が必要であり、一時的な設定を使う組織も、システムに必要なソフトウェア更新や移行を計画しなければならない。
攻撃の試みで対応が急務に
JPCERT/CCは10月26日、PHPの脆弱性に関する注意喚起を更新し、脆弱性の悪用をうたう実証コードが多数公開されたと発表した。また、悪用を試みるネットワーク通信が繰り返し報告されているとしている。
こうしたコードが実際に機能するかは、PHPのバージョン、実行環境、メモリー上のデータ配置などによって異なる。JPCERT/CCは、特定環境を狙った新たな攻撃手法が現れる可能性もあると警告し、更新と侵害の有無の調査の両方を推奨している。
調査の指針には、ブラウザーのセッションを識別する情報を保持するPHPSESSID Cookieについて、異常に長いものや不自然な形式のものがないか確認することが含まれる。ほかにも、アップロードによく使われる形式であるmultipart/form-dataを使った不審なリクエストがないか、特にメモリー制限エラーやサーバー障害を示すHTTP 500エラーの近くで発生していないかを確認するよう求めている。
PHPのワーカープロセスが予期せずクラッシュしたり、頻繁に再起動したりしていないかも調査対象となる。ワーカーとは、届いた処理要求を実行するプロセスだ。JPCERT/CCは、不審なプロセスや外部通信、新たに作成されたファイルの確認と、継続的な監視も勧めている。侵害が疑われる場合は、ログなどの証拠を保全し、影響範囲を調査するとともに、必要に応じてシステムを隔離するよう助言している。
3件目の脆弱性には設定変更が必要
PHPの開発元は10月23日、CVE-2026-115560を公表した。対応中に別の課題が加わった形だ。JPCERT/CCによると、この脆弱性は特定の設定とアプリケーションコードの組み合わせで、任意のコード実行を可能にするおそれがある。
開発元は、影響を受ける設定は一般的ではないと説明し、通常のリリースサイクルで修正する方針を示した。修正が公開されるまで、JPCERT/CCはsession.upload_progress.enabled=0に設定し、すべてのワーカープロセスを再起動するよう勧めている。10月26日の更新では、修正の公開日は示されなかった。
この設定は、CVE-2026-109619への緩和策としてもすでに推奨されていた。注意喚起によると、設定を適用済みの運営者は、同じ変更を繰り返す必要はない。各チームはシステムを点検する際、当初の2件の脆弱性に加え、この追加の問題も考慮する必要がある。
より大きな判断を迫られる組織も
IPAの助言は、当面の修復にとどまらない。組織に対し、システムが現在どのような役割を果たしているか、どれほど利用されているか、別のサービスで代替できるかを検討するよう求めている。保守されていないソフトウェアについては、サービスの再開にあたり、その後のサポート体制も決める必要がある。
IPAによると、技術担当者だけでなく、事業部門の管理職や経営幹部も、更新や移行、継続運用に必要な人員、予算、保守体制を確保できるか評価すべきだ。必要な支援を用意できる場合は、更新を進めるか、保護されたサービスに移行するよう同機構は勧めている。
継続的な保守体制を整えられない場合、IPAはサポート対象の製品への移行、機能の縮小、一般公開の終了、システムの廃止といった選択肢を挙げている。必要なデータを保存または移管する計画を立て、利用者に代替手段を説明することも求めている。
今後の実務上の課題は、特定のPHPバージョンを導入することから、個々の顧客向け機能を復旧させることまで幅広い。バンダイナムコが予定するストア再開は具体的な一歩となる一方、Assuredの集計で再開告知を確認できていない465サービスがあることから、10月26日時点で公表状況の確認がなお多く残されていたことが分かる。
要点
- Assuredの集計によると、日本では10月26日午後3時までに1,090サービスが停止し、10月23日時点の502件から増加した。
- 465サービスで再開の告知を確認できておらず、全体の約43%に当たる。
- PHP2shellの脆弱性を悪用されると、遠隔の攻撃者がPHPプロセスの権限でコードを実行できる可能性がある。
- 当初の2件を修正したバージョンは、PHP 8.2.35、8.3.36、8.4.27、8.5.12。
- JPCERT/CCは、実証コードの公開や悪用を試みる通信の報告があったと警告した。
- 3件目の脆弱性には、修正が準備される間の一時的な設定変更と、全ワーカーの再起動が必要となる。
- バンダイナムコは物販サイトを10月27日正午に再開する見込みとしていた。アーケードゲームの一部接続や大和証券の手続きは、10月26日時点で停止していた。