数分で数十億ドルが動き、その後、凍結を急ぐ展開に
ブロックチェーン分析会社TRMラボによると、2026年10月29日、10のブロックチェーン上でバイナンスのウォレットから約63億6,000万ドル相当の暗号資産が流出し、その大半は約20分の間に移動した。TRMとチェイナリシスは、北朝鮮と関係があるハッカー集団「TraderTraitor」による攻撃と結論づけており、記録上最大の暗号資産窃盗となる可能性がある。
目次
バイナンスは、被害を受けた資産のうち約30億ドル相当を確保し、損失を補填するため自社資金から63億4,000万ドル超を準備したと発表した。同社は当初、エンジニアのノートパソコンが侵害された可能性を疑っていたが、その後、調査でより広範な侵入が判明したと説明した。調査と資金回収に取り組む間、出金は停止された。
窃盗の疑いが浮上したことで、2つの問題が改めて注目されている。大手暗号資産取引所が保有する資金の安全性と、北朝鮮が外貨獲得のためにサイバー犯罪を利用している実態だ。国連安全保障理事会の調査に関連して示された推計によると、盗まれた資金は同国の外貨収入の約半分、兵器開発費の約40%に相当する。
TRMの流出額の推計には、その後凍結された資産も含まれる。差し迫った課題は、いくら回収できるのか、顧客が保有資産へのアクセスをどう取り戻すのか、そして攻撃者が引き続き動かせる資産がどれほど残っているのかという点だ。バイナンスは損失を全額補填すると約束しており、調査当局はシステムへの侵入経路と犯行者の特定を進めている。
バイナンス内部で何が起きたのか
TRMによると、攻撃者は複数のバイナンスのウォレットから資金を移す少なくとも36時間前から準備を進めていた。被害はイーサリアム、ビットコイン、ソラナなどのネットワークに及んだ。ブロックチェーンは取引を記録する共有型のデジタル台帳だ。複数のネットワークをまたいで資産が移動すると、調査当局は複数の経路を同時に追跡することになる。
バイナンスの共同最高経営責任者(CEO)、リチャード・テン氏は、調査が当初のノートパソコンに関する見立てを超えて進展したと述べた。
これは1人で実行されたものではありません。当初の調査では、セキュリティー上のインシデントにノートパソコンの侵害が関与した可能性が示されましたが、その後の調査で、侵入箇所がほかにもあったことが判明しました。
テン氏はまた、攻撃者が痕跡を残さないよう、自らのツールを破壊しながら進める仕組みを使ったと述べた。バイナンスは、ウォレットの秘密鍵が漏えいした証拠は見つかっていないとしている。秘密鍵は、暗号資産の送金を承認するために使う秘密のデジタル認証情報だ。同社は侵入について、技術的な詳細をまだ全面的には公表していない。
調査当局がTraderTraitorを疑う理由
チェイナリシスは、資金の移動に関連性があると指摘した。バイナンスから盗まれた暗号資産がブロックチェーン上で、前月にビットゲットから盗まれた資金と混ぜられているのが確認された。9月のビットゲットの窃盗額は3億8,700万ドルと推定され、研究者らはこれも北朝鮮のハッカーによるものとみている。
TRMは、北朝鮮に関連する過去の攻撃と似た準備や取引パターンを指摘した。これには、2025年2月にバイビットから15億ドルが盗まれた事件も含まれる。チェイナリシスの共同創業者兼CEO、ジョナサン・レビン氏も、攻撃者はTraderTraitorとみられると述べた。
TraderTraitorは北朝鮮政府の支援を受ける集団とされ、2016年または2017年ごろに情報機関の傘下で設立された。研究者らは、より広範な「ラザルス」ネットワークとの関連を指摘している。調査会社DTEXの研究者、マイケル・バーンハート氏は、メンバーについて、北朝鮮のサイバー作戦に使われる別称「APT38」と関係する者を含め、金融機関を標的とした攻撃に熟練していると説明した。
米連邦捜査局(FBI)は、バイビットへの攻撃から5日後、窃盗を北朝鮮とTraderTraitorの犯行と正式に断定した。バイナンスの侵害については、現時点でブロックチェーン分析会社の評価に基づいている。バイナンスは、犯行者の特定に向けて法執行機関と協力していると説明した。北朝鮮は暗号資産窃盗への関与を否定している。
盗まれた暗号資産の回収が難しくなる仕組み
チェイナリシスによると、バイナンスから流出した資金は、短時間に数千件の取引を通じて複数のウォレット間を何度も移動した。調査当局は、約20分の間に取引が行われ、自動化プログラムが資産の移動を助けたとみられるパターンがあったと説明した。
暗号資産ウォレットは、デジタル資産を管理し、取引を承認するためのツールだ。盗まれた資金を多数のウォレット間で移動させると、公開ブロックチェーン上に取引が記録されていても、追跡経路は複雑になる。調査当局は、どの送金が攻撃者によるものか、取引所などの事業者がどこで送金を止められるかを見極めなければならない。
一部の資産は発行体が凍結できるため、対応の速さも重要だ。チェイナリシスによると、盗まれたステーブルコイン約3億2,500万ドル相当が、約20分でイーサリアム上で使われる暗号資産イーサに交換された。ステーブルコインは、多くの場合米ドルなど、別の資産の価値に連動するよう設計されたトークンだ。発行体は特定のステーブルコインを凍結できるが、イーサには同様の凍結権限を持つ発行体がいない。
TRMによると、従来型の取引所を介さずに取引する中国のブローカーが、盗まれた暗号資産を割引価格で買い取っている。こうしたブローカーは、デジタル資産を実際に使える資金へと換える手助けをする。北朝鮮にとって、この換金が、コンピューターへの侵入成功と政権が利用できる資金とを結ぶ橋渡しとなる。
盗まれた額と確保された額は
TRMは、資産が移動した時点の価格を基に、バイナンスからの流出額を約63億6,000万ドルと算定した。この事件は一般に約63億ドルの窃盗と報じられている。2025年にバイビットから盗まれた15億ドルの4倍を超える額だ。
初期の凍結額の推計は、TRMが約27億ドル、チェイナリシスが約28億ドルだった。その後、バイナンスは約30億ドル相当を確保したと発表した。これは当初の流出額のほぼ半分にあたる。同社は、損失補填に向けた取り組みの一環として、暗号資産トークンを積極的に買い付けているとも述べた。
バイナンスは当初、日本時間10月30日に入出金を停止すると発表した。その後の発表では、入金に影響はない一方、出金は停止したままだとしている。出金は1日から2日以内に再開する見込みとしたが、具体的な再開時刻は示されていない。
バイナンスは、米国向けの取引所は影響を受けていないと説明した。米シークレットサービスは資金の特定、凍結、追跡、回収に取り組んでいると発表し、バイナンスはFBIに協力していると述べた。関係した資産には、テザーやサークルのステーブルコインなど、米企業に結びつくものも含まれていた。
顧客は技術的な回収作業に加え、法的な問題にも直面する。ロンドンの法律事務所エドウィン・コーの弁護士、ダニエル・タンケル氏は、回収に関する権利は契約上の約束と、バイナンスが履行しなかった場合に顧客がどこで提訴できるかによって決まると述べた。損失を補填するというバイナンスの約束により、当面の金銭的負担は同社が負うことになる。
世界の暗号資産損失に占める割合が拡大
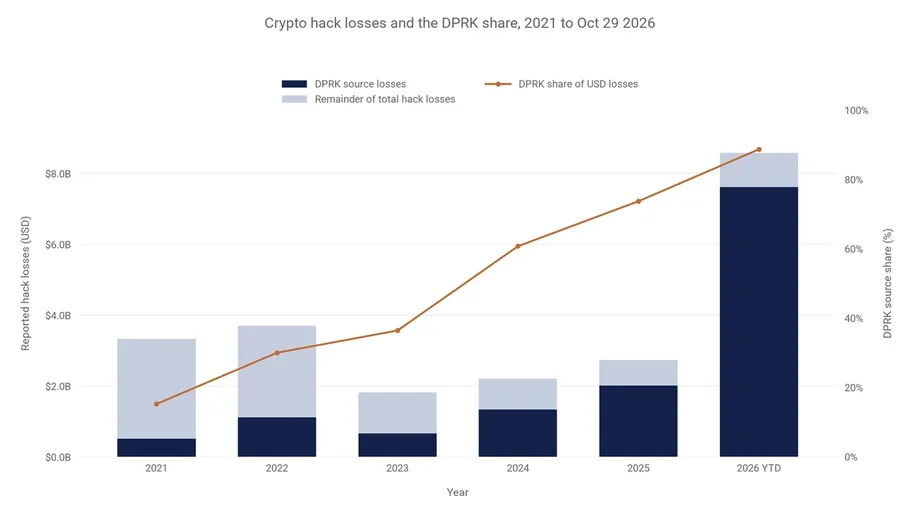
チェイナリシスは、北朝鮮のハッカーが2025年に盗んだ額を20億2,000万ドルと推計した。2024年の13億4,000万ドルから約51%増えた。2025年の額の約4分の3をバイビットの窃盗だけで占めた。
2026年について、チェイナリシスは、報告された暗号資産ハッキング被害に占める北朝鮮の割合を89%とした。2021年の15%から上昇した数字だ。TRMの推計は85%で、バイナンスを除くと45%に下がる。つまり、年間の数字が急上昇した要因の大部分をバイナンスの事件が占めている。
チェイナリシスはまた、北朝鮮の関与が疑われる攻撃1件当たりの平均損失額が、2021年の5,065万ドルから2026年には1億8,565万ドルに増えたと推計した。単純計算では約3.7倍となり、事件ごとの金銭的被害が大きく拡大していることを示す。
チェイナリシスの数字として示された2021年1月から2026年10月29日までの世界全体の損失額は223億4,000万ドル、北朝鮮関連の損失額は132億4,000万ドルで、約59%にあたる。同社の数字として示された別の集計では、それぞれ220億3,400万ドルと130億2,400万ドルで、こちらも約59%だった。
TRMは、北朝鮮が2017年以降に100件の攻撃を行い、128億ドルを盗んだと推計した。このうち74億ドルは2026年の被害だ。バーンハート氏は、累計の窃盗額を約135億ドルとした。推計ごとに対象期間や事件の範囲が異なるため、合計額を理解するには、示された期間が重要になる。
北朝鮮にとって資金が重要な理由
国連安全保障理事会の専門家パネルの調査では、2017年から2023年までに北朝鮮が関与した疑いのある暗号資産企業への攻撃58件が特定され、損失額は約30億ドルに上った。その後、規模は拡大し、バイナンスを狙った疑いのある単一の作戦だけで、すでに当時の合計を上回っている。
北朝鮮は、貿易や金融へのアクセスを制限する広範な国際制裁を受けている。暗号資産窃盗は、通常の輸出に頼らず外貨を獲得する手段となる。国連パネルに関連する推計では、ハッキングで得た収益は北朝鮮の外貨収入の約半分にあたる。盗まれた資金は兵器開発費の約40%を賄うと推定されている。
バイナンスからの63億ドルの窃盗は、北朝鮮の国民総所得のおよそ5分の1にあたると比較されている。国民総所得は、1年間に国内の住民や企業が得た所得を示す。この比較から、これほど大規模な窃盗が、取引所の顧客だけにとどまらない意味を持つことが分かる。
北朝鮮は長年、外貨獲得のためのほかの違法行為も疑われてきた。1990年代には精巧な偽造100ドル紙幣、2000年代にはメタンフェタミンの製造や密売が指摘された。サイバー作戦は、コンピューターネットワークを通じて海外企業を標的にする手段となっている。
攻撃を支える長年の訓練
北朝鮮では、数学や科学の能力が高い子どもを選び、3年から5年にわたってサイバー戦の訓練を受けさせていると報じられている。有望な学生はその後、大学の専門課程に進み、技術訓練を受けた人材が継続的に育成される。
北朝鮮の人権問題を調査する団体「北朝鮮人権委員会」は、平壌の牡丹峰大学における5年課程について、軍事研究、ハッキング、暗号解読を組み合わせたものと説明した。暗号解読とは、情報を秘密に保つための暗号を破ったり、その仕組みを無効化したりする方法を研究することだ。一部のエリート工作員は、中国やロシアでさらに訓練を受けるという。
韓国の元国防部次官、シン・ボムチョル氏は、北朝鮮のハッカーについて、政権の外貨獲得作戦のために訓練された、非常に攻撃的で熟練した人材だと説明した。国家の支援を受けることで、こうしたチームは継続的な後ろ盾を得て、多くの犯罪者が国内で直面する訴追リスクを負わずに活動できる。
偽の求人が侵入のきっかけに
TraderTraitorの手口は、暗号資産ウォレットへの直接攻撃ではなく、人を狙うところから始まることが多い。同集団は、偽の採用勧誘や架空の業務提携、仕事に必要なものを装った不正ソフトウェアで、開発者やIT担当者を標的にする。
FBI、米サイバーセキュリティー・社会基盤安全保障庁、米財務省が2022年に共同で出した警告は、暗号資産関連企業を狙う不正ソフトウェアと詐欺的手口を取り上げた。バーンハート氏は、偽の採用面接を通じて応募者に不正ソフトウェアをダウンロードさせ、ログイン情報や機密情報を盗み取る手口を説明した。
セキュリティー専門家は、人を説得して攻撃者に役立つ行動を取らせる手法を「ソーシャルエンジニアリング」と呼ぶ。コンピューターが侵害されると、攻撃者はそれを使って組織内のシステムを調べ、資金を動かす権限を得ようとする可能性がある。
セキュリティー企業Nyxlabの共同創業者兼CEO、コック・ティン・ガン氏は、バイナンスへの攻撃には、インターネットに接続されたウォレットに継続的かつ広範なアクセス権を与えるトークンへの署名が関与した可能性があると指摘した。これは同氏が示した仮説であり、バイナンスは一連の経緯を引き続き調査している。
ソニーからバイナンスへ、拡大する作戦
北朝鮮のサイバー作戦は、金銭窃盗だけでなく政治的な妨害も含んできた。2014年のソニー・ピクチャーズへの攻撃は、金正恩氏の暗殺計画を描いたコメディー映画への報復と広くみられていた。その後の事件では、大規模な暗号資産保有を狙う動きが拡大している。
- 2014年:ソニー・ピクチャーズへのハッキングで、北朝鮮のサイバー作戦が世界的に注目された。
- 2022年:ブロックチェーンゲームを支えるロニン・ネットワークから約6億2,000万ドルが盗まれた事件に、ラザルス・グループが関与したとされた。
- 2024年:日本の暗号資産取引所DMMビットコインから3億800万ドルを盗んだ事件は、TraderTraitorの犯行とされた。
- 2025年2月:バイビットは約15億ドルを失った。この攻撃について、FBIは北朝鮮の犯行と断定した。
- 2026年4月:ドリフトから2億8,500万ドル、KelpDAOから2億9,200万ドルを盗んだ事件は、分析者らが北朝鮮のハッカーによるものと判断した。
- 2026年9月:ビットゲットは約3億8,700万ドルを失い、研究者らは同じネットワークとの関連を指摘した。
- 2026年10月29日:10のブロックチェーン上で、バイナンスのウォレットから約63億6,000万ドル相当が流出した。
ドリフトとKelpDAOは、分散型金融、いわゆるDeFiの分野で運営されている。DeFiではブロックチェーン上で動くソフトウェアが金融取引を実行する。つまり、標的は従来型の取引所にとどまらず、自動化プログラムを通じて資金を保有したり移動したりするシステムにも広がっている。
人工知能(AI)によって、こうした作戦の一部がさらに迅速化する可能性がある。サイバーセキュリティー企業StealthMoleの最高技術責任者、サイモン・チョイ氏は、AIが攻撃者によるセキュリティー上の弱点の発見や攻撃の自動化に役立つと警告した。調査当局は、バイナンスの資金移動にも自動化の兆候を確認している。技術的な調査は続いている。
要点
- TRMの推計では、2026年10月29日、バイナンスのウォレットから約63億6,000万ドル相当が流出し、その大半は約20分の間に移動した。
- TRMとチェイナリシスは、窃盗の疑いを北朝鮮のTraderTraitorと結びつけた。
- バイナンスは約30億ドル相当を確保し、損失補填に向けて63億4,000万ドル超を準備したと発表した。
- チェイナリシスは、2026年に報告された世界の暗号資産ハッキング被害に占める北朝鮮の割合を89%と推計した。
- 調査当局は複数の侵入箇所が関与した侵害を調べており、バイナンスは技術的な調査結果の全容をまだ公表していない。
- 暗号資産窃盗は外貨の獲得手段となり、北朝鮮の兵器開発計画への資金供給に役立っていると推定されている。