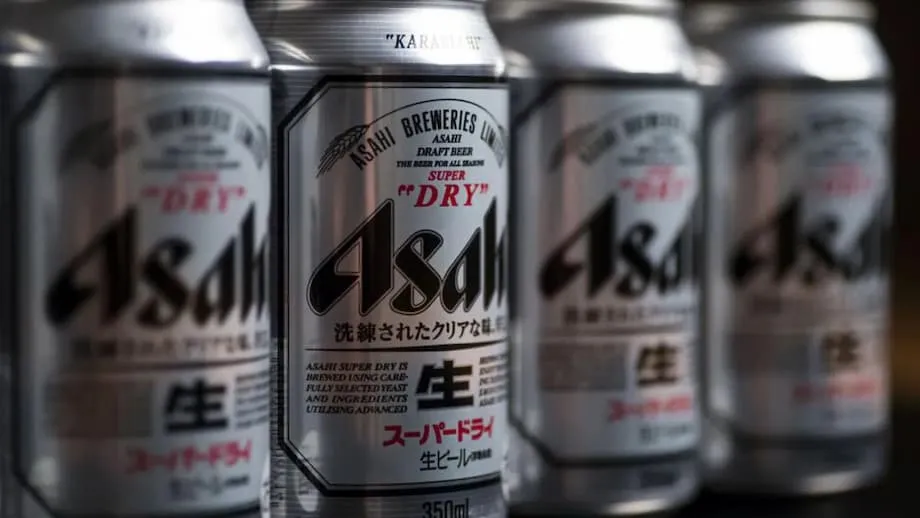
供給網の混乱で店頭から商品が消える
日本を代表するビールメーカーが、サイバー攻撃で重要な業務システムが停止し、生産と配送を一時見合わせたことを受け、店頭の在庫を確保しようと対応を急いでいる。アサヒグループによると、週明け早くに国内の受注・出荷システムが停止し、国内工場の大半が操業を停止した。混乱は国内のコンビニエンスストアやスーパー、飲食店、バーへと急速に広がっている。アサヒスーパードライから、委託生産するボトル入り茶や清涼飲料まで、人気商品が国内の一部地域で品薄になっている。
目次
アサヒは、グループ売上高の約半分を占める日本国内に影響が限られていると強調した。ペローニ、ピルスナー・ウルケル、グロールシュなどの海外事業やグローバルブランドは通常通り操業を続けている。同社の課題はビールの醸造だけでなく、受注、在庫、全国配送の管理にも及ぶ。こうしたシステムが停止すれば、生産計画を確実に立てられず、出荷の手配や請求もできず、大規模な顧客対応も難しくなる。
侵入を受けた数日後、アサヒは電話や対面での訪問、紙の書類を使った業務を通じ、主要商品の供給を優先しながら受注と出荷の一部を手作業で処理し始めた。同社はコールセンターの再開に着手するとした一方、全面復旧の明確な時期はまだ示せないと警告した。セブン―イレブン、ファミリーマート、ローソンなどの小売各社は、既存在庫がなくなり次第、断続的な品切れが起きる可能性があると顧客に伝えている。
攻撃の経緯と停止したシステム
アサヒは、受注、出荷、顧客サポートに使う社内システムを混乱させたランサムウエア攻撃を確認した。また、社外からのメール受信にも問題が起きたと発表した。同社によると、生産設備そのものに損傷はなかったが、受注処理や配送調整ができず、醸造所や瓶詰めラインは停止した。正確な受注、ラベル表示、税務書類、物流が法令順守や安全管理と密接に結び付く複雑な製造業では、一般的な判断だ。
ランサムウエアが醸造所を停止させる理由
ランサムウエアは、身代金を要求するためにコンピューターシステムやデータをロックする悪意あるソフトウエアだ。多くの攻撃グループは二重恐喝の手口を使い、被害者のシステムを暗号化すると同時に機密ファイルを盗み、支払いを迫る圧力を強める。現代の醸造所は二つの技術基盤に依存している。一つは、運用技術とも呼ばれる生産設備を動かす基盤。もう一つは、情報技術とも呼ばれる受注、在庫、配送、財務を管理する業務ソフトウエアだ。業務システムが停止してもビールの製造自体は可能な場合があるが、生産計画を確実に立て、原材料を割り当て、トラックを手配し、顧客に請求することはできない。そのため、無駄や混乱を避けるために計画的な操業停止に至ることがある。
ネットワークを分離し、オフラインのバックアップを保管し、インシデント対応訓練を行うメーカーは、停止期間を短縮できる。それでも、複雑な受注管理・物流プラットフォームの復旧には数日から数週間かかることがあり、特にシステム再稼働前にデータの完全性を検証する必要がある場合は長期化しやすい。アサヒは、フォレンジック調査を続ける一方で、顧客への供給回復を最優先すると述べた。
小売店や飲食店にも影響
日本各地のコンビニエンスストアチェーンが、供給不足への懸念を表明している。セブン―イレブンを運営するセブン&アイ・ホールディングスは、アサヒ商品の一部の出荷を停止し、店舗に品薄への備えを呼び掛けた。ファミリーマートは、アサヒが製造するプライベートブランドのボトル入り茶の一部で品切れの可能性があるとした。ローソンは影響を抑えるため、代替商品を取りそろえる方針だ。大手スーパー運営会社も、アサヒ商品の一部がまもなく入手できなくなる可能性があると買い物客に注意を促した。
国内有数のコンビニエンスストア運営会社であるファミリーマートは、公式告知で買い物客に謝罪し、通常の供給再開に向けてアサヒと緊密に連携していると述べた。
お客さまにご不便をおかけしておりますことを、心よりお詫び申し上げます。
バーや飲食店も影響を受けている。アサヒの樽生ビールだけを提供している店舗の中には、メニューの欠品を避けるため、競合他社のビールに切り替えたところもある。看板料理にスーパードライを合わせている飲食店は、変更は残念だが、樽や瓶の供給が再開するまではやむを得ないと話している。
東京の焼き鳥店「串焼きとさか」の店主、矢野富美子さんは、単一ブランドのビールを扱う小規模店舗に品薄の影響がいかに早く及んだかを説明した。
焼き鳥にはスーパードライがよく合い、多くのお客さまが好んでいるので、品薄は困ります。
攻撃者は誰か、データ流出の懸念
Qilin(キリン)として知られるグループが攻撃への関与を主張し、社内データ約27ギガバイトを取得したと述べた。同グループは予算書や契約書などと称する文書の画像を公開し、情報流出をちらつかせて同社に圧力をかけようとした。Qilinは「ランサムウエア・アズ・ア・サービス」モデルで活動している。協力者が同グループのマルウエアやインフラを借り、身代金を中核運営者と分け合う。製造業や医療分野を中心に、世界で数百の被害者を標的にしてきた。
アサヒは、不正なデータ転送の兆候を調査しており、法執行機関に通報したと述べた。最初の公表時点では、顧客データが流出した形跡はないとしていた。流出の全容は引き続き調査中だが、攻撃者が主張する種類の文書が実際に流出していれば、従業員や取引先がフィッシングや詐欺の標的となる恐れがある。同社は外部の専門家と連携し、侵害の封じ込めとシステム復旧に取り組んでいる。
セキュリティー専門家は、データ窃取の後にソーシャルエンジニアリングを試みるケースが多いと警告する。従業員、仕入れ先、販売業者は、パスワードや支払い方法の変更、機密情報を求める予期しないメールや電話に注意が必要だ。アサヒが流出データについて最終的な案内を出すまでは、既知の連絡先や公式窓口を通じた確認が重要となる。
アサヒの復旧計画
国内拠点の大半を当初停止した後、アサヒは日本国内のビール工場6カ所すべてで醸造を再開したと発表した。ただし、稼働率はまだ通常水準に達していない。各工場では、主力商品であるアサヒスーパードライの生産を優先している。清涼飲料の工場2カ所は一部操業を再開し、さらに5カ所も出荷状況に応じて段階的に再開する予定だ。国内にあるグループの食品工場7カ所はすべて操業を再開したが、供給網が安定するまでは通常より低い稼働率となる。
同社はシステムの復旧が進む間、商品を絞って供給を優先すると述べた。アサヒドライゼロやアサヒゼロなどのノンアルコールビール、クリアアサヒ、ブラックニッカクリアを含む16商品について、10月中旬から出荷を再開する計画だ。清涼飲料やプロテインバーなど、10月に予定していた新商品の発売は延期された。
商品を流通させるため、従業員は電話で注文を受け、手書きで記録し、主要顧客を訪問したほか、ファクスで出荷指示を送ることもあった。同社は週内にコールセンターを段階的に再開する見通しだ。こうした手作業による代替措置には時間がかかるものの、デジタル基盤の復旧と検証が終わるまでの橋渡しとなる。
アサヒの勝木敦志社長兼グループ最高経営責任者(CEO)は混乱を謝罪し、復旧作業を続けながら顧客への供給を優先すると強調した。
システムの一刻も早い復旧に全力を尽くすとともに、お客さまへの商品供給を継続するための代替措置を講じています。
事業への影響と供給網の教訓
混乱を受け、投資家の信頼が揺らいだ。アサヒ株は侵害発覚後に大きく下落し、一時は7%超下げた後、小幅に持ち直した。アナリストは、停止が長引けば日本の第4四半期の利益を損ない、グループ全体の業績にも重しとなる可能性があると警告した。店頭の品切れが続けば、大手小売業者から欠品に伴うペナルティーを科され、パブや飲食店での販売機会を失う恐れがある。新商品の発売が時期未定で延期されたことで、予定していた成長や販促活動にも影響が及ぶ。
設備が損傷していなくても生産を停止する判断は、確定した受注、出荷能力、税務書類、届け先表示がないままビールを製造する事態を避けるための防御策だ。酒類の流通には厳格な規制がある。出荷できない状態で醸造や包装を行えば、品質リスクや在庫の不整合が生じ、解消には大きなコストがかかる。今回の事案は、情報技術と工場システムの緊密な連携が進んでいることを浮き彫りにするとともに、製造業の事業継続において、ネットワーク分離、強固な認証管理、検証済みのバックアップが欠かせない理由を示している。
日本が直面するサイバーセキュリティーの課題
日本では大手企業を狙うランサムウエア攻撃が急増している。今年上半期には116件の被害が報告され、専門家は未報告の事案も多いとみている。サイバーセキュリティー人材の不足や、高齢化した労働力の一部でデジタルリテラシーにばらつきがあることも課題に拍車をかけている。攻撃者はサービス型のモデルを採用し、技術が十分でない協力者でも、貸与されたツールや手順書を使って破壊的な攻撃を仕掛けやすくなった。生産停止が被害企業に即座に支払いを迫るため、製造業は主要な標的となっている。
日本の政策担当者はサイバー防御の強化を約束し、攻撃へのより積極的な対応を可能にする新たな措置も導入した。こうした取り組みの効果は、企業が予防にどう投資し、復旧訓練をどれだけ行うかに左右される。取締役会や経営幹部には、サイバーリスクを他の経営リスクと同様に扱うことがますます求められている。重要システムを隔離し、ネットワークを分離し、速やかに脆弱性を修正し、認証とアクセス管理を強化し、現場の従業員にフィッシングの見分け方を教育し、クリーンなバックアップからの復元を定期的に試す必要がある。インシデントをゼロにはできないが、備えを整えた企業ほど、より早く、二次被害を抑えて復旧できる傾向がある。
今回のQilinの主張は、データ窃取と業務妨害を組み合わせる広範な傾向に合致している。同グループとその協力者は、各地のメーカーや病院を攻撃してきた。利益率が低く物流が複雑な食品・飲料企業は、操業停止が早期の身代金支払いにつながると攻撃者が考えれば、格好の標的になり得る。今回のアサヒへの攻撃は、国内最大のビールメーカーが何百万人もの顧客に商品を届けようとする中で、紙の注文書や電話といった機動的な代替策にも限界があることを示している。
買い物客が今後予想すべきこと
品薄の状況は地域や店舗によって異なる見通しだ。スーパードライは国内で生産が続いているが、供給は優先順位を付けて行われ、出荷が本格的に回復するまでは全ての容器や容量の商品がそろわない可能性がある。コンビニ各社は必要に応じて代替商品に切り替えており、パブでは当面、競合他社のビールを提供することもありそうだ。輸入されたアサヒ商品や海外市場は今回の事案の影響を受けていない。
特定の商品を探す買い物客は、容器や容量を変えて探すと見つかることがある。地域によっては、樽生の供給が限られていても缶ビールが手に入る場合や、6缶パックがなくても大瓶が残っている場合がある。アサヒが製造するプライベートブランドの茶飲料や清涼飲料は、店舗のバックヤード在庫がなくなるにつれて、チェーンごとに入手状況が変わる。小売各社は、買いだめが地域の品薄を深刻化させ、在庫配分を難しくする恐れがあるとして、過度な購入を控えるよう呼び掛けている。
顧客、仕入れ先、従業員も、予期しない連絡に注意が必要だ。攻撃者が社内文書を盗んでいた場合、フィッシングが続く恐れがある。最新情報は企業の公式窓口で確認し、支払い方法の変更は既知の連絡先に電話して確かめ、不審なメールはセキュリティー担当に報告すべきだ。
要点
- ランサムウエア攻撃により、日本国内のアサヒの受注、出荷、顧客対応システムが停止し、国内工場の大半が操業を一時停止した。
- ビール工場6カ所すべてで醸造が再開したが、システム復旧中のため生産量は通常を下回り、スーパードライを優先している。
- コンビニチェーンや飲食店で供給不足が報告されている。地域によってはボトル入り茶やビールの一部商品がすでに品切れとなっている。
- Qilinグループは社内データ約27ギガバイトを盗んだと主張した。アサヒはデータ窃取の兆候を調査し、当局と連携している。
- アサヒは10月中旬から、ドライゼロ、アサヒゼロ、クリアアサヒ、ブラックニッカクリアなど16商品の出荷を再開する計画だ。
- 日本国外の事業やグローバルブランドは今回の事案の影響を受けていない。
- 株価は攻撃発覚後に下落した。停止が長引けば、第4四半期の利益が圧迫され、小売業者からペナルティーを科される可能性があるとアナリストは警告している。
- 電話やファクスでの受注など、手作業による代替措置が取られている。デジタルシステムの全面復旧時期は不透明だ。