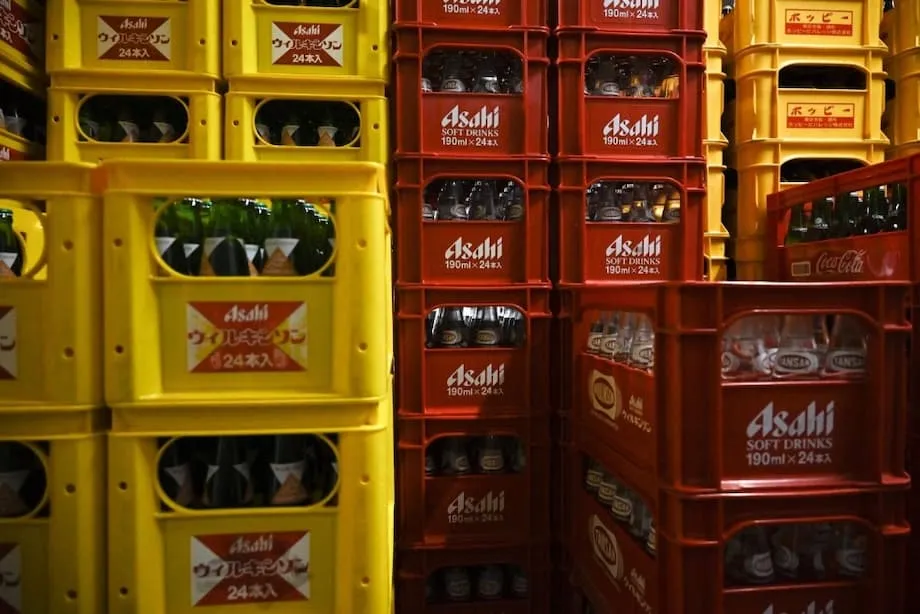
深刻なサイバー攻撃後も、手作業でビール供給を維持
日本最大のビールメーカー、アサヒグループホールディングスは週明け、国内事業の受注や出荷、顧客サポートの一部を停止させたランサムウェア攻撃に直面した。基幹システムが停止し、社外アドレスからのメールも遮断されるなか、同社はビールの供給を続けるため、昔ながらの方法に頼った。従業員は注文を手作業で処理し、紙の書類に記入して、倉庫や卸売業者にファクスで指示を送った。エンジニアがネットワークの復旧に取り組む間、店舗の棚や飲食店でビールが品切れにならないようにするのが狙いだった。
目次
この混乱により、アサヒスーパードライや三ツ矢サイダーなど主力商品の取引や配送が停止した。金曜日までに、チームが手作業の業務フローを整えたことで限定的な出荷が再開したが、ネットワークの段階的な復旧が続く間は、サービスにばらつきが残ると同社は警告した。国内のビール工場6カ所は限定的に生産を再開し始め、コールセンターも縮小体制での業務に備えた。アサヒはまた、攻撃に関連して情報が盗まれた可能性を示す兆候がないか調べていると明らかにした。
勝木敦志社長は、システム復旧の間も製品供給を最優先すると強調し、理解を求めた。
勝木氏は次のように述べた。「製品供給を継続するための代替措置を講じながら、システムの早期復旧に全力を尽くしています」
障害が長引くなか、日本のビール販売の多くを担うコンビニチェーンは、在庫不足のリスクを指摘した。セブン-イレブンを運営するセブン&アイ・ホールディングスは、顧客に出荷停止を知らせる準備を進めた。競合するローソンとファミリーマートは、週末にかけてアサヒの飲料や、アサヒが製造するプライベートブランド商品が品薄になる可能性があると買い物客に伝えた。飲食店は可能な範囲で他社のビールに切り替え、残りの在庫を長持ちさせるため、生ビールから瓶ビールに変更した。
何が起きたのか、ランサムウェアが企業を停止させる仕組み
ランサムウェアは、サイバー恐喝の一種だ。攻撃者は企業のネットワークに侵入し、ファイルを使えない状態にして、復号鍵を渡す見返りに金銭を要求する。多くのグループはさらに、データをコピーし、被害企業が支払いを拒めば公開すると脅す。こうした手口は「二重恐喝」と呼ばれることが多い。24時間体制で生産・流通を行う企業が攻撃を受けると、影響はすぐに表れる。物流システムは停止し、工場の生産計画ツールは注文を確認できなくなり、顧客対応も途絶える。
今回、アサヒはサーバーがランサムウェア攻撃を受けたと認め、障害は日本国内の事業に限られると説明した。同社は被害を受けたシステムを隔離してさらなる感染拡大を防ぎ、その後、ビールや清涼飲料水を出荷するための手作業による代替策を整え始めた。この対応により攻撃の影響範囲は抑えられた一方、通常は自動化されている作業を電話やファクス、紙で処理することになり、業務の速度は人手に頼る水準まで落ちた。
顧客や取引先に向けた通知で、同社は混乱を謝罪し、システムを安全に稼働させられる状態になるまで復旧作業を続けると述べた。
アサヒは声明で次のように述べた。「お客様ならびにお取引先の皆様にご不便をおかけしておりますことを、心よりお詫び申し上げます。原因を積極的に調査し、業務の復旧に取り組んでおりますが、現時点で復旧の見通しは立っておりません」
障害の経過
- 9月29日:日本国内でシステム障害が発生し、受注処理、出荷、コールセンター業務が停止。
- 10月2日:国内のビール工場6カ所が限定的に生産を再開。電話やファクスによる手作業の受注処理を拡大。
- 10月3日:アサヒはシステム障害の原因がランサムウェアだったと認め、不正なデータ転送の可能性を示す痕跡を調査中と発表。
- 10月4~6日:限定的な出荷が再開。コールセンターは一部サービスの準備を進め、小売業者は品薄の可能性を警告。
- 10月8日:ランサムウェアグループ「Qilin」が犯行声明を出し、流出サイトに盗んだファイルのサンプルを掲載。アサヒは盗まれたデータがオンラインで見つかったとし、範囲や通知の必要性を調査中と発表。
今回の事案は、アサヒの日本国外での事業には影響しなかった。欧州などの地域で展開する国際ブランドは、通常どおり生産・出荷を続けた。
Qilinとは何者か、盗んだと主張するデータの内容
Qilinと名乗るグループが犯行を主張した。同グループはダークウェブ上の流出サイトにサンプルを掲載し、社内データを約27ギガバイト流出させたと述べた。掲載情報には契約書や財務書類、従業員関連のファイルが含まれていた。ある投稿は盗んだファイルが9,323件あると言及し、証拠として書類の画像を数十点表示した。アサヒはその後、今回の事案で盗まれたデータがオンライン上で見つかったと発表し、詳細を確認したうえで関係者に通知すると述べた。
Qilinは「ランサムウェア・アズ・ア・サービス(RaaS)」を運営している。中核グループがマルウェアやインフラを提供し、標的への侵入を実行する提携者と収益を分け合う。セキュリティ研究者によると、同グループは医療や製造業などを標的としており、Windows、Linux、ESXiサーバーで動作するコード群を使う。犯行グループは二重恐喝の手口を取ることが多く、システムを暗号化するとともに、身代金が支払われなければデータを公開すると脅して被害者に圧力をかける。
小売店や飲食店に広がる供給ショック
日本の飲料販売を支えるコンビニチェーンは、いち早く影響を受けた。セブン-イレブンでは、アサヒスーパードライや一部の清涼飲料水の配送停止を知らせる掲示が出された。ローソンとファミリーマートも、金曜日以降、アサヒ商品数品が品薄になる可能性があると警告した。セブンプレミアム クリアクーラーのチューハイや、チェーンのブランドで販売するボトル入りのお茶など、小売業者と共同開発したプライベートブランド商品も一時休止の影響を受けた。一部店舗は購入数を制限し、運営会社は代替商品を準備していると述べた。
樽や瓶のビールを頻繁に仕入れる飲食店は、供給の穴を埋めるために対応を進めた。丸源ラーメンはアサヒからの生ビールと瓶ビールの出荷が止まったとし、在庫がなくなり次第、他社からの仕入れに切り替えると発表した。しゃぶしゃぶで知られる木曽路は、生ビールを瓶ビールに切り替え、営業を続けるため他社のビールも調達した。一部の居酒屋は、障害がさらに長引けばアサヒの生ビールが品切れになる可能性があると来店客に伝えた。
セブン-イレブンを運営するセブン&アイ・ホールディングスの広報担当者は、混乱のなかで顧客の期待に対応する準備を進めたと述べた。
広報担当者は次のように述べた。「出荷停止についてお客様にお知らせする準備を進めています。現時点で大きな混乱はありません」
小売業者はビール以外のアサヒ飲料にも言及した。三ツ矢サイダーは短期的な供給圧力に直面し、一部のチェーン限定商品は販売が保留された。影響はノンアルコール飲料や、同社の国内工場で製造される食品にも及んだ。
復旧状況と今後の事業運営
アサヒは国内のビール工場6カ所すべてで限定的に生産を再開し、手作業での処理を続けながら、主力商品と大口顧客を優先した。注文は電話とファクスで受け付け、出荷チームは既存の約束と出荷量の多いルートを優先した。同社は一部の拠点で清涼飲料水の生産も再開し始め、システムの復旧に合わせて他の工場の稼働再開に備えた。全面復旧の時期は依然として不透明で、確認作業が完了するまでは一部のシステムを停止したままにすると説明した。
競合他社は需要の急増に対応した。キリン、サッポロ、サントリーは可能な範囲で飲食店や小売店向けの供給を振り向けた一方、物流能力や契約上の制約から、どれほど供給を増やせるかには限界があると注意を促した。アナリストは、品切れによる違約金や障害の長期化が重なれば、今回の事案がアサヒの第4四半期の業績を圧迫する可能性があると指摘した。ただし、生産が早期に再開したことで、損失は抑えられた。
製造業でサイバーリスクが高まる理由
現在の醸造は、密接につながった多くのデジタルツールに依存している。生産ラインはセンサーや産業用ソフトウェアで制御され、倉庫のロボットは生産計画システムの指示に従い、配送車両は連携した運行スケジュールに基づいて動く。こうした設備やソフトウェアは、工場や物流を稼働させる「運用技術(OT)」の領域に属する。攻撃者が企業ネットワークからこうした環境に侵入すれば、影響はファイルの喪失だけでは済まない。物理的な生産工程が遅れたり、停止したりする可能性がある。
業界データによると、攻撃者は製造業を標的にする傾向を強めており、特にアジア太平洋地域で顕著だ。ある脅威インテリジェンス報告書は、今年、同地域で製造業が攻撃全体の大きな割合を占め、金融や運輸などの業界を上回ったと推定した。専門家は、旧式の制御装置が最新ネットワークにつながっていること、工場の境界部分にある未修正のインターフェース、企業システムと産業システムを接続するサードパーティー製ツールを問題として挙げる。ひとつの弱点から、生産、受注、出荷に深くアクセスされるおそれがある。
醸造現場におけるOTとITの融合
醸造所はその課題をよく示している。最新の工場では、正確な発酵スケジュールを管理し、タンクの温度を追跡し、瓶や缶を充填機やパレタイザーに通したうえで、在庫や配送を計画する基幹システムに引き継ぐ。すべての工程がデジタル化されている。アサヒへの攻撃で受注入力や配送ルート設定のシステムが停止すると、醸造所は何をどこに出荷すべきか把握できなくなった。同社は電話やファクスで、そうした計画を手作業で補った。セキュリティ専門家は、工場のネットワークを企業のITシステムから分離すること、遠隔アクセスを制限すること、不審な挙動を監視すること、フィッシングを見分ける従業員教育などを推奨している。こうした対策で障壁を設ければ、侵入者がメールから設備へと侵入を広げるのを難しくできる。
日本のサイバーリスク対策
日本ではランサムウェアの被害が増加している。警察庁によると、2024年のランサムウェア被害は200件を超え、前年から増加した。また、調査では、失われたデータの復旧に少なくとも1カ月かかった事例がほぼ半数に上った。5月に成立した新法は、サイバー犯罪者の活動を妨害する当局の権限を拡大し、予防や対応をめぐって民間部門と連携できるようにした。この動きは、デジタル攻撃が日常生活に波及しかねないとの懸念の高まりを反映している。
議論のさなか、重要政策研究会の会長を務めた小野寺五典氏は、サイバー防御の強化は今や公共の安全に関わる問題だと訴えた。
小野寺氏は次のように述べた。「国のサイバーセキュリティーを緊急に強化しなければ、日本国民の生活が危険にさらされる」
この警告は、ここ数カ月の大手企業での出来事を受けて説得力を増している。自動車メーカーや小売業者で起きた注目度の高い事案は、ひとつの侵入がサプライヤー網に波及し、工場を数日から数週間にわたって停止させる可能性を示した。今回のアサヒの事案は、飲料の生産や流通もそのリスクにさらされていることを示し、事業継続の備えがデータプライバシーだけでなく、事業を動かす実務の細部にまで及んでいる理由を浮き彫りにした。
消費者と競合他社への影響
買い物客がまず影響を感じたのは、ビールや清涼飲料水の回転が速いコンビニやカジュアルな飲食店だった。お気に入りのビールがなければ、キリン、サッポロ、サントリーに切り替える人も多いだろう。スーパードライの再入荷を待つ人もいるはずで、その味に多くの愛飲者がついていることを示している。樽ビールに頼るバーや居酒屋は、食料品店より早く在庫を使い切る可能性がある。生ビールは頻繁な配送が必要だからだ。アサヒは手作業の代替策で製品の供給を続けているものの、通常よりペースは遅い。今後数日間は、少しずつ届く供給と、なかなか衰えない需要とのバランスが焦点となる。
要点
- アサヒはランサムウェア攻撃により国内システムが混乱し、日本での受注、出荷、顧客サポートの一部が停止したと認めた。
- 製品供給を続けるため、従業員は注文を手作業で処理し、ファクスを使う一方、エンジニアはシステムの安全な復旧に取り組んだ。
- 限定的な出荷が再開し、国内のビール工場6カ所が制限付きで生産を再開。注文は電話とファクスで処理された。
- コンビニ各社は、アサヒスーパードライや三ツ矢サイダー、チェーン限定の飲料数品が品薄になる可能性を買い物客に警告した。
- 飲食店は可能な範囲で他社のビールに切り替え、残りの在庫を長持ちさせるため生ビールから瓶ビールに変更した。
- ランサムウェアグループのQilinが犯行を主張し、約27ギガバイトのデータを盗んだとして、流出サイトにサンプルを掲載した。
- アサヒは今回の事案で盗まれたデータがオンライン上で見つかったとし、範囲や通知の必要性を調査している。
- 日本国外の事業に影響はなく、海外ブランドは通常どおり生産・出荷を続けた。
- アジア太平洋地域では製造業がランサムウェアの主要な標的であり、旧式の産業システムが最新のITにつながっているケースが多い。
- 日本はランサムウェア被害の増加を受け、5月にサイバー犯罪対策に関する当局の権限を強化。日常生活やサプライチェーンへのリスクに対する懸念が高まっている。