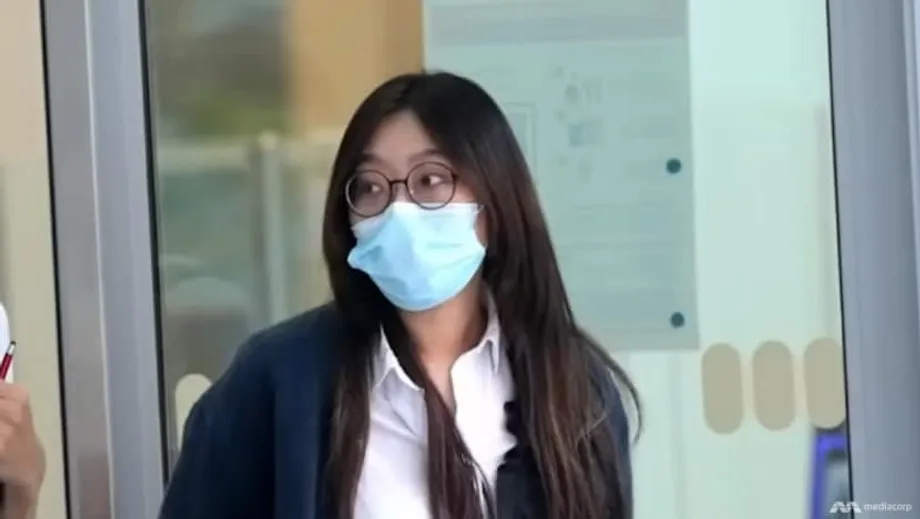
有罪判決が銀行のデータ保護策に突きつける課題
ユナイテッド・オーバーシーズ銀行(UOB)の元行員が、中国の警察官を装った人物に顧客1,000人超の個人情報を漏らしたとして有罪判決を受けた。詐欺グループが2021年3月に接触してから、2025年10月の有罪判決に至ったこの事件は、内部の人間が規則を破るよう圧力を受けた場合、ソーシャルエンジニアリングによって内部統制が無力化され得ることを浮き彫りにした。被告の曹文清(カオ・ウェンチン)氏(30)はシンガポールの永住権を持つ中国籍で、コンピューター不正使用法に基づく14件と銀行法に基づく13件の罪で有罪となった。量刑は12月に言い渡される見通し。
目次
裁判所の認定によると、曹氏は正規の業務用ログインを使って機密性の高い顧客記録にアクセスし、選んだ情報を表計算ソフトにまとめ、その画像をメッセージアプリで上海の警察官を名乗る人物に送信した。後に当局に対し、自分が捜査対象になっていると思い込み、従わざるを得ないと感じたと説明した。裁判所は、機密保持に関する研修を受けていたことや、情報漏えいが起きるまで電話の相手の身元を確認しなかったことを挙げ、この説明は法的な抗弁にならないと退けた。
銀行システム内で起きたこと
曹氏はUOBの住宅ローン部門に勤務し、業務目的に限って銀行のデータベースにアクセスできた。2021年3月、2人が電話で接触し、中国の警察官と名乗って、事件に関与していると警告した。指示を受けた曹氏は、よくある中国系の姓を持つ顧客を検索し、中国籍に絞り込んで、氏名、身分証番号、携帯電話番号、預金残高をExcelファイルにコピーした。その後、表計算シートを撮影し、WhatsAppで画像を送った。さらに依頼に応じて特定の顧客を検索し、顧客プロフィールのスクリーンショットも送信した。
曹氏がアクセスしたデータベースには、氏名、国籍、住所、身分証番号、口座番号、残高などの項目が含まれていた。事件直後、UOBは顧客の口座番号は漏えいしておらず、銀行のシステムも安全だと発表した。口座番号がなくても、氏名、身分証番号、携帯電話番号、残高を組み合わせた情報は極めて機微性が高い。犯罪者はこれを使って巧妙なソーシャルエンジニアリングを仕掛け、被害者をだまして口座を乗っ取ったり、他の流出情報と組み合わせて詐欺に利用したりする恐れがある。
2021年4月、同様の詐欺についての記事を読み、自ら上海の警察に連絡した曹氏は、だまされていたと結論づけた。逮捕された当日にシンガポール警察に届け出た。捜査により、曹氏は顧客プロフィール3,000件超にアクセスし、1,000人を大きく上回る顧客の情報を送信していたことが判明した。
なりすまし詐欺の手口
電話の相手は、権威、緊急性、恐怖心につけ込んだ。公務員を装う詐欺は、被害者が捜査対象だと告げ、秘密裏の協力を迫るところから始まることが多い。通話を誰にも明かさず、すぐに指示に従うよう求められ、個人情報の共有や送金を指示されることもある。こうした手口は、法的責任や雇用上の立場を心配させ、冷静な判断を妨げることを狙っている。
捜査当局によると、曹氏は中国警察を名乗る人物からの追及を恐れ、仕事を失ったり中国に送り返されたりすることを避けようとして従った。これは強圧的な電話詐欺によく見られるパターンだ。執拗な要求、法的措置をちらつかせる脅し、特定のアプリだけで連絡するよう求めることによって、正式な手続きのように思わせる。こうした状況で最も確実な対策は、相手とは別の手段で確認することだ。電話を切り、公式番号に自分でかけ直して、本当に事件があるのか確認しよう。
法的認定と裁判所の判断
裁判所は、曹氏が顧客情報は機密であり、アクセスが認められるのは業務目的に限られると知っていたと結論づけた。曹氏は銀行の守秘義務とデータの取り扱いについて研修を受けていた。裁判官は、同様の詐欺に関する報道を読んだ後には実際に相手の身元を確認したことを踏まえ、連絡してきた人物の身元を確認しなかったのは不合理だと判断した。また、曹氏は自らの行為が社内規定とシンガポールの法律に違反すると認識していたため、善意で圧力に屈したとの主張は成り立たないと指摘した。判決は、コンピューター不正使用法に基づく14件と銀行法に基づく13件の罪について有罪とした。
コンピューター不正使用法では、コンピューター上の情報への不正アクセスが犯罪とされる。銀行法は、厳密に定められた状況を除き、銀行職員やサービス提供者が顧客情報を開示することを禁じている。罰則は罪状によって異なるが、罰金や禁錮刑が科される場合がある。曹氏の量刑は12月に言い渡される予定だ。
UOBの対応と顧客向けの保護措置
UOBは情報漏えいの発覚後、シンガポール警察などの関係機関と連携したと発表した。影響を受けた顧客全員に連絡し、インターネットバンキングとモバイルバンキングへのアクセスを停止したうえで、デジタル認証情報の再設定を支援した。また監視を強化し、少額のオンライン送金に対するSMS通知を追加し、ログイン画面に詐欺への注意喚起を掲載した。銀行は謝罪し、顧客の安全を最優先にしていると述べた。
UOBはまた、システムは安全で、口座番号は漏えい情報に含まれていなかったと説明した。これにより不正な直接出金の危険性は低くなるものの、流出した情報を使って顧客がフィッシング、電話番号の偽装、ソーシャルエンジニアリングの標的にされる恐れは残る。予防策として、銀行は警戒を呼びかけ、不審な動きがあればすぐに届け出るよう顧客に促した。
銀行は法執行機関や関係当局に協力していると述べた。この事件に関する公表文は公式声明として公開され、銀行が直ちに講じた措置と顧客への案内が記されている。銀行の告知はこちら:公式声明。
内部の人間によるデータ不正利用を防ぎにくい理由
銀行は、外部からの侵入と内部の不正利用の双方を防ぐため、多層的な防御策に投資している。アクセス制御、監査ログ、監視ツールによって閲覧できる情報を制限し、異常な動きを検知する。一方、顧客に対応するため、職員が機微情報にアクセスする必要のある職務も多い。内部の人間が意図的に規則を破ったり、そうするよう仕向けられたりすると、不正利用が通常の業務に見えてしまうことが課題だ。
この事件は、よくある弱点を示している。銀行が情報のコンテンツフィルターを導入し、大量のデータ書き出しを防いでいても、内部の人間が個人の携帯電話で画面を撮影すれば情報を持ち出せる。リスクを減らすには、技術面と手続き面の対策を組み合わせる必要がある。期間を限定したアクセス権の付与、検索できる項目の細分化、電子透かしや画面撮影の制御、機微情報を扱う場所での端末使用制限などが含まれる。リアルタイムのアラートを導入すれば、たとえば複数支店にまたがる無関係な記録を数千件検索したり、業務上の目的が記録されていないのに国籍で絞り込んだりするような、通常と異なる検索パターンを検知できる。
研修や職場の風土も重要だ。職員がなりすましの手口を見抜き、いったん立ち止まって確認し、不審な依頼を上司やセキュリティー部門に報告できるようにする必要がある。脅迫や不審な電話を報告する明確な窓口があれば、被害が起きる前に職員が助けを求めやすくなる。
シンガポールで後を絶たないなりすまし詐欺
公務員を装う詐欺は、シンガポールで最も被害額の大きい詐欺の一つとなっている。詐欺師は警察や外国の法執行機関の職員を名乗り、偽の書類や身分証を示したり、公式の場所に似せた背景の前で姿を見せたりすることもある。「捜査」のためとして資金を移すよう求めたり、銀行情報やワンタイムパスワードを聞き出したり、遠隔操作ソフトをインストールさせたりする場合もある。電話が公式のものに聞こえ、脅しが現実味を帯びているため、多くの被害者が従ってしまう。
公的機関は、本物の職員が電話やメッセージアプリで銀行の認証情報、ワンタイムパスワード、送金を求めることはないと注意を促している。銀行のウェブサイトへのリンクをクリックするよう指示することもない。秘密を守るよう要求する、自分の端末への遠隔アクセスを求める、預金を「安全な口座」に移すよう求める電話は、典型的な危険信号だ。疑わしい場合は電話を切り、連絡してきたとされる銀行や機関の公式窓口に電話しよう。
近年、シンガポールは詐欺対策の啓発活動や、通話とメッセージを判別するためのツールに投資してきた。銀行は取引通知、新しい受取人への送金に対する一時保留期間、顧客が不正利用を疑った場合にデジタルアクセスをすぐに停止できる「キルスイッチ」機能を導入している。こうした対策はリスクを軽減するが、完全になくすことはできない。犯罪グループは手口を変え続け、顧客と職員の双方を標的にしている。
被害を減らすためにできること
いくつかの実践的な対策で、このような事件でよく使われる手口を防ぐことができる。
- 相手の身分を確認する。警察官や銀行職員を名乗る相手から連絡があったら、いったん電話を切り、公式番号を使って警察や銀行に自分で電話する。メッセージに記載された番号には折り返さない。
- 認証情報を守る。電話やメッセージアプリで銀行情報、Singpassの認証情報、カード番号、ワンタイムパスワードを決して共有しない。
- 緊急性や秘密の要求に注意する。会話を秘密にする、急いで決める、資金を「安全な口座」に移すといった要求は、強い警告サインだ。
- 銀行の通知を利用する。送金やプロフィール変更に関する少額取引のSMS通知を有効にする。取引限度額を設定し、明細をこまめに確認する。
- 端末を保護する。アップデートを適用し、公式アプリストアを利用する。自分で連絡を取った信頼できる技術者の案内がない限り、遠隔アクセスツールをインストールしない。
- 速やかに届け出る。データや口座が侵害された疑いがあれば、すぐに銀行に電話し、警察に届け出る。迅速な対応で資金の流出を防いだり、取り戻したりできる可能性がある。
銀行と規制当局にとってこの事件が示すもの
金融機関は厳格な機密保持とテクノロジーリスク管理の基準に従って運営されている。シンガポールでは、銀行法により、定められた状況を除いて顧客情報の機密保持が義務づけられており、シンガポール金融管理局(MAS)はテクノロジーリスク管理に関する詳細な要件を定めている。そこには、アクセス管理、活動監視、インシデント対応、セキュリティー研修が含まれる。内部の不正利用が関わる事件では通常、データへのアクセス規則、監視のしきい値、職員の取り扱い手順が見直される。
UOBの事件は、恐怖や脅迫によって研修で身につけた知識が覆されると、一人の内部関係者が多くの顧客を危険にさらす可能性があることを示している。また、迅速な封じ込め、顧客への直接連絡、保護措置に関する透明性が、事件後の信頼回復につながることも示した。確認を徹底する職場風土、大量検索に対するより強い管理、迅速な対応能力への継続的な投資によって、詐欺師が内部関係者を意図せぬ共犯者に仕立てることを難しくできる。
要点
- UOBの元職員が、顧客1,000人超の情報を漏えいしたとして、コンピューター不正使用法に基づく14件と銀行法に基づく13件の罪で有罪判決を受けた。
- 顧客の氏名、身分証番号、携帯電話番号、残高をまとめ、WhatsAppで中国の警察官を装った人物に画像を送信した。
- 裁判官は、被告が規則を知りながら電話の相手を確認せず、行為が社内規定と法律に違反すると理解していたにもかかわらず実行したと判断した。
- UOBは影響を受けた顧客に連絡し、デジタルアクセスを停止して通知機能を追加し、当局と連携した。銀行は口座番号は漏えいせず、システムは安全だと説明した。
- 量刑は12月に言い渡される予定で、コンピューター不正使用法と銀行法のいずれも、罰金や禁錮刑が科される可能性がある。
- なりすまし詐欺は依然として広がっている。公的機関や銀行が電話やメッセージアプリで銀行の認証情報や送金を求めることはない。
- 顧客は、連絡相手を別の手段で確認し、認証情報を守り、取引通知を有効にし、不審な動きを速やかに届け出ることでリスクを減らせる。