ノルウェーのバス試験がデンマークに警戒を促した理由
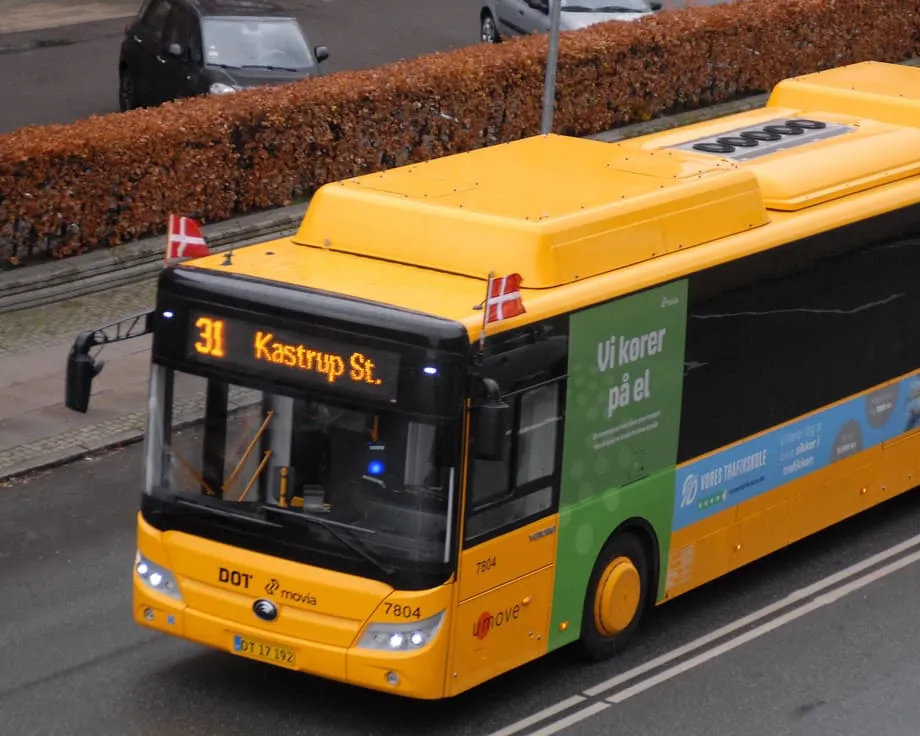
ノルウェーで管理された環境下で行われた試験により、中国製の電気バスには運行中の車両を停止させるために悪用されかねない遠隔接続機能があることが分かり、デンマークは公共バス網の安全確保を急いでいる。この接続機能は主にソフトウェアの更新や診断など、正当な目的で設けられている。セキュリティー審査担当者は、同じ通信経路が悪用されれば運行を妨げる可能性があると指摘する。デンマークの関係機関や事業者は現在、コペンハーゲン周辺でMoviaが運行するYutong車両262台を含め、日常運行中の数百台を精査し、管理されていない遠隔操作によって運行に影響が出ないことを確認している。
目次
ノルウェーの公共交通事業者Ruterは、隔離された環境でYutongのバス2台を試験した。技術者は、メーカーが更新、診断、エネルギー管理を支えるシステムに接続できることを確認した。調査担当者は、SIMカードを抜くと外部との通信が遮断されることを確認した。その措置により、リアルタイムの到着情報、遠隔での故障検知、予知保全といった重要なサービスも停止した。Ruterは国や地方の当局に通知し、今後の調達に向けて、より厳格なセキュリティー要件を準備している。
Yutongは、供給業者が遠隔からバスの操舵、制動、加速を行えるとの見方を否定している。同社によると、データ通信は保守を目的としたもので、欧州のデータはフランクフルトのAmazon Web Services施設に保管され、暗号化とアクセス制御で保護されている。ノルウェーでもデンマークでも、バスが遠隔操作で停止された事例は記録されていない。それでも事業者は、重要機器への制御されていないアクセス経路は、許容できないリスクだとみている。
ノルウェーのバス試験で何が判明したのか
Ruterによると、チームはバスと外部サーバーの間に安全なモバイル通信を確立する、内蔵SIMと記憶モジュールを発見した。この通信経路は遠隔診断とソフトウェア更新を支えていた。技術者は、悪意ある利用者や乗っ取られたベンダーアカウントによって、バスの走行を支える電源供給などの機能が妨げられる可能性があると結論づけた。試験では遠隔からの操舵や制動は確認されなかった。一方、駆動力や電源を遮断してバスを停止させる可能性が示された。
事業者は、同程度の使用年数の欧州メーカー製バスも調べた。これらの車両には遠隔更新機能がなく、攻撃対象となる範囲は狭い一方、柔軟性や保守効率も限られていた。この違いとYutongの調査結果を受け、ノルウェー当局は、接続サービスに依存するあらゆるブランドについて、調達要件を明確にする必要があるとの認識を強めた。
SIMカードを抜く対策とその代償
SIMカードを抜けば遠隔通信は直ちに遮断されるが、多くの交通機関が頼りにするツールも使えなくなる。リアルタイムの到着案内やモバイルアプリの予測には車両の通信が必要だ。遠隔診断やソフトウェア保守の計画も同様である。恒久的に通信を切断すれば、故障時の運行再開が遅れ、技術者が詳細なテレメトリーや早期警告を得られなくなるため、コストが増える可能性もある。事業者は、必要なデータ通信を維持しつつ、明確な許可と監督のないベンダーアクセスを遮断する、的を絞った対策を検討している。
実際にバスが乗っ取られたのか
当局は、運行中のバスが遠隔操作された事例はないとしている。Yutongは、操舵、駆動、制動などの安全上重要な機能は、外部ネットワークからの指令を受け付けないと説明している。Ruterの試験と専門家の補足説明が示すリスクは、より限定的だ。接続経路を通じて電源やバッテリー管理が変更されれば、バスが走行不能になる可能性がある。走行中に運転士が車両を完全に制御できるとしても、この種の障害は運行に深刻な影響を及ぼす。
Ruterのベルント・レイタン・イェンセン最高経営責任者(CEO)は、妨害が試みられる可能性は低いとの認識を示しつつ、リスクを減らすための対策を促した。
リスクを深刻に受け止めなければならない
デンマークの対応
デンマークの市民保護・緊急事態管理庁は、同国内で遠隔停止が確認された事例は把握していないとしている。同庁は、インターネットに接続されたサブシステムやセンサーのセキュリティー対策が不十分であれば、悪用されて運行が妨害される可能性があると警告する。動向を監視し、現行の指針が十分かどうかを評価しており、事業者に予防策や対応策について助言する用意がある。
デンマーク最大の公共交通会社Moviaは、シェラン島全域で中国製の電気バス469台を運行しており、そのうち262台がYutong製だ。Moviaのイェッペ・ゴーア最高執行責任者(COO)は、ソフトウェアシステムがオープンネットワーク上にある場合、接続車両が遠隔妨害にさらされる可能性を認めた。この懸念は幅広い接続車両や機器に及び、中国製バスに限らないとも述べた。Moviaは今後の入札でサイバーセキュリティー要件を厳格化する方針で、現在の車両群を守る対策も評価している。
政治家や市民団体は、公共交通を重要インフラとして扱う全国基準を求めている。外国のベンダーに大きく依存すれば、危機時の強靱性が損なわれると主張する。議員らは、統一的な入札基準、供給業者のリスク審査、データ保管場所の規則、管理されていない遠隔アクセスの制限などを検討している。変更を導入する場合は、デンマークおよび欧州連合(EU)の調達法を順守しながら、運行を維持するための実用的な手段を事業者に提供する必要がある。
アクセスとデータに関するYutongの説明
Yutongは、自社のバスでは安全上重要な機能を遠隔操作できないとしている。同社によると、主制御ユニットは操舵、駆動、制動システムから分離されている。データ通信は、診断、性能監視、車内の事前空調などの快適性機能を支える。更新には事業者の明示的な承認が必要だという。また、EU域内のデータはフランクフルトに保管され、暗号化と厳格なアクセス制御によって保護されていると説明している。Ruterは、調査結果が理論上のリスクを示すもので、安全に関わる事例は発生していないと説明している。
技術的リスクの解説
現代のバスには、携帯電話ネットワークに接続されたテレマティクス装置が搭載されている。この装置はクラウド基盤と通信し、車両の状態データを送信するとともに、ソフトウェアパッケージや設定変更を受け取る。車内では、車載ネットワークが駆動、バッテリー、ドア、暖房、運転士用ディスプレーなどのサブシステムを結んでいる。適切な設計では、安全上重要な制御ループを別系統にし、強固に隔離する。実際には、支援チームが故障を診断し、修正を適用できるよう、ネットワーク間に接続口が設けられている。本人確認やアクセス規則が弱ければ、同じ接続口が攻撃者を引きつける。
現実的なリスクは、映画のような遠隔ハイジャックではない。最大の懸念は、駆動力や電源を無効にする遠隔指令、あるいは部品を損傷させ、バスを走行不能にするソフトウェア更新だ。同じ設定や供給業者のアカウントを数百台の車両で共有していれば、操舵やブレーキに触れなくても、一度の侵害で広範な運行障害が起きる可能性がある。当局は、遠隔通信経路が初期設定で無効になっていること、役割に応じたアクセス制御が徹底されていること、悪用の疑いがある場合に事業者が外部接続を即座に遮断できることを求めている。
実際に影響を受ける可能性がある機能
- 駆動用電力の許可とインバーターの起動条件
- 充放電の上限を含むバッテリー管理設定
- 充電制御のロジックとスケジュール
- 制御装置やセンサーに給電する低電圧電源の配電
- 暖房、換気、照明などの車内システム
セキュリティーチームは、安全で効率的な運行に必要なデータを維持しながら、こうした経路の防御を強化することに重点を置いている。遠隔診断や安全上重要でない更新を維持しつつ、現地での承認なしに車両を走行不能にする遠隔操作を確実に防ぐことが目標だ。
新たな規則の想定
交通事業者、規制当局、供給業者は、接続車両群に適した安全対策を策定している。テレメトリーや遠隔支援の利点を保ちながら、駆動系への管理されていない経路をふさぐことが狙いだ。事業者がバスのネットワークに何をいつ接続するかを最終決定できるよう、契約条項、認証、技術的管理策を連携させる必要がある。
- 接続を現地で管理し、ベンダーのアクセスを即時に無効化できるようにする
- ファームウェアや設定変更を審査し、署名を確認してからインストールする更新管理
- 診断用ネットワークと安全上重要なネットワークを厳格に分離する
- すべての遠隔接続に役割別アクセス制御と多要素認証を適用する
- 改ざんできないログを記録し、遠隔接続を独立監査する
- データ保管場所の明確な規則と暗号化基準を定める
- 安全な開発慣行やインシデント対応能力を含め、入札時に供給業者のリスクを審査する
- 接続車両のプラットフォームに第三者による侵入テストと認証を導入する
乗客と都市への影響
乗客にとって、直ちに運行が変わることはないとみられる。バスは運転士が運転しており、車外から操縦することはできない。事業者によると、これらのバスのカメラはインターネットに接続されていないため、映像がリアルタイムで転送されるリスクもない。車両を隔離するためにSIMカードを抜けば、リアルタイムの到着予測、車両群の管理ダッシュボード、遠隔診断の機能が低下する。このため当局は、運行情報の流れを維持しつつ、不正な指令を防ぐ多層的な対策を望んでいる。
都市は、遠隔保守の利便性と、より厳格な現地管理によって得られる確実性との間で選択を迫られている。通信を切ればリスクは下がるかもしれないが、信頼性が損なわれ、コストも増える。強固なガバナンス、透明性、検証可能な技術的管理策を組み合わせれば、駆動系を外部からの妨害にさらすことなく、接続車両の利点を維持できる。
要点
- ノルウェーの試験でYutong車両の遠隔アクセス経路が判明したことを受け、デンマークは中国製電気バス数百台を監査している。
- Ruterの隔離環境での試験では、SIMカードを抜くと遠隔アクセスが遮断される一方、リアルタイム情報や診断機能も停止することが分かった。
- Yutongは操舵、駆動、制動を制御する能力を否定し、EUのデータは暗号化とアクセス制御の下でフランクフルトに保管されていると説明している。
- デンマークの市民保護当局は停止事例を把握していないが、接続されたサブシステムが強固な管理策なしに悪用される可能性を警告している。
- MoviaはYutong製262台を含む中国製電気バス469台を運行しており、今後の入札でサイバーセキュリティー要件を厳格化する方針だ。
- 主なリスクは電源やバッテリー管理への遠隔干渉であり、運転士が操舵やブレーキを操作できても、バスが走行不能になる可能性がある。
- 対策案には、接続を切る現地スイッチ、更新管理、ネットワーク分離、多要素認証、独立監査などが含まれる。
- 事業者は車両群全体の接続を無効にするのではなく、運行の質を守りながら管理されていない遠隔アクセスをなくすことを目指している。