マレーシアとミャンマーでAI詐欺が急増
犯罪グループが人工知能(AI)を使ってソーシャルエンジニアリングを大規模化し、本人確認をすり抜けるなか、マレーシアとミャンマーでは今年、オンライン詐欺の件数が急増している。火曜日に発表された新たな調査は、投資詐欺やロマンス詐欺、なりすましが高度化し、あらゆる段階でAIツールが使われるようになったと指摘した。この変化は、両国の急成長するデジタル経済を脅かしている。
目次
この急増は、地域全体に広がる傾向の一部だ。国連薬物犯罪事務所(UNODC)は、東アジアと東南アジアの組織犯罪ネットワークが生成AI、ディープフェイク、マルウェアを活動に取り入れ、新たな地下市場や暗号資産の資金洗浄ルートを構築している実態を記録してきた。UNODCは、東アジアと東南アジアで被害者を狙った詐欺による2023年の損失額を180億~370億ドルと推計する。監視対象のプラットフォームでは、地域を標的とする犯罪に関連したディープフェイクコンテンツへの言及が、2024年上半期に600%超増加した。
独立した分析では、詐欺経済の規模はさらに大きい。戦略国際問題研究所(CSIS)の研究者は、東南アジアに関連するサイバー詐欺の年間収益を438億ドル超と推計している。アジア太平洋地域ではディープフェイクを使った詐欺が急増し、ある調査では2022年から2023年にかけて1,530%増加した。マレーシアやシンガポール、インドネシアなどの当局は、国内利用者と海外の被害者を標的にしたAIなりすまし詐欺について、注意を呼びかけている。
AIが東南アジアの詐欺をどう加速させているのか
現代の詐欺グループは、大規模言語モデルを使い、マレー語、ビルマ語、英語、中国語で完璧なメッセージを書き、標的と長時間やり取りしながら、その場で台本を調整する。自動化ツールで膨大なデータを選別し、潜在的な被害者の人物像を把握したうえで、メッセージアプリやソーシャルネットワークを通じた接触を計画する。その結果、個人に合わせた勧誘、偽の求人、簡単に大金を稼げるという誘いが絶え間なく送りつけられ、相手に自分向けの話だと思わせる。
ディープフェイクは、信じ込ませる顔や声を加える。音声のクローン技術により、上司を装った電話や、親族が困っているという偽の話が可能になった。動画のディープフェイクは、ロマンス詐欺や、金銭をだまし取る前に信頼を築く偽のライブチャットに使われている。本人確認企業のデータは、手口の高度化を示している。基本的な詐欺の試行件数が全体として横ばいになる一方、複雑で複数の手法を組み合わせた攻撃の割合は2025年に大幅に上昇した。ある報告書では、合成ID、AI、端末の改ざん、複数チャネルをまたぐ操作を組み合わせた高度なID詐欺が180%増加した。
資金は並行する金融ネットワークを通じて動く。規制の緩いオンライン賭博サイトや高リスクの暗号資産サービス事業者が、犯罪収益の換金や資金洗浄を助けている。ステーブルコインやミキサーが送金を加速させ、地下銀行ネットワークがデジタルと現金の経路を結びつける。UNODCによると、こうした状況が犯罪のサービス経済を生み出した。マルウェア作成者、データブローカー、コールセンターの管理者、運び屋、暗号資産の資金洗浄業者が、どのグループでも利用できるサービスを販売し、参入に必要な技術水準を引き下げている。
なぜ今、マレーシアとミャンマーが標的になっているのか
マレーシアは地域貿易の要衝に位置し、モバイルインターネットの利用率が非常に高い。即時決済やデジタルウォレットの普及も急速に進んでいる。犯罪者は、被害者自身を説得して送金させる、いわゆる「承認型詐欺」を展開して対応してきた。ハッキングの痕跡が残りにくい手口だ。メッセージアプリやソーシャルプラットフォームでは、投資詐欺、荷物の配達を装う詐欺、政府機関へのなりすましがよく使われる。
新たな統計も、同国でID詐欺が急増していることを示している。ある業界調査によると、マレーシアでは2025年の前年比増加率が最も高く、197%増となった。詐欺グループは実在データと偽造データを組み合わせた合成IDを作り、AI生成の書類や顔を加えて登録時の確認をすり抜ける。地元住民や駐在員には、AIが作成した極めて地域性の高い勧誘文が届く。くだけた現地語が完璧に使われていることも多い。
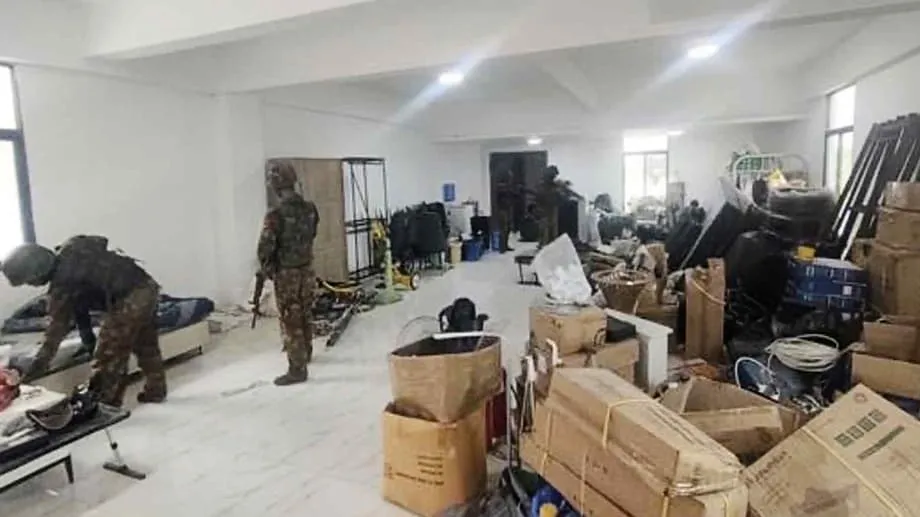
ミャンマーが直面するリスクは異なる。オンライン賭博や経済特区に結びついた詐欺拠点が、法執行機関の立ち入りが限られる国境地帯に根付いている。一部の拠点は、パンデミック中に経営難に陥ったカジノやホテルを転用した。衛星インターネットと管理の行き届かない国境によって、海外の被害者を狙う常時稼働の活動が可能になっている。偽の求人広告に誘われた人々を含む人身取引の被害者は、虐待の脅威のもとで電話やチャット対応を強いられている。隣国での取り締まりを受け、運営者は移転を余儀なくされてきた。地元の武装グループや仲介業者との連携が、保護と物流を支えている。
詐欺工場の実態
捜査当局は、多角化が進み、多国籍のサービス産業のように運営される業界だと説明する。カジノ経営者、決済処理業者、暗号資産の取扱業者がインフラを提供し、採用担当者が人員を集める。技術者はフィッシング用ツール、誰でも使えるディープフェイクツール、マルウェアを用意する。管理者がノルマや台本を定め、仲介業者が国境を越えて資金を動かす。同じネットワークは共通のルートで麻薬、武器、野生生物も密輸しており、それが影響力と活動範囲を広げている。
国際刑事警察機構(インターポール)によると、2023年以降、少なくとも66カ国の人々が詐欺拠点に連れて行かれ、その約4分の3は東南アジアの拠点に移送された。警察はフィリピンからナミビアまで離れた場所にある施設を捜索し、労働者を救出するとともに、数百台の機器を押収している。インターポールはこうした施設について、犯罪を強いられる人々と、オンラインでだまされる人々の双方に被害を及ぼす「諸刃の脅威」と表現している。
UNODCは、犯罪の生態系が現在の防御策を上回る速さで進化していると各国政府に警告してきた。メコン地域に関する指針では、資金の流れを断ち、高リスクのオンライン金融への規制を強化し、国境を越えた資産回収を改善する必要性を強調している。
この真に世界的な脅威の深刻さ、規模、広がりを各国政府が認識し、地域の犯罪の生態系が急速に変化する状況に対応した解決策を優先することは、これまでになく重要です
カンボジア、ラオス、ミャンマー、フィリピンの一部で法執行機関の圧力が高まり、域内外の新たなビジネスパークや遠隔地へ移転した活動もある。UNODCによると、工業規模の詐欺拠点が得る年間利益は現在、400億ドルに迫る。アジア主導のグループは、他の犯罪サービス提供者と連携し、アフリカ、南アジア、中東、太平洋地域などへも進出している。
ディープフェイク、豚の屠殺詐欺、新たな手口
長期にわたって投資を装う詐欺を指す「豚の屠殺詐欺」は、出会い系アプリやソーシャルプラットフォームでの親しげなメッセージから始まることが多い。詐欺師は数週間かけて関係を築き、その後、見栄えのよい取引アプリやウェブサイトに被害者を誘導する。そこには偽造された口座残高が表示される。現在では、チャットの大半をAIが作成し、説得力のあるスクリーンショットを生成して、取引画面も模倣する。ディープフェイク動画や音声が、偽の助言者や恋人への信頼感を高める。被害者が出金しようとするとアクセスできなくなり、詐欺師は姿を消す。
ID詐欺の手口も同時に変化している。本人確認の専門家によると、単純な詐欺の試行件数は2025年に横ばいとなった一方、複雑な詐欺は増加した。AI生成の書類、端末の改ざん、ソーシャルエンジニアリングを組み合わせた多段階の攻撃は、発見がより難しい。出会い系プラットフォームやオンラインメディアは、この傾向が広がる世界的な温床となっており、ロマンス詐欺や恐喝の増加もこれに並行している。複数の国で昨年、ディープフェイクを使った攻撃が爆発的に増え、追跡対象国の中ではマレーシアでID詐欺が最も大きく増加した。
法執行機関と政策の対応
警察や検察は対応を急いでいる。インターポールは2023年、詐欺拠点に関するオレンジ通知を発出し、その後、多国間の一斉捜索を調整してきた。また、被害者が迅速に通報した際に国境を越えて資金を凍結・回収する仕組み「I GRIP」も推進している。米国では連邦機関や検察当局が制裁や資産押収に加え、地域の関係機関との連携を強化している。暗号資産ネットワークを流れる資金の追跡には、ブロックチェーン分析も活用されている。
インターポールの警察サービス局長代行、シリル・グー氏は、各国政府、市民社会、プラットフォーム間で継続的に連携するよう呼びかけている。人身取引、サイバー詐欺、オンライン上の虐待が絡み合う問題は、単独の機関では対処できない国境を越えた課題だと述べた。
この脅威への対処には、実質的な国際協力が必要です。各国間の情報共有、被害者を支援するNGOとの連携、詐欺に悪用されるプラットフォームを運営するテクノロジー企業との緊密な協力が求められます
犯罪を支える業者への制裁、高リスクの暗号資産の流れに対する監督強化、共同の金融捜査が勢いを増している。汚職や政情不安で詐欺拠点への立ち入りが制限される地域では成果にばらつきがあるものの、連携した作戦によって被害者の解放とインフラの押収が続いている。被害者の証言は重要だ。銀行、暗号資産交換業者、警察への迅速な通報により、資金が複数の口座を経て消える前に凍結できる可能性が高まることも多い。
銀行とテクノロジー企業、防御を強化
アジア太平洋地域の金融機関は対策を見直している。ほぼすべての機関が過去2年間にコンプライアンス部門を拡充し、多くの機関が不正検知、顧客登録、マネーロンダリング対策にAIを組み込んでいる。香港、シンガポール、オーストラリアの銀行は、Scameterの警告から、責任分担ルールや業界横断の協定まで、新たな消費者保護策を導入している。域内ではISO 20022メッセージングの導入も早く進んでいる。システムで扱えるデータが豊富になり、異常の検知に役立つほか、運び屋ネットワークや合成口座にさらされるリスクを減らせる。
テクノロジー企業も対策に加わっている。AIを使って詐欺サイトを検出し、メッセージや通話のフィッシングを警告し、合成メディアにラベルを付ける企業が増えている。「Tech Against Scams」などの連合は、プラットフォーム、暗号資産交換業者、金融サービス企業が対策や検知情報を共有できるよう支援している。Tech For Good Instituteとそのパートナーは、共通の定義とリアルタイムの国境を越えた情報共有が法執行の隙間を埋めると主張する。また、電子透かしやコンテンツの来歴情報など、責任あるAIの枠組みにより、ディープフェイクの影響を抑えられるとしている。
消費者と企業が今できること
詐欺の多くは、メッセージ、電話、ウェブサイトから始まる。行動を少し変えるだけで、罠を見抜ける可能性が高まる。
- 別の連絡手段で本人確認をする。金銭や認証情報を求められた場合、音声や動画だけを信用しない。
- 身に覚えのない投資や恋愛の勧誘は疑ってかかる。特に、プラットフォーム外や別のアプリに移るよう求められた場合は注意する。
- URL、アプリの権限、レビューを確認する。アプリの野良インストールを避け、端末を常に最新の状態に保つ。
- 利用できる場合は、Scameterのようなリスク警告など、銀行や通信会社の詐欺対策ツールを使う。取引通知を有効にし、送金限度額を設定して、強固な認証を利用する。
- 被害に遭ったら、銀行、暗号資産交換業者、警察に速やかに通報する。直ちに口座を凍結するか取引を取り消すよう求め、メッセージ、サイト、ウォレットアドレスの証拠を保存する。
- 企業は、自動化された異常検知とソーシャルエンジニアリングに関する従業員研修を組み合わせる。合成IDを監視し、書類だけでなく行動も分析する。
- 暗号資産の利用者は少額の送金で試し、プラットフォームを確認する。非公式の仲介業者や無登録の暗号資産サービスは避ける。
要点
- AIを使った詐欺がメッセージアプリ、ソーシャルプラットフォーム、金融分野に広がり、マレーシアとミャンマーでオンライン詐欺が急増している。
- UNODCは、東アジアと東南アジアにおける2023年の詐欺被害額を180億~370億ドルと推計し、ディープフェイクの活動が急増したと報告している。
- 独立した調査によると、地域全体の詐欺経済は年間400億ドルを超え、ディープフェイクを利用した詐欺が前例のない速さで増えている。
- メコン地域の詐欺拠点は人身取引や強制労働に依存し、取り締まりの強化を受けて拡大や移転を進めている。
- マレーシアでは2025年にID詐欺が前年比197%増加した。詐欺の手口は複雑化し、検知が難しくなっている。
- インターポールは緊急警告を発し、連携した捜索を調整している。各国の機関は制裁、資産押収、国境を越えた金融捜査を強化している。
- アジアの銀行や規制当局は、異常の検知と損失の抑制に向けて、AIを活用した防御策、消費者向け警告ツール、ISO 20022の分析機能を導入している。
- 消費者や企業は、本人確認、詐欺対策ツールの利用、迅速な通報、ソーシャルエンジニアリング対策の強化によってリスクを減らせる。