スマートフォンの警告機能と暗号化の強化、それぞれ異なる脅威に対応
シンガポールは、Androidスマートフォン向けのAI詐欺検知モデルを開発する一方、将来の量子コンピューターにも耐えられる暗号方式への移行に向け、長期的な計画を示した。2026年10月14日のシンガポール国際サイバーウィークで発表された対策は、心理的な誘導から直ちに利用者を守る取り組みと、脅威が顕在化するまでに何年もかかる可能性のある事態への備えを組み合わせている。
目次
シンガポール政府技術庁(GovTech)はGoogle DeepMindと連携し、利用者の端末上で会話を直接分析し、個人メッセージを外部サーバーに送信することなく詐欺の可能性を警告するモデルに取り組んでいる。これとは別に、重要情報インフラの所有者は2031年までに量子セキュリティへの移行を完了する見込みで、他の組織が2035年に向けて取り組めるよう、より広範な指針も策定される予定だ。
詐欺被害の規模を踏まえると、スマートフォン向けの取り組みには緊急性がある。Google DeepMindの詐欺検知に関する発表によると、シンガポールで報告された犯罪の半数以上を詐欺が占め、2019年以降の被害額は40億シンガポールドルを超えている。犯罪者が巧みなやり取りを通じて人々を説得し、金銭や機密情報を渡させるソーシャルエンジニアリングは、被害額の最大80%を占める。
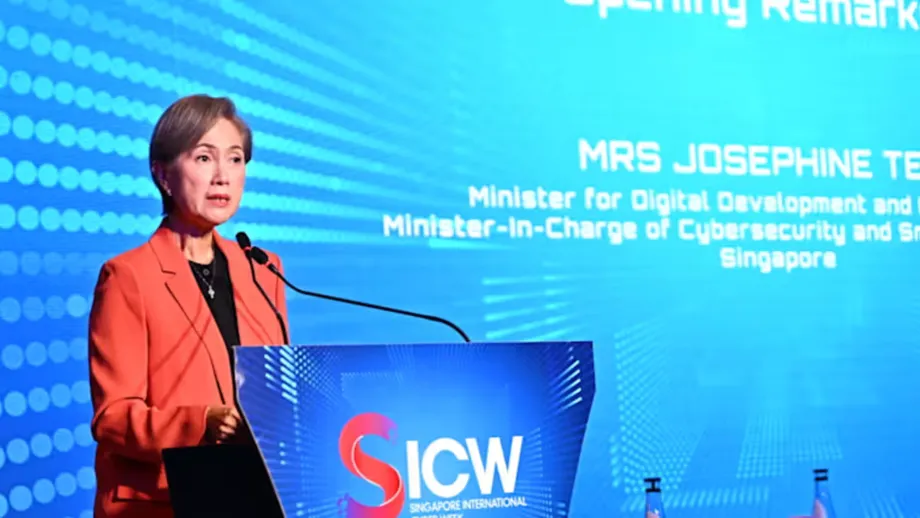
デジタル開発・情報相兼サイバーセキュリティ・スマートネーショングループ担当相のジョセフィン・テオ氏は、早期検知によって、会話のプライバシーを損なわずに利用者を守れる可能性があると述べた。
「端末が操作の兆候を早い段階で認識できれば、個人的なメッセージを端末内に保ったまま、金銭や認証情報を失う可能性のある人々を守ることができます」と同氏は語った。
今回の発表は、それぞれ異なる弱点に対処するものだ。詐欺検知モデルは会話の最中にだましの兆候を見分けることを目指す。量子関連の計画は、十分に高性能な量子コンピューターが脅威となる前に、脆弱な暗号技術を置き換えることを目指している。
スマートフォン向けモデルが警告を判断する仕組み
Google DeepMindによると、このシステムは軽量モデル「Gemma」を用い、シンガポールでよく見られる詐欺会話を認識できるよう調整している。不審なリンクや既知の悪質なウェブサイトだけに頼るのではなく、相手が心理的に誘導されていることを示す会話のパターンを探す。
設計は2段階だ。まず、小型の分類モデルが消費電力を抑えながら、受信メッセージに脅威の可能性がないかを確認する。やり取りに疑いがある場合、調整済みのGemmaモデルがより広い範囲の会話を評価し、警告が妥当か、最初の疑いが誤警報だったかを判断する。
スマートフォンのバッテリーと処理能力には限りがあるため、この分担は重要だ。分類モデルとは、情報をカテゴリーに振り分けるモデルを指す。最初の確認に小型モデルを使えば、負荷の高い文脈分析をすべてのメッセージで実行する必要がなくなる。
システムが心理的な誘導を検知すると、機密情報の共有や送金の前に立ち止まるよう、端末に警告を表示する。説明されている機能は、危険な判断につながりかねない状況を中断させることであり、支払いを自動的にブロックしたり、会話が安全だと保証したりするものではない。
このモデルは、WhatsAppやTelegramなどのメッセージアプリ上のテキストのやり取りを分析することを想定している。Googleは公開日やインストール方法、Androidの標準機能になるかどうかを発表していない。また、検知精度、誤警報の割合、バッテリー消費量の実測値も公表しておらず、実用面での疑問は未解決のままだ。
個人的なチャットを端末内に保つ
プライバシー保護の要点は、どこで分析するかにある。従来の検知方式では、メッセージを遠隔サーバーに送って検査する場合がある。今回のモデルは会話データを端末内で処理するため、詐欺かどうかを判定するために個人的なやり取りをスマートフォンの外へ出す必要がない。
この方式は、やり取りをしている当事者だけが会話を読めるようにする暗号化を採用したメッセージサービスに関係する。プラットフォームにサーバー上でメッセージを検査させるのではなく、利用者がすでに内容を読める場所、つまり端末上で保護機能を働かせる。
Google DeepMindによると、会話へのアクセスには利用者の同意が必要で、モデルの導入を通じてGoogleもシンガポール政府も利用者の会話にアクセスできないという。これらは提案されている設計についての説明であり、この機能がすでに誰でも利用できるという発表ではない。
GovTechの信頼・安全部門ディレクター、マーク・チェン氏は、プライバシーを手放さずに標的型詐欺を検知する取り組みだと説明した。
詐欺対策のために個人のプライバシーを犠牲にする必要はありません。Google DeepMindと協力し、高度なAI保護機能を市民の端末に直接導入します。これにより、個人の通信内容を完全にプライベートに保ちながら、巧妙に標的を絞った地域特有の詐欺をリアルタイムで検知できます
Google DeepMindは、モデルの学習と利用も区別して説明している。学習はGovTechが管理するGoogle Cloud Platform環境内で行われ、データは隔離されていたという。学習には個人的な情報や個人を特定できる情報を使わず、詐欺報告や情報フィードから得た匿名化データセットを利用したとしている。
被害額は減少も、国内の詐欺被害は依然深刻
モデルの学習には、政府機関、銀行、地元の著名人を装う詐欺に加え、地域特有の手口も含まれる。Google DeepMindによると、汎用モデルはこうした地域特有のだまし方への対応が難しい場合があり、通常の社交的な会話と、金銭や認証情報を渡すよう迫る会話を見分けるには、調整が必要だ。
テストには、地元の話し方を反映するよう設計された会話を含む、合成対話や現地の言語データが用いられた。詐欺の手口が変化するのに合わせて、Googleは学習を続けるとしている。犯罪者が手口を変えても、既知の方法を列挙した固定リストに頼り続けるのではなく、モデルの有効性を維持することが狙いだ。
テオ氏は、地元の専門職に就く人物が、ローレンス・ウォン首相や他の高官が出席しているように見せかけた偽のオンライン会議に参加した後、約500万シンガポールドルを送金した事例を挙げた。同氏の説明によると、犯罪者はディープフェイク技術で会議を本物らしく見せ、意義ある世界的な活動への支援だとして送金を求めた。
ディープフェイクとは、実在の人物を模倣した合成音声や映像のことだ。この事例は、相手に見覚えがあるというだけでは、信頼できるかどうかの判断材料にならないことを示している。ただし、この事例から、提案中のテキスト分析モデルが偽のビデオ会議を検知できると結論づけることはできない。
警察の統計によると、2026年上半期の詐欺被害額は、1万6,821件で4億1,060万シンガポールドルだった。前年同期比で件数は14.4%減、被害額は17.9%減となった。それでも、報告1件当たりの被害額は平均約2万4,410シンガポールドルに上る。これは4億1,060万シンガポールドルを1万6,821件で割った数値だ。平均値は被害額の分布を示すものではないが、問題がなお大きな経済的影響を及ぼしていることを浮き彫りにする。
シンガポールが防御策の連携を目指す理由
スマートフォン向けモデルは、より広範な対策の一部だ。テオ氏は、ソーシャルメディアで始まった詐欺がメッセージサービスに移り、電話での会話を経て、金融機関を通じた送金で終わるケースを説明した。各組織はそれぞれ警戒すべき兆候を把握できても、一連の流れ全体を見通せないことがある。
テオ氏は、個々の組織の検知能力を高めるだけでは不十分で、そこで得られた情報を他の組織の対応につなげる必要があると述べた。
すべての組織が詐欺を食い止める能力を高めるだけでは不十分です。エコシステムの一部で検知された兆候が、別の場所での対応につながるよう、防御策を連携させなければなりません
シンガポールではすでに、個人的な会話以外の脅威にもAIを活用している。GovTechとシンガポール警察の詐欺分析・戦術的介入システム(SATIS)は、毎日60万件を超えるウェブサイトをスキャンして評価し、それぞれ数秒で処理する。月に約2万件の悪質なウェブサイトを遮断しており、不審な携帯電話番号やオンラインプラットフォームにも対象を広げている。
2つのシステムは役割が異なる。SATISは詐欺師が利用するインフラを標的とし、スマートフォン向けモデルは会話の中に潜む説得の兆候を探す。両者を合わせると、悪質な誘導先を削除することと、説得力のあるメッセージを受けた人が行動を起こす前に警告することの違いが分かる。新たなスマートフォンの警告機能を他の組織と連携させる具体的な仕組みは、まだ発表されていない。
協力の範囲はシンガポール国内にとどまらない。シンガポールが発案した詐欺対策の政策とベストプラクティスに関するASEANの指針は、2026年初めに加盟国の承認を得た。テオ氏が強調したのは、サービスや国境をまたいで広がる脅威に、政府単独でも個別の国だけでも完全に対処することはできないという点だ。
Fairwind、重要システムの弱点に対処
Googleは別途、2026年10月14日、シンガポールが同社のプログラム「Fairwind」に参加すると発表した。これにより政府は、高度なAIサイバーセキュリティツールを利用し、脆弱性の発見、検証、修正を進められるようになる。
Googleによると、これらのツールによって数週間かかる作業を数分に短縮できるという。攻撃者に悪用される前に弱点を修正し、重要システムやサービスの中断リスクを抑えることが狙いだ。
Fairwindと詐欺検知モデルは、異なる問題に取り組む。Fairwindが対象とするのは、ソフトウェアやシステムの弱点だ。スマートフォン向けモデルが対象とするのは、メッセージソフト自体が意図どおりに動作している場合でも、会話を通じて人をだまそうとする試みだ。
作業の高速化について、シンガポールのシステムを対象にした詳細な実績は公表されていない。これは政府業務全体で実測された削減効果ではなく、プログラムが目指す能力を示すものだ。それでも、両方の取り組みには共通する政策判断が表れている。犯罪者もAIを利用できるからといってAIを退けるのではなく、防御に活用するという選択だ。
量子リスクに備えるには、技術的な突破の前から準備が必要
量子対策の焦点は暗号技術だ。これは情報を保護し、デジタル通信や取引の信頼性を確立するための数学的手法を指す。十分に高性能な量子コンピューターが登場すれば、金融取引、機密通信、デジタルシステムの保護に現在使われている手法の一部を破れる可能性がある。
量子コンピューティングは量子物理学の原理を使い、従来のコンピューターとは異なる方法で計算を行う。安全保障上の懸念は、あらゆる暗号方式がすでに安全でなくなったということではない。広く使われている手法の一部が、必要な性能を持つ量子コンピューターの登場後に脆弱になる可能性があるということだ。
テオ氏は時期を予測できないとしたうえで、今から準備すべき理由を説明した。
「いつ実現するかは分かりません。しかし、備えなければならないことは分かっています。悪意ある者たちは、将来量子コンピューターで解読できるようになるのを待ちながら、機密性の高い暗号化データを盗む意欲をすでに持っています」と同氏は述べた。
これは、長年にわたって機密を保つ必要がある情報に、現在からリスクをもたらす。攻撃者は暗号化されたデータを今のうちに収集し、将来の技術で解読できるようになるまで保管する可能性がある。そのため、秘密情報の機密性を保つ必要がある期間も、現在の保護強度と同じく重要になる。
大規模な組織では、移行に数年かかることがある。リスクの評価、データやシステムの優先順位づけ、脆弱な暗号方式の特定、供給業者との調整、代替手段のテスト、段階的な変更が必要だ。量子技術の飛躍的な進歩が確認されるまで待てば、移行を終える時間が足りなくなるおそれがある。
重要インフラの移行目標は2031年
シンガポール・サイバーセキュリティ庁(CSA)は6月、重要情報インフラの所有者を対象に移行の節目を示す指針を発表した。重要情報インフラとは、必要不可欠なサービスを支えるコンピューターシステムを指し、その所有者は2031年までに移行を完了する見込みだ。
対象分野には、エネルギー、水道、銀行・金融、医療、運輸、情報通信、メディア、安全保障・緊急サービス、政府が含まれる。これらのシステムに障害が起きれば、運営組織の外にまで影響が及ぶ可能性があることから、移行計画で優先されている。
シンガポールはまた、他の組織が2035年に向けて移行を進められるよう、指針の策定を計画している。テオ氏は、長年にわたり機密を保つ必要がある情報を持つ組織や、通信、デジタル取引などの重要サービスを提供する事業者を例に挙げた。
2つの目標を同じ要件として捉えるべきではない。2031年の期限は、重要インフラ所有者を対象とするCSAの指針に基づく。2035年は、シンガポールが発行を計画する指針の下で、その他の組織が目指すより広範な移行目標だ。どちらの日付も、量子コンピューターが既存の暗号技術を破る時期を予測したものではない。
助成金で移行の実証実験を後押し
新設される量子セキュリティの立ち上げ助成金は、組織が計画から実装へ進むのを支援するため、期間を限定して資金を提供する。実際の運用環境で移行の難しさを明らかにし、解決策を試し、広範な導入に先立って経験を積むことが目的だ。
すべての組織が申請でき、重要情報インフラの所有者が優先される。助成対象の実証事業は最長6カ月で、組織内またはソリューション提供事業者との連携で実施できる。プログラムの期間は11月1日から2027年10月31日までと説明されているが、助成金の詳細では開始年が明示されていない。
優先対象の事業には、アプリケーションやシステム全体の移行と、暗号技術の特定・棚卸しが含まれる。棚卸しとは、組織内のどこで暗号技術が使われているかを把握し、何を置き換える必要があるか、どの供給業者やシステムが関係するかを確認することだ。
発表された予定は以下のとおり。
- 2026年6月:CSAが重要情報インフラの所有者向けに移行の節目を示す指針を発表。
- 2026年10月14日:シンガポール国際サイバーウィークで、スマートフォン向け詐欺検知モデル、より広範な量子移行計画、Googleとのサイバーセキュリティ協力を発表。
- 11月1日:量子セキュリティ助成プログラムの開始日として提示。
- 2027年10月31日:助成プログラムの終了日として提示。個別の助成対象事業は最長6カ月。
- 2031年:重要情報インフラ所有者の移行完了予定。
- 2035年:指針の策定が予定される他の組織に向けた、より広範な移行目標。
発表では助成額は明らかにされていない。Androidモデルの公開日も未定だ。当面は、詐欺防止機能のインストール方法や使い方に関する詳細を待つ一方、暗号方式の移行に向けた組織の準備として、実証事業が進められる。
要点
- GovTechとGoogle DeepMindは、会話を端末内で分析し、心理的な誘導を利用者に警告するAndroid向け詐欺検知モデルを開発している。
- この設計では利用者の同意が必要で、個人的な会話は端末内に保たれることを想定している。
- シンガポールの2026年上半期の詐欺被害額は、1万6,821件で4億1,060万シンガポールドルに上った。前年から減少したものの、依然として大きな被害が出ている。
- GoogleのFairwindプログラムにより、シンガポール政府はサイバーセキュリティ上の脆弱性をより迅速に発見、検証、修正するためのAIツールを利用できるようになる。
- 重要情報インフラの所有者は2031年までに量子セキュリティへの移行を完了する見込みで、その他の組織には2035年を目標とするより広範な移行計画がある。
- 新たな助成金は、最長6カ月の量子セキュリティ実証事業を支援し、重要インフラの所有者を優先する。