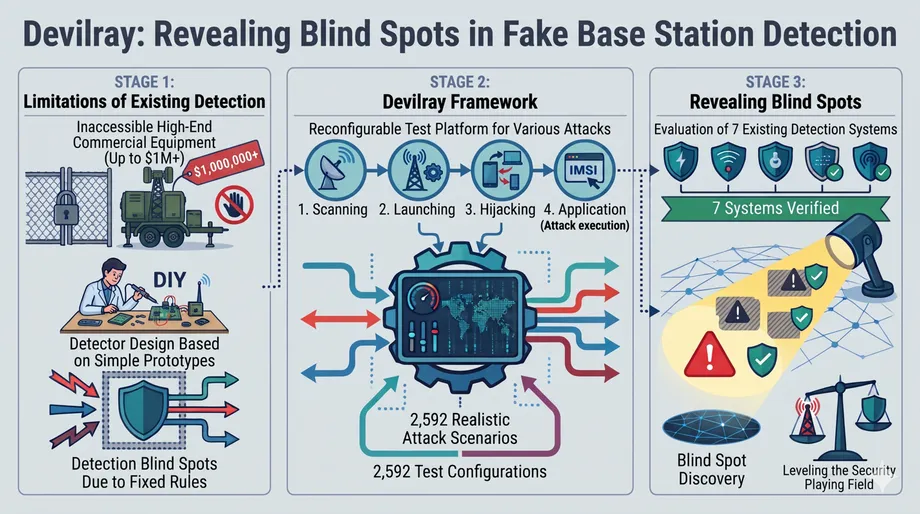
携帯電話の防御を試す2,592通り
KAISTの研究チームは、偽の携帯基地局が稼働する2,592通りの方法を再現し、既存の検知システム7種で検証した。いずれのシステムも少なくとも192通りの構成を見逃し、監視や位置追跡、フィッシングに使われる機器を特定するツールに盲点があることが明らかになった。
目次
KAISTは2026年11月4日に研究成果を発表した。電気工学部の金勇大(キム・ヨンデ)教授が率いる研究チームは、市販の監視装置、先行研究、国際的な移動体通信規格を調査し、「Devilray」と呼ばれる検証プラットフォームを構築した。各構成について、実際のスマートフォンを使って通信手順が機能することを確認した。
見逃された構成の最小数は、検証した2,592通りの約7.4%に相当する。重要な知見は、この数字だけにとどまらない。よく知られた警告の兆候を基に構築された検知システムは、異なるメッセージの順序や目立ちにくい無線信号を使って同じ結果を得る攻撃者を見逃す可能性がある。
偽基地局は、IMSIキャッチャー、セルサイト・シミュレーター、スティングレイとも呼ばれ、正規の携帯電話基地局になりすまして、近くのスマートフォンを接続させる。政府機関は監視目的でこれを使用している。犯罪者も車両に装置を載せて街中を移動し、銀行や配送会社を装ったメッセージを送るために使ってきた。
携帯電話の利用者には、加入者識別情報の流出、位置追跡、通信の中断、通常の携帯電話会社のメッセージ配信経路を通らない詐欺メッセージの受信などの影響が及ぶ可能性がある。通信事業者や捜査機関にとって、Devilrayは、高価で入手や使用が制限されている市販機器をすべて調達せずに、より幅広い不審な動作を検証する手段となる。
既知の検証方法に残る盲点
研究者たちは約20年にわたって、偽基地局を検知する方法を開発してきた。しかし、市販の監視装置は高価で、購入や運用にも制限がある。大学の研究チームは独自の模擬基地局を構築し、その動作を観察したうえで、得られた知見を基に検知システムを設計せざるを得ないことが多かった。
同じ前提で構築した機器を使って検証すれば、検知システムは良好な結果を示す一方、別の手法を見逃す可能性がある。攻撃者は、メッセージの順序を変えたり、別の周波数を選んだり、送信出力を下げたりしながら、目的の情報を収集できる。
研究を率いたKAISTの電気工学教授、金氏は問題を次のように説明した。
検知システムは、既知の攻撃を前提に構築されてきた。しかし、現実の攻撃者はその範囲にとどまらない。これまでは攻撃者に有利な状況だった
Devilrayは検証の出発点を変える。特定の模擬基地局を検知できるかを問うのではなく、攻撃者が選べる手法の幅をマッピングし、その多様な手法を検知できるかを試す。
共同研究には、韓国の国家保安技術研究所、慶熙大学、フロリダ大学、移動体通信事業者のCapeが参加した。研究チームは、法執行機関や情報機関向けに販売されている市販の偽基地局を分析した学術研究として初めてだとしている。
LTEでなりすましが可能になる仕組み
4G携帯電話サービスで一般的に使われているLTEでは、ネットワークの身元を確認する前に、スマートフォンが一部のネットワークメッセージに応じて動作することがある。初期接続の過程で、模擬基地局はこの隙を突き、スマートフォンの次の動作に影響を与えられる。
偽基地局は、携帯電話の契約を個人と結び付ける情報である恒久的な加入者識別情報を要求できる。電子フロンティア財団(EFF)の検知ツール「Rayhunter」は、こうした要求を監視する。一方、別の手順では拒否メッセージを使ってスマートフォンを再接続させ、同じように直接要求することなく識別情報を開示させることができる。
そのため、直接的な要求だけを監視する検知システムは、同じ情報を得る別の経路を見逃す可能性がある。この弱点はLTE規格で認められている手順に由来するため、特定の機種やメーカーのソフトウェアだけの問題ではない。
LTEは5Gスマートフォンの利用者にも関係する。多くの5GネットワークはいまもLTEに依存しており、5Gの電波が届かない場合や、攻撃者が切り替えを誘発した場合には、スマートフォンがLTEに戻ることがある。5G対応の端末を購入しても、LTEの接続手順に伴うリスクはなくならない。
現実的な攻撃手法を幅広く再現
研究チームが調査した市販機器は、正規基地局の識別情報を複製し、周波数を変更し、2つのネットワークを同時に稼働させることができた。また、送信出力を下げて数メートルの範囲だけをカバーすることも可能だった。これは、不審な基地局は異常に強い信号を発するという前提で検知するシステムを検証するうえで重要な機能だ。
研究者たちはこうした観察結果に、先行研究と、国際的な移動体通信規格の策定を担う3GPPの仕様を組み合わせた。基地局の動作を、周辺ネットワークの調査、偽セルの起動、スマートフォンの接続誘導、攻撃の実行という4段階に分けた。
この各段階で、攻撃者が変更できる7つの要素を特定した。すべての選択肢を単純に組み合わせると、実際の通信では両立しない組み合わせも生じるため、研究者たちは21の依存関係ルールを適用し、矛盾する組み合わせを除外した。
最終的に得られたのは2,592通りの構成だった。それぞれを実際のスマートフォンで検証し、規格や市販機器に基づく評価に実践的な確認を加えた。この数は研究チームが構築した検証範囲を示すものであり、実際の攻撃で各構成がどれほどの頻度で使われているかを数えたものではない。
防御側にとって、再現可能な検証は重要だ。ソフトウェアの変更後に検知システムを再評価できるからだ。開発者は同じ動作条件を使い、アップデートで以前見逃した動作を検知できるようになったか、また別の問題が生じていないかを確認できる。
小さな変更で警告の手掛かりを回避
評価対象となった7つのシステムは、シグナリングメッセージ、基地局が配信する情報、無線信号、統計的パターン、機械学習など、さまざまな手掛かりを利用していた。いずれにも盲点があり、多くの場合、設計者が選んだ特定の手掛かりに関係していた。
メッセージを監視する検知システムは、異なる通信手順で識別情報を収集する手法を見逃すことがあった。信号強度の過剰な高さを検知するシステムは、市販機器が低出力で動作した場合に見逃す可能性がある。近くの攻撃者が狭い範囲をカバーするだけなら、近隣一帯に届く強さで送信する必要はない。
統計的な検知システムにも別の問題があった。スマートフォンに識別情報の開示を求める頻度を監視していたが、攻撃者はゆっくりと識別情報を収集し、近くにある端末の一部だけを狙うことができる。その結果、明らかな監視要求の集中ではなく、バスターミナルでの通常の通信に似たパターンが生じる可能性がある。
こうした例は、偽基地局の発見が不審なメッセージの一覧を作るだけでは済まないことを示している。攻撃者は、正規ネットワークでも起こる動作の範囲から大きく外れることなく、タイミングや送信出力、通信手順を調整できる。
検知率の向上は誤警報の増加を伴う
研究チームは、機械学習で盲点を埋められるかも調べた。以前は検知できなかった攻撃を使って検知システムを再学習させ、検知の成功率と、通常の携帯電話会社の通信に対する誤警報の両方を測定した。
無線リソース制御(RRC)メッセージを分析するモデルでは、検知率が51%から96%に上昇した。RRCメッセージは、スマートフォンとネットワーク間の無線接続管理に使われる。一方、誤警報率も1.4%から5.3%に上がり、以前のほぼ4倍となった。
非アクセス階層(NAS)メッセージを分析するモデルでは、検知率が27%から63%に上昇した。NASシグナリングは、スマートフォンの登録や、端末とモバイルコアネットワーク間のモビリティなどを処理する。誤警報率は4.7%から8.8%に上昇した。調査した最も難しいケースでは、NASモデルの誤警報率は15%に達した。
簡単に言えば、誤警報率5.3%は、こうした検証条件で正規の通信を1,000件評価すると約53件の警告が出るという意味だ。誤警報率1.4%なら約14件となる。その分、人やシステムが調査しなければならない通常の通信が増える。
RRC検知システムでは検知率が45ポイント、NAS検知システムでは36ポイント向上した。どちらも誤警報の増加を伴った。研究者たちは、日常運用で検知範囲の拡大が現実的かどうかを利用者が判断できるよう、検知率と誤警報率を併せて示すべきだと主張している。
韓国での被害が研究の緊急性を高める
韓国ではすでに、違法な携帯通信機器に関連する金銭的被害が起きている。2025年8月に明るみに出たKTに関する事案を政府が調査した結果、不正な少額決済により368人が被害を受け、損失額は約2億ウォンに上った。
この事案には違法なフェムトセルが使われた。フェムトセルとは、携帯電話ネットワークの通信範囲を広げたり、通信負荷を軽減したりするために通常使われる小型基地局だ。この事案では、攻撃者が偽造機器で利用者情報を傍受し、不正請求を可能にした。
金氏は4月8日、.HACK Conference 2026で携帯電話ネットワークの検証について発表した。同氏の研究室は、スマートフォンと基地局がやりとりする無線メッセージを傍受する装置「LTEスニファー」などを開発してきた。研究者たちは、暗号化されずに送られる情報が、端末の物理的な位置の追跡に役立つ可能性を見いだした。
識別情報や接続の詳細といったメタデータは、メッセージや会話の内容ではなく、通信の特徴を示す情報だ。メッセージの内容が暗号化されていても、露出した接続情報から端末やその移動に関する有用な詳細が明らかになることがある。
研究室は、偽の緊急警報を使った実験も行い、DevilrayでSMSブラスト攻撃や、端末をインターネット接続から切断するSigOver攻撃を再現した。こうした実証は、偽メッセージからスマートフォンの接続妨害まで、研究者たちが検証しようとしている攻撃の幅を示している。
プライベート5Gネットワークにも懸念
金氏は4月の発表で、特定の組織や産業施設向けに構築されるプライベート5Gネットワークにも懸念を広げた。防衛施設、工業団地、医療機関などが利用しており、端末や位置情報のセキュリティは実務上も重要だ。
同氏は、機器のソフトウェアの弱点と移動体通信手順の弱点が組み合わさり、傍受や悪意あるソフトウェアの侵入経路になる可能性があると警告した。端末の携帯電話無線通信を処理するハードウェアとソフトウェアであるベースバンドにも懸念を示した。
研究室はスニファーの5G版を開発中で、4月の発表時点では完成度が約90%と説明していた。また、メタデータが露出すると、施設内に端末があるかどうかや、その位置を観測者が推測できる可能性も指摘した。
Devilrayによる検知システムの評価対象はLTEだった。5Gに関する並行研究は、新しいネットワークを調査すると同時に、現在も携帯通信を担い、多くの5G展開を支えている技術に取り組む研究室の姿勢を示している。
利用者を限定、次回の公開発表へ
攻撃の動作を再現できる機能が悪用される恐れがあるため、研究チームは審査を通過した研究者や組織に限り、管理された環境でDevilrayの利用を認めている。想定する利用者には、より幅広い機器の動作に対する防御を検証する必要がある通信事業者、捜査機関、開発者が含まれる。
研究チームは、Rayhunterが見逃した攻撃事例を電子フロンティア財団と共有し、同財団はそれらを検知する方法の開発に取り組んでいる。携帯電話事業者の世界的な業界団体GSMAも研究者たちを招き、同団体の不正対策・セキュリティグループでDevilrayの発表を行った。業界や規格策定に携わる関係者が検知手法について議論した。
研究成果はarXivに掲載され、ACSAC 2026での発表が採択された。発表は12月7日から11日までロサンゼルスで開かれる会議で予定されている。主な公開日程は以下の通り。
- 2026年4月8日:金氏が.HACK Conference 2026で研究室の携帯電話ネットワーク検証フレームワークを発表。
- 2026年11月4日:KAISTがDevilrayと検知システム7種の評価結果を発表。
- 2026年12月7~11日:ロサンゼルスで開かれるACSAC 2026で研究成果を発表予定。
金氏の研究グループは、スマートフォン、通信事業者のネットワーク、独立した無線スニファーから得た観測結果を組み合わせ、偽基地局を検知して位置を特定するシステムも開発している。単一の警告の兆候に頼るのではなく、複数の観測地点から得られた情報を統合する取り組みだ。
金氏は検証プラットフォームの目的を次のように説明した。
Devilrayは既存の検知システムを打ち破るためのものではない。攻撃者がすでに持っている選択肢を防御側にも与え、攻撃と防御がようやく同時に進歩できるようにするものだ
要点
- Devilrayは偽基地局の2,592通りの構成を再現し、それぞれを実際のスマートフォンで検証した。
- 評価対象となった検知システム7種はすべて、少なくとも192通り、検証対象の約7.4%を見逃した。
- 攻撃者はメッセージ、信号出力、情報収集のパターンを変えて、既知の警告の兆候を回避できる。
- 機械学習モデル2種の再学習で検知率は向上したが、正規の通信に対する誤警報も増加した。
- Devilrayの利用は審査を通過した利用者に限定され、研究成果は12月のACSAC 2026で発表予定。