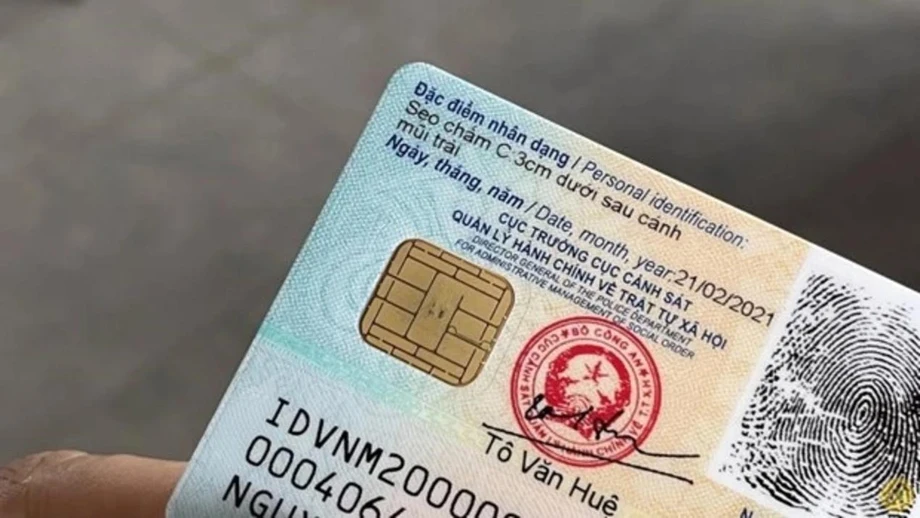
本人確認の義務化、同意のあり方が論点に
ベトナムで提案されている電子識別・認証法案は、銀行や医療から暗号資産、オンラインゲームまで11分野のオンライン取引で、国のデジタルIDによる確認を義務付ける。2026年11月4日、国会議員への答弁でルオン・タム・クアン公安相は、システムが収集するのは必要な情報に限り、本人の同意を求めるほか、取引内容は同期される本人確認記録に含めないと述べた。
目次
法案はまた、国のデータベースや専門データベースに完全かつ正確な情報がすでに登録されている場合、国の機関がデジタルIDを自動的に作成できるようにする。この規定の対象となる個人や組織は、同じ情報を再提出したり、別途登録したりする必要がなくなる。
この2つの特徴をめぐり、国会審議では実務上の疑問が中心的な論点となった。サービスの利用に認証が必要で、国がすでに保有する情報から本人のIDを作成できる場合、本人はどのように同意を行使できるのか。クアン氏はプライバシー保護策を示す一方、議員らは情報収集の明確な制限、技術提供者の責任強化、通常の活動とリスクの高い取引を区別するルールを求めた。
法案は、第16期国会第2会期でデータ安全法案と並行して審議されている。両法案は、デジタルIDの作成、利用者の確認、関連データの保護に関するルールを定めることになる。
公安相が示したプライバシー保護策
本人確認法案を提出した省庁を率いるクアン氏は、収集する情報と、本人確認システム間で情報をやりとりする方法の双方に、プライバシー保護策を適用すると議員らに説明した。提案されている保護策について、次のように述べた。
最小限のデータ収集には本人の同意が必要であり、取引内容は同期してはならない。また、認証結果を許可された範囲を超えて共有してはならない。
データ主体とは、処理される情報の本人を指す。平たく言えば、クアン氏の説明は、本人確認に必要な情報だけを収集し、取引の詳細は同期される本人確認データに含めないということだ。
クアン氏はまた、個人データの処理を規律する原則、条件、範囲、目的は、既存の個人データ保護法の適用を受け続けると述べた。電子識別・認証は憲法を順守し、個人、組織、国の機関の権利と利益を保護しなければならない。
同意の仕組みは、利用者にとって依然として重要な論点だ。認証が必要な取引を完了するためにデータ収集を拒めない場合、本人にどのような選択肢があるのか、国会での説明では明らかにされなかった。
認証が必要となるサービス
第23条第5項は、以下の分野の取引について、国の電子IDを通じた認証と同IDへのひも付けを義務付ける。
- 証券。
- 通信。
- 銀行。
- 郵便サービス。
- 電子商取引。
- 医療。
- 決済仲介業。
- デジタルウォレット。
- 暗号資産。
- オンラインビデオゲーム。
- ドメイン名の登録、貸与、利用。
認証とは、サービスを利用している人が、本人が名乗る人物と同一かどうかを確認することだ。ひも付けとは、サービスのアカウントや取引を本人の国の電子IDに関連付けることを指す。顧客にとって、この法案は幅広い金融、商取引、デジタル活動へのアクセスに、国の電子IDを組み込むことになる。
大きなリスクを伴う、または重大な法的義務を生じさせる場合には、大臣や省級機関の長が他分野の取引も指定できる。このため、本人確認制度の対象は法案に列挙された11分野を超えて広がる可能性がある。
ビンロン省選出のタック・フオック・ビン議員は、取引をリスクに応じて分類するよう提案した。挙げた例は、詳細なルールが重要な理由を示している。医療記録の閲覧と診察予約では機微性の度合いが異なるのと同様に、銀行口座の残高確認と高額送金も異なる。
自動作成されるIDと国の本人確認の範囲
第7条と第8条は、電子IDの付与対象と、国の機関が本人確認を行う対象の区分を定めている。対象は個人や組織にとどまらず、場所、空間、中核データまたは重要データに関係する主体、リスクが高いとされる物品の所有者または利用者として認証された主体、国家機密に関わる主体にも及ぶ。
政府は、国による本人確認の対象となる主体のリストを定め、実施日程を設定する。第8条の特定対象については、国や専門機関のデータベースに完全かつ正確な情報がすでに存在する場合、当局がIDを自動的に作成し、国の識別コードを付与する。
行政上の利点は明らかだ。国がすでに保有している情報を、個人や組織が改めて提出する必要はなくなる。一方、プライバシーをめぐる論点は、対象区分の広さ、ひも付けられる情報、その利用を規律するルールにある。
10月25日の概要には、行事、取引、行動の本人確認も含まれていた。財務省、司法省、商工省、最高人民裁判所は、この対象拡大について説明を求めた。国会に提出された法案の全文は公表されていないため、修正案での扱いは不明だ。
商工会議所VCCIは協議の場で、文言次第では、ほぼすべての日常的な商取引や民事取引が本人確認義務の対象になり得ると警告した。10月26日には国会国防・安全保障・外交委員会も、分野別の当局やサービス提供者が収集するデータ項目を選べるようにすれば、乱用やプライバシー侵害につながる恐れがあると警告した。
別の政令ですでに定められたアカウント連携期限
法案と並行して、2026年9月28日に施行された政令320/2026号がある。この政令は、特定の電子取引アカウントについて、ベトナムの国の電子識別プラットフォームであるVNeIDを通じた連携と認証を義務付けている。
政令と法案はいずれも11分野を挙げているが、内容は異なる。政令の対象は、教育、証券、通信、銀行、電子商取引、電子インボイス、運輸、観光、医薬品、医療、ベトナムのソーシャルネットワークだ。Facebook、TikTok、Zaloなどのプラットフォーム上のアカウントも、連携義務の対象とされている。
対象サービスのアカウント連携期限は2026年12月31日。銀行口座の期限はさらに後の2027年6月30日となっている。ソーシャルネットワークは法案の11分野には含まれない一方、法案には暗号資産、デジタルウォレット、オンラインゲーム、ドメイン名サービスが明記されている。
日程には、既存の義務と提案中の変更が並ぶ。
- 2026年7月:ベトナムが5年間を対象とする国家デジタル変革戦略を採択。
- 2026年9月28日:政令320/2026号が施行。
- 2026年10月25日、26日:法案の概要と国会委員会の懸念を受け、本人確認の対象範囲が焦点に。
- 2026年11月4日:国会が本人確認法案とデータ安全法案を審議。
- 2026年11月21日:国会会期の閉会予定日。本人確認法案は可決が見込まれる法案の一つ。
- 2026年12月31日:対象となるサービスアカウントの連携期限。
- 2027年6月30日:銀行口座の連携期限。
議員らが生体認証だけでは不十分とする理由
ホーチミン市選出のファム・チョン・ニャン議員は、人工知能の進歩により、顔、声、指紋の信頼性を前提とする考え方が揺らいでいると警告した。生体認証は必要だが、不正防止の唯一の手段とすべきではないと述べた。
生体認証は、本人に結び付いた身体的または行動上の特徴を確認する。AIツールはこうした特徴の一部を模倣できるため、システムが本物の利用者と偽造された情報を提示する人物を見分けることが難しくなる。
カントー選出のト・アイ・バン議員は、AI認証システムが誤った結果を出した場合の責任を明確にするよう求めた。法案では、その結果を使って判断を下す組織や個人が最終的な責任を負うとされている一方、技術の開発者や提供者との責任関係にも対応が必要だと述べた。
同じくカントー選出のチエウ・ティ・ゴック・ジェム議員は、本人確認データや認証要素の無許可の収集、利用、開示、共有を明確に禁止するよう提案した。顔データ、音声データ、ワンタイムパスワードを犯罪者が売買するリスクを指摘した。こうした情報は、他人のアカウントへの侵入手段になり得る。
関連法案、リスクに応じた保護を導入へ
データ安全法案は、データ安全上のリスクを5段階に分類する。データ管理者、すなわちデータ処理の方法を決定する責任を負う組織や機関がリスクを分類し、それに応じた保護策を適用する。監督は主に、こうした判断の後に行う検査を通じて実施される。
保護の対象は、システムの設計から情報の破棄まで、データの全過程に及ぶ。クアン氏によると、分類の目的は、侵害によって生じ得る被害に応じて義務を調整することだ。機微性の低い活動には負担の軽い要件を適用し、より深刻な危険を招く情報漏えいには強い保護を設ける。
5段階のリスク区分は、サイバーセキュリティ法上の情報システム5段階に対応する。第8条第4項は、組織が既存のサイバーセキュリティ上のリスク分類の結果を再利用できるようにし、同じシステムを二度別々に評価することを避ける。
提案されたリスク区分は、データ法が定める中核データと重要データの分類と並行して適用される。リスク区分はセキュリティ対策の選定に役立てられ、既存のデータ区分も引き続き有効となる。審議では、公安省と国防省の役割分担、セキュリティ暗号技術、将来の量子コンピューターによる攻撃への耐性を備える耐量子暗号についても論議された。
AIの学習データと国外移転には異なる義務
データ安全法案は、AIを開発または利用する組織に対し、学習データとそこから生成されるデータの出所と完全性を保護するよう求める。データポイズニングや無許可の抽出を禁止し、自動化された判断に対する人間の介入と監督を定める。
データポイズニングとは、AIシステムの学習に使われる情報を意図的に改ざんし、信頼性の低い結果や操作された結果を出させる行為を指す。本人確認サービスでは、自動化による誤りが本人確認の受理・拒否に影響するため、データの質と安全性が重要となる。
国境を越えるデータ移転や処理には、リスクに応じて異なる手続きが適用される。リスクレベル1と2のデータは、この法律に基づく手続きが免除される。レベル3のデータを扱う管理者は、自ら評価を行い、記録を保管する。
レベル4と5のデータを移転する場合は、実施に先立ち、管轄当局による審査と承認が必要となる。法案は、外国からのデータ提供要請、国境を越えて事業を行うサービス提供者の義務、既存の投資・技術移転手続きにおけるデータ安全評価の活用も扱っている。
VNeIDの規模、細部の重要性を高める
10月までに、VNeIDはベトナム国民に8,640万件の電子IDアカウントを発行した。プラットフォームには70以上の機能があり、利用回数は5億回を超え、1日当たりの利用者は300万~600万人に上った。
この1日当たりの利用者数は、発行済みアカウント数のおよそ3.5~6.9%に相当する。これらの数字は、登録者数が非常に多い一方、特定の日に利用するのはその一部であるプラットフォームの実態を示す。法案によって不可欠な取引での役割が拡大する前の段階でも、すでに大規模な基盤がある。
政府は、本人確認策を、オンライン詐欺の防止、デジタルインフラの安全確保、国家デジタル変革戦略の下での行政事務の削減に向けた手段と位置付けている。利用者にとって具体的な変更となるのは、サービスへのアクセス、既存記録の取り扱い、本人確認に誤りがあった場合の責任の所在だ。
クアン氏は、法案作成機関が国会の国防・安全保障・外交委員会と協力して議員の意見を反映し、法案を最終決定する前に常務委員会へ報告すると述べた。次の立法上の節目は、11月21日に予定されている今会期の閉会だ。新法案をめぐる審議にかかわらず、既存のアカウント連携期限は適用される。
要点
- 本人確認法案は、11分野の取引で国のデジタルIDによる認証を義務付け、リスクの高い他の取引を追加指定する権限も設ける。
- クアン氏は、最小限のデータ収集、本人の同意、認証結果の共有制限、取引内容を同期しないことを約束した。
- 国の機関は、すでに公的データベースに保管されている完全かつ正確な情報を使って、指定対象のIDを自動的に作成できる。
- 別の政令は、アカウント連携期限を2026年12月31日、銀行口座については2027年6月30日と定めている。
- 議員らは、AI提供者の責任、生体認証を用いた不正、本人確認情報の無許可利用について、より強いルールを求めた。
- 関連するデータ安全法案は、5段階のリスク分類、自動化された判断への人間の監督、最高リスク区分のデータ移転に対する厳格な手続きを提案している。