新たな診断で修復作業が大幅に拡大
ソフトバンクは人工知能(AI)を使った診断で、システムに新たな脆弱性を3万5000件発見した。宮川潤一社長が11月9日の決算説明会で明らかにした。同社は以前、社内で開発した約700システムを調査し、特定された1万500件の弱点を修正するのに約3カ月を費やしていた。
目次
宮川氏によると、後の診断で使ったモデルは、9月に公開された最上位モデルと説明するOpenAIのGPT-6 Astra。今回見つかった脆弱性は、6月の診断で特定された数の3倍を超え、ソフトバンクは大規模なセキュリティー対応を再び迫られている。
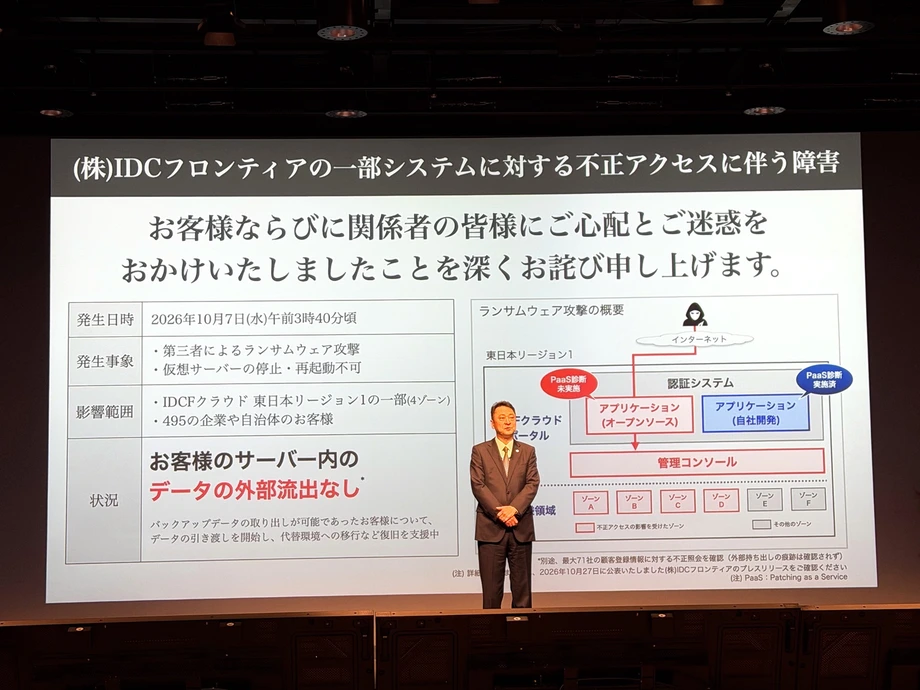
この発表に先立ち、子会社のIDCフロンティアがランサムウエア攻撃を受けていた。宮川氏はこの件について謝罪し、攻撃は7分で完了したと説明した。ソフトバンクは対応手順を変更し、対策を協議する会議を待つのではなく、まず通信を遮断し、その後に調査することにした。
脆弱性とは、攻撃者に悪用される可能性のあるソフトウエアやシステムの弱点を指す。パッチは、その弱点を修正するための更新プログラムだ。ソフトバンクの事例は、修復作業がいかに負担の大きいものになったかを示している。大規模な修正を終えたところで、新たな診断により数千件の問題が見つかった。
サイバー攻撃対策に最近はほとんどの時間を費やしていると述べた宮川氏は、説明会で疲労をにじませた。ソフトバンク社長は、次のように語った。
正直、もうくたくたです
侵入経路を探る試みは月数億回
宮川氏の説明会に関する報道によると、ソフトバンクのシステムには月に約6億~7億回の偵察的なアクセスが試みられている。前年の月平均は約3億回だったとし、8月以降は毎月およそ1億回ずつ増えているという。
偵察とは、公開されたサービスや脆弱なソフトウエアなど、ネットワークへの侵入経路になり得る箇所を探ることだ。月6億回なら従来の平均の2倍、7億回なら約2.3倍に相当する。
宮川氏は、AIの普及によって攻撃の圧力が高まり、攻撃の速度も上がっていると説明した。サイバー攻撃に特化したモデルが5~6月ごろに登場し、7月には公開された重みデータとともに配布されるモデルが現れたという。重みとは、AIモデルが機能するために学習した数値設定のことだ。
その後は新たなモデルが毎週のように登場したという。ソフトバンクが別のモデルを使ってシステムを検査するたびに、以前の診断では見つからなかった弱点が明らかになった。脆弱性の診断は、修正項目の一覧を一度片付ければ終わるものではなく、継続的な作業となっている。
7分の攻撃が対応手順を変えた
IDCフロンティアへのランサムウエア攻撃は、ソフトバンクが直面する脅威の速さを具体的に示した。宮川氏によると、攻撃は7分で完了した。従来のように警報を受け、関係者を集めて対応を決める手順では、時間の余裕がほとんどなかった。
ランサムウエア攻撃とは、犯罪者がシステムやデータへのアクセスを利用して金銭を要求する攻撃だ。通信を遮断すれば、影響を受けたシステムを隔離し、攻撃者がネットワーク内で活動するのを制限できる。ソフトバンクは対応手順を見直し、詳細な調査より先に封じ込めを行うことにした。
この変更により、運用チームの対応も変わる。以前は協議の後に下していた判断を、対応の最初に行う必要がある。その後、スタッフが何が起きたのかを調べ、安全に通信を復旧する方法を検討する。
最初の修正で侵入経路を塞げなかった理由
宮川氏によると、IDCフロンティアは攻撃を受ける前に、自社開発アプリケーションの診断とパッチ適用を終えていた。しかし、侵入経路となったオープンソースのアプリケーションは診断対象に含まれていなかった。
オープンソースソフトウエアは、ライセンスの条件に従ってソースコードを閲覧、利用、変更できるソフトウエアだ。企業は自社開発のソフトウエアと組み合わせて使うことが多い。そのため、セキュリティー診断では社内で書かれたコードだけでなく、システムが依存する各種コンポーネントも対象にする必要がある。
宮川氏は当初からオープンソースソフトウエアも対象に含めるようスタッフに指示していたが、各チームは作業を先送りしていたという。今回の攻撃により、求めていた診断範囲と実際に調査されたシステムとの間にずれがあったことが明らかになった。
ソフトバンクは診断対象を、社内開発の約700システムから、オープンソースソフトウエアを含む1800超のシステムに拡大した。対象は当初の2.5倍超となり、弱点の調査範囲と、影響を受けたシステムを修正・検証する作業の両方が広がった。
診断と対応の経緯
ソフトバンクの説明からは、自社システムの修復、他社向けセキュリティーサービスの提供、子会社への攻撃後の対応手順の変更という、複数の取り組みが並行して進んだことが分かる。主な日付をたどると、作業負担が急速に増えた経緯が見えてくる。
- 5~6月:サイバー攻撃に特化したAIモデルが登場し始めたと宮川氏が説明。
- 6月15日:社内開発の約700システムを診断し、脆弱性1万500件を特定。
- 7月:OpenAIの技術を活用して診断と修復を支援する「Patching as a Service」の本格提供を開始。
- 8月以降:偵察的なアクセスが毎月約1億回ずつ増加したと宮川氏が説明。
- 6月の診断後、約3カ月:特定した脆弱性1万500件すべてにパッチを適用。
- 9月:宮川氏がGPT-6 Astraと説明したモデルが公開。その後の診断で新たに3万5000件の脆弱性を発見。
- 10月30日:「Patching as a Service」の契約企業数が7670社に。
- 11月9日:決算説明会で、診断結果、IDCフロンティアへの攻撃、見直した対応手順について宮川氏が説明。
2回の診断で見つかった脆弱性は、合わせて4万5500件となった。ソフトバンクは最初の1万500件を修復したと説明している。後に見つかった分への対応は、診断対象の拡大とともに新たな作業負担となった。
最終確認は依然として人手が必要
ソフトバンクは脆弱性管理を、弱点の発見、パッチの適用、その後にシステムが正常に動作するかの確認という3段階に分けている。「Patching as a Service」ではAIが最初の2段階を支援し、パッチ適用は自動化されている。
最終段階には、依然として人手が必要だ。修正によってソフトウエアの挙動が変わる可能性があるため、連携するシステムが引き続き正常に動くかスタッフが確認しなければならない。多数のアプリケーションが連携する企業では、正常な稼働を確かめるのにかなりの時間がかかる。
宮川氏は、今期中にこの検証作業を自動化するよう各チームに求めている。完了時期は明確になっておらず、説明会に関する報道でも、新たに見つかった3万5000件の修復予定は示されなかった。
手作業が残っていることから、脆弱性をより速く見つけても、修復サイクルが同じように速くなるとは限らない。ソフトバンクはAIを使って弱点の一覧を拡大し、パッチ適用を自動化できる一方、変更後もサービスが利用可能な状態にあることをスタッフが確認するには時間がかかる。
10月30日時点で「Patching as a Service」を契約していた7670社にとっても、この検証段階は実務上の課題だ。パッチはセキュリティー上の弱点を塞ぐと同時に、顧客のシステムが本来の業務を続けられる状態を保たなければならない。
過去最高の業績と並行するセキュリティー対策
ソフトバンクは、2027年3月期の上期として過去最高の業績を発表する一方、サイバー攻撃への対応についても説明した。売上高は前年同期比11.7%増の3兆7987億円。営業利益は2.1%増の6421億円、純利益は4.5%増の3645億円だった。
通期業績予想は、売上高7兆9000億円、営業利益1兆1600億円、純利益6100億円に引き上げた。事業が成長する一方で、社長が多くの時間を費やしていると語るセキュリティー対応も増えていることが、これらの数字からうかがえる。
法人向け通信、クラウドサービス、セキュリティー、AIなどを含む法人事業の売上高は5389億円で、11.8%増加した。営業利益は19.9%増の1248億円だった。同事業のうち、クラウド・AIの売上高は36.7%増と、法人事業全体を上回る伸びを記録した。
ソフトバンクはまた、北海道苫小牧市のAIデータセンターが2026年度中の稼働開始に向けて進んでいると説明した。AIは、事業拡大の分野としてだけでなく、社内のセキュリティーチームが直面する課題を変える技術としても、説明会の焦点となった。
他の事業も成長した。コンシューマ事業の売上高は8.6%増の1兆6025億円、メディア・EC事業は8.7%増の8947億円、ファイナンス事業は27.5%増の2419億円だった。
弱点を見つけるだけでは終わらない
ソフトバンクは現在、診断対象システムの拡大、攻撃の疑いがある場合の早期隔離、修復後の確認作業の自動化という、3つの具体的な変更を進めている。いずれも、宮川氏が説明した課題の異なる側面に対応するものだ。
診断対象の拡大は、IDCフロンティアの攻撃で明らかになった見落としに対応する。通信の遮断は、7分で完了した攻撃を踏まえたものだ。自動検証が実現すれば、修正済みのシステムが引き続き連携して動作するかをスタッフが確認する時間の短縮につながる。
宮川氏は、人が開発したシステムと進化するAIが共存する現在の状況を、人が運転する車と自動運転車が同じ道路を走る移行期になぞらえた。ソフトバンクが当面取り組むべき課題はより具体的だ。修復を終え、幅広いソフトウエア資産の点検を続け、弱点の発見から安全な修正までの時間を短縮することだ。
要点
- ソフトバンクは、6月に特定した脆弱性1万500件を修復した後、AIによる追加診断で新たに3万5000件を発見した。
- 宮川氏は、後の診断に使ったモデルをOpenAIのGPT-6 Astraと説明した。
- 偵察的なアクセスは月約6億~7億回に達し、従来の月平均約3億回から増加した。
- IDCフロンティアへの攻撃は7分で完了し、ソフトバンクは調査より先に通信を遮断する対応に切り替えた。
- 子会社への攻撃の侵入経路は、以前の診断対象から除外されていたオープンソースソフトウエアだった。
- ソフトバンクは診断対象を約700システムから1800超に拡大した。
- 「Patching as a Service」の契約企業数は10月30日時点で7670社。パッチ適用後の確認には、なお人手が必要となっている。
- 同社は過去最高の業績を発表し、2027年3月期の通期予想を引き上げた。