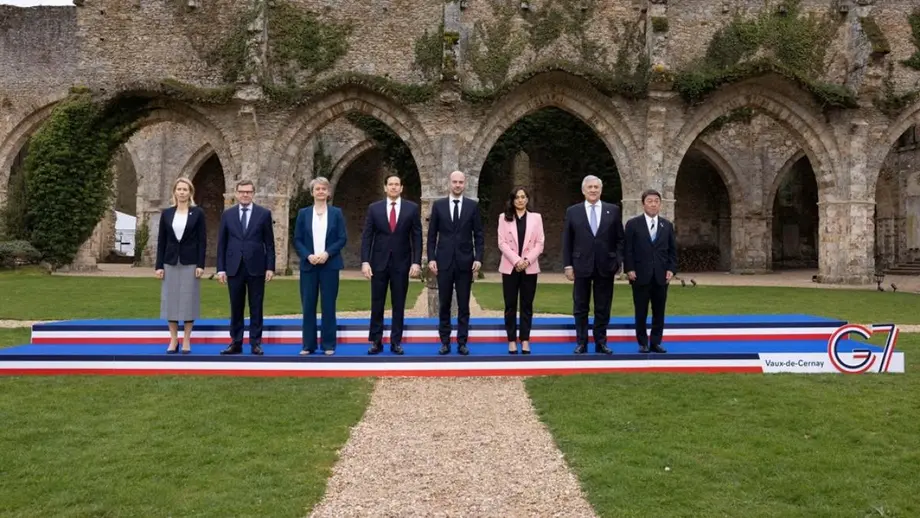
パリ協議、核の脅威と盗まれたデジタル資産を結び付け
G7外相は2026年11月9日にパリで開いた協議で、北朝鮮の暗号資産窃盗に対する連携した対応を呼びかける一方、完全な非核化への決意を再確認した。会合では、核兵器、弾道ミサイル、サイバー活動、外国人拉致が同じ外交議題で取り上げられた。
目次
日本の外務省によると、会合は現地時間午後12時15分に始まり、約90分間行われた。公式の会合概要には、北朝鮮の違法な核・弾道ミサイル計画を非難するとともに、悪質なサイバー活動に共同で対処する必要性で一致したことが記されている。
協議に先立つ10月31日、米連邦捜査局(FBI)は、暗号資産交換所バイナンスから60億ドル超を窃取したのは北朝鮮だと発表した。より詳しい報道では、被害額は約63億ドルとされた。平壌は関与を否定した。
茂木敏充外相は、北朝鮮の核・ミサイル開発、暗号資産窃盗、拉致問題をめぐり、他のG7各国政府に政策の連携を求めた。各国外相はまた、北朝鮮に拉致問題の即時解決を求めた。
G7会合は11月9、10日に開かれた。英国、カナダ、フランス、ドイツ、イタリア、日本、米国の外相に加え、欧州連合(EU)の外務・安全保障政策上級代表が参加した。韓国はフランスの招待を受け、より広範な会合に出席した。
北朝鮮をめぐる外相らの合意
G7は、国連安全保障理事会決議に従った完全な非核化を目標として維持した。つまり、外相らは北朝鮮に核兵器計画の放棄を求めるとともに、弾道ミサイル開発を非難した。
日本の外務省は、サイバー活動に関する外相らの立場を次のように説明した。
また、暗号資産の窃取を含む北朝鮮の悪質なサイバー活動に、共に対処する必要性を表明した。
パリでの声明は共通の政治的立場を示した。一方、新たな制裁や共同調査、盗まれた暗号資産を回収する仕組みについて、具体的な日程は示されなかった。そのため各国政府や金融企業にとって、当面の焦点は既存の制裁の下での協力と、盗難資産の移動を阻止する取り組みに置かれた。
茂木氏はまた、拉致問題に関する他のG7各国の協力に謝意を示した。核やサイバーの懸念と並べてこの問題を取り上げることで、議論を兵器と資金に限らず、北朝鮮に拉致された日本人その他の外国人にも引き続き注目を促した。
バイナンスの窃盗事件が議論に加わった経緯
FBIが10月31日に北朝鮮の犯行と断定したことで、サイバー問題をめぐる議論に具体的な金額が示された。米捜査当局は暗号資産業界に対し、特定したウォレットアドレスや、そこから送金された資金に関わる取引を遮断するよう求めた。ウォレットアドレスとは、デジタル資産の受け取りや送金に使う宛先のことだ。
日本のG7会合に関する説明では暗号資産窃盗全般が取り上げられ、バイナンスの名前は挙げられていない。同交換所をめぐる具体的な疑惑は、米国の捜査と、その後の事件に関する報道を通じて明らかになった。
マシュー・ハ氏とアニー・フィクスラー氏による民主主義防衛財団(FDD)の分析によると、FBIは攻撃を北朝鮮のグループ「トレーダートレイター」によるものと断定した。10月末、約20分間でバイナンスが保有するウォレットから約63億ドル相当が流出したとしている。
FDDのサイバー・技術革新センターの非常勤研究員であるハ氏と、同センター所長のフィクスラー氏は、この事件を史上最大の暗号資産窃盗と位置付けた。2025年2月にバイビットから盗まれた15億ドルと比較すると、バイナンスの被害額は約4.2倍に上る。
凍結された資金とバイナンスの利用者への補填
FDDの分析によると、約27億ドル相当のステーブルコインが、およそ3時間以内に凍結された。これは、窃盗額とされた63億ドルの約43%に当たる。資産を凍結すると、制限が続く間、移動や使用ができなくなる。
ステーブルコインは、主に米ドルに対して価値を安定させるよう設計されたデジタルトークンだ。発行元によってはトークンを凍結できるため、盗難後に捜査当局や企業が送金を阻止する手段となる。一方、仕組みの異なる暗号資産もあり、回収の可否は資産の種類や取り扱うサービスによって変わる。
バイナンスは盗まれた額の90%を補填し、残る10%も負担する方針を示した。また、利用者に金銭的な影響は及ばないとしている。FDDの分析によれば、標的となったウォレットは同交換所自身が保有するものだった。
バイナンスによる資産の補填は同社の金銭的な責任に対応するもので、盗難資金の凍結や追跡は資金の行き先に対処するものだ。こうした手続きは並行して進められることがある。企業が自社の準備資産を補う一方で、捜査当局は犯罪者による盗難資金の使用を阻止しようとする。
暗号資産市場を超えて資金が重要となる理由
韓国国防研究院の上級研究員、李浩龍氏は、63億ドルは北朝鮮の年間国民所得のおよそ6分の1に相当すると推計した。また、同国の前年の輸出額を約4億2,000万~4億3,000万ドルと見積もった。
この推計に基づくと、盗まれた額は北朝鮮の年間輸出収入の約15倍に当たる。各国政府がデジタル資産の窃盗を兵器開発と並べて議論する理由の一端がここにある。単一の作戦で、同国が1年間に海外へ商品を販売して得る額をはるかに上回る資金が動く可能性がある。
李氏は、北朝鮮は兵器の部品を購入し、製造施設の費用を支払う必要があると指摘した。韓国外務省の朴斗順報道官も、違法なサイバー活動が北朝鮮の核・ミサイル計画の資金源となり、世界のデジタル経済への脅威になっていると述べた。
2025年10月の多国間制裁監視報告書は、北朝鮮が盗んだ暗号資産をマネーロンダリングし、中国、ロシア、カンボジアを含む海外の仲介業者を通じて現金化していると記した。マネーロンダリングとは、犯罪収益を移動させたり、その出所を隠したりして追跡を困難にすることだ。
FDDの分析は、複数のウォレットや異なる暗号資産、取引の出所を分かりにくくするミキシングサービスを経由した資金移動について説明している。また、暗号資産窃盗が北朝鮮の大量破壊兵器開発の資金源になっているとの、国連専門家パネルによる2024年3月の警告も引用した。
米国が行動を求める一方、韓国は対応を検討
米国務省報道官はバイナンスの事件を受け、北朝鮮のサイバー脅威と違法な資金獲得に対抗するため、各国政府に協力を呼びかけた。また、すべての国連加盟国に対し、既存の制裁を履行し、禁止されている兵器計画に資金が流れないようにすることを求めた。
報道官は、資金供給を断つ手段の一つとして、各国が連携して行う制裁を挙げた。
各国が連携して独自に科す制裁は、兵器の拡散を支える資金の流れを阻止する有力な手段であり続ける。
独自制裁とは、資産凍結や取引禁止など、個々の政府が課す制限を指す。各国政府は制裁を連携させ、複数の法域で同じ個人や企業を制限することで、資金が移動できる経路を狭められる。
韓国統一省は、窃盗事件の状況が十分に確認されていないため、ソウルは事件をめぐる制裁の検討を始めていないと説明した。韓国外務省はサイバー制裁を含む追加措置の可能性を検討しているが、決定には至っていない。米国は、捜査結果を韓国と共有したか、追加制裁について二国間で協議したかを明らかにしていない。
ソウル、欧州とアジアのサイバー安全保障を連携
韓国の趙顕外相はパリ会合の別の場で、マルコ・ルビオ米国務長官と北朝鮮について協議した。両氏は、両国首脳間の合意の進展を含む二国間関係で緊密に協力することで一致した。
趙氏は11月9日、ジャンノエル・バロ仏外相とも会談した。朝鮮半島やその他の国際問題について協議し、両氏は多国間協力と国際法に基づく国際秩序への支持を表明した。
サイバー問題をめぐる議論は11月10日、韓国と欧州安全保障協力機構(OSCE)が共催した会議でウィーンに引き継がれた。鄭然斗外交戦略情報次官は、暗号資産窃盗は犯罪行為そのものにとどまらず、国際安全保障にも影響を及ぼすと述べた。
鄭氏は、人工知能(AI)によって攻撃の速度と規模が増す中、サイバー防衛を広く見直すよう呼びかけた。会議には日本、オーストラリア、タイ、アフガニスタン、カタールの代表のほか、専門家や国際機関の関係者ら約100人が参加した。韓国は2017年から毎年この会議を開催している。
韓国軍は、北朝鮮のサイバー部隊の人員を約8,400人と推定しており、2年間で約20%増加した。鄭氏はまた、欧州とインド太平洋の安全保障の結び付きを強調した。これは茂木氏がパリで提起した論点とも重なる。
広範な地域議題と再燃する国境の緊張
茂木氏はパリ会合で、欧州、大西洋、インド太平洋の安全保障は不可分だと述べた。G7は東シナ海、南シナ海、台湾海峡をめぐり、力や威圧によって一方的に現状を変更しようとする試みに反対した。
ルビオ氏と茂木氏は別途、日米同盟の抑止力と対処能力の強化に向け、安全保障協力を進めることで一致した。抑止とは、攻撃を仕掛ける可能性のある相手に重大な代償を伴うと認識させ、攻撃を防ごうとすることだ。
ワーキングランチではアフリカ、ラテンアメリカ、グローバル・ガバナンス、経済安全保障も議題となった。外相らは、経済的威圧や恣意的な輸出制限などの課題に共同で取り組むことで一致した。世界食糧計画(WFP)のルーク・リンドバーグ事務局長は会合の一部に出席した。
朝鮮半島では外交上のやりとりと並行して、非武装地帯付近の緊張への懸念が高まった。11月5日、国連のステファン・デュジャリック報道官は、アントニオ・グテーレス事務総長が緊張激化のリスクを懸念し、偶発的な衝突や誤算を防ぐため、連絡手段の復旧を望んでいると述べた。
北朝鮮の朝鮮労働党幹部、金与正氏は11月10日、グテーレス氏が韓国をえこひいきしていると非難した。軍事境界線付近での北朝鮮の要塞化工事は自国領土内での防衛建設だと説明し、軍事衝突が起きれば国連事務総長も責任を負うことになると主張した。
捜査から外交へと続く一連の動き
この一連の動きは約2週間にわたり、窃盗事件の犯行主体の特定から、制裁、兵器開発の資金調達、地域安全保障をめぐる協議へと展開した。
- 10月31日:FBIがバイナンスの暗号資産窃盗を北朝鮮によるものと断定し、関連取引の遮断を呼びかけた。
- 11月5日:国連事務総長報道官が非武装地帯付近の緊張に懸念を示し、連絡手段の復旧を求めた。
- 11月7日:米国務省が北朝鮮のサイバー脅威と違法な資金獲得への国際協力を呼びかけた。
- 11月9日:パリで開かれた危機と国際課題をめぐる会合で、G7外相が北朝鮮について協議した。
- 11月10日:パリ会合が閉幕し、金与正氏が国連事務総長を批判。韓国はウィーンの会議でサイバー脅威を取り上げた。
一連の動きに共通するのは、兵器計画をめぐる圧力を維持しながら、北朝鮮の資金獲得を制限しようとする取り組みだ。一方、国連による呼びかけは、国境での事件が差し迫った危険となるのを防ぐため、連絡手段の復旧に焦点を当てた。
要点
- G7外相は、国連安全保障理事会決議に基づく北朝鮮の完全な非核化を改めて確認した。
- 11月9日のパリ会合では、暗号資産窃盗を含む悪質なサイバー活動への共同対応を呼びかけた。
- FBIは約63億ドル相当のバイナンス窃盗を北朝鮮によるものと断定したが、北朝鮮は関与を否定した。
- FDDの分析によると、約27億ドル相当のステーブルコインが凍結された。
- バイナンスは損失を補填し、利用者に金銭的な影響が及ばないようにすると表明した。
- 韓国は追加措置の可能性を検討しているが、制裁は決定していない。
- 外相らは北朝鮮に対し、外国人拉致問題の即時解決も求めた。