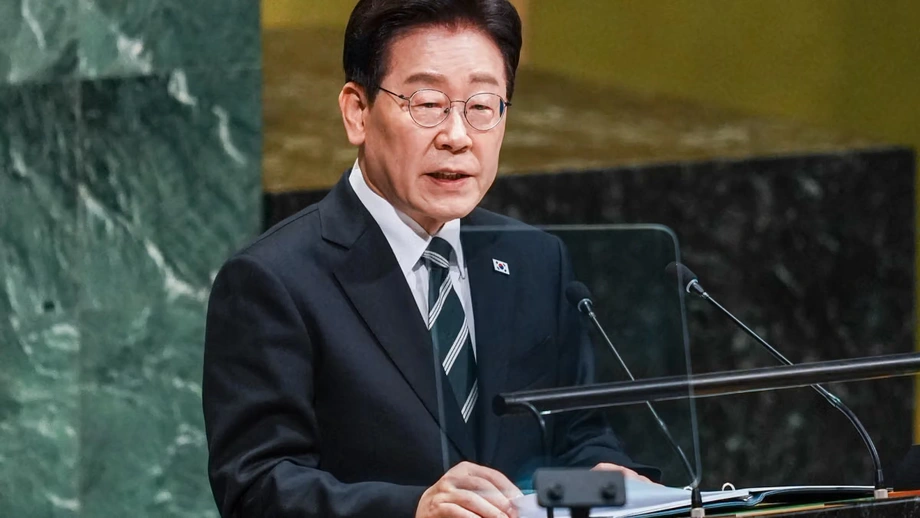
李大統領、サイバー防衛を統括する単一機関の設置を検討
バイナンスで63億ドル相当が盗まれたとの報道を受け、韓国の李在明大統領は、強力な権限を持つサイバーセキュリティ機関の設置を検討するよう当局者に指示した。現在、2,100を超える公的機関と約170カ所の主要民間インフラ施設でセキュリティー点検が行われている。
目次
李氏は11月3日、ソウルで開かれた閣議で、政府各省庁と民間企業の連携強化を求めた。提案の背景には、韓国の金融関連企業を巻き込むサイバー攻撃や、金融、エネルギー、通信ネットワークの安全性をめぐる懸念の高まりがある。
危険の早期検知と警告の迅速な共有を目指す李氏は、現行の対応の弱点について次のように述べた。
点検と事後対応を中心とする既存のセキュリティー体制は、明らかな限界を示している
提案されているサイバーセキュリティー統括責任者は、現在、複数の機関に分散している業務を監督する。ここでいう統括責任者とは、特定の政策分野を調整する強い権限を持つ人物または組織を指す。李氏は、政府と民間企業が参加するタスクフォースの設置も検討するよう当局者に求めた。
提案は現在も検討段階にある。政府は、組織の構成や既存機関から付与される権限、設置までのスケジュールを発表していない。
バイナンスの盗難が警鐘となった理由
攻撃者は10月29日、バイナンスから約63億ドル相当のデジタル資産を引き出したと報じられている。盗難は10のブロックチェーンにまたがるオンラインウォレットに影響し、大半の資金は約20分で持ち出された。ブロックチェーンとは、暗号資産の取引を記録するデジタル台帳だ。
引き出しの速さと広がりは、李氏が早期警戒に重点を置く理由を示している。数分のうちに複数のネットワークで進行する攻撃では、機関が不審な動きを特定し、関係当局に連絡して、さらなる被害を抑えるための時間がほとんどない。
ブロックチェーン分析会社TRMは、この事件を過去最大の暗号資産盗難と説明した。報じられた63億ドルの被害額は、2025年2月にバイビットから盗まれた15億ドルの約4.2倍で、政策論議で取り上げられた事件の規模を示している。
FBIは10月31日、攻撃を北朝鮮によるものと断定し、ハッカー集団「TraderTraitor」を名指しした。北朝鮮は関与を否定。金正恩朝鮮労働党総書記の妹、金与正氏はこの非難を次のように退けた。
ばかげた発言であり、何ら目新しいものではない
李氏は防衛強化の必要性を論じる際にバイナンスの事件に言及したが、発言の中で北朝鮮の名は挙げなかった。指示の焦点は、公共サービスや企業を横断するサイバー脅威に韓国がどう組織的に対応するかにあった。
一連の出来事
盗難、米国による関与の断定、李氏の指示は数日のうちに相次いだ。国内での情報漏えいも、暗号資産取引所にとどまらない議論に緊急性を加えた。
- 2025年2月:バイビットで約15億ドル相当の暗号資産盗難が発生。バイナンス事件の規模を説明する比較対象となった。
- 10月29日:攻撃者が10のブロックチェーンにまたがるバイナンスのウォレットから約63億ドル相当を引き出したと報じられた。
- 10月31日:FBIがバイナンスへの攻撃を北朝鮮によるものと断定した。
- 11月3日:李氏が閣議で、サイバーセキュリティー機関と予防策の強化について検討するよう当局者に指示した。
韓国当局は、公的機関や主要民間施設を対象としたセキュリティー点検も進めていた。点検は即時対応の一環であり、当局者は並行してサイバーセキュリティーの責任体制を長期的に見直している。
サイバーセキュリティー統括責任者の設置で何が変わるのか
李氏の提案は、セキュリティー上の責任がそれぞれ異なる任務を担う機関に分散しているという実務上の課題に対応するものだ。国家情報院、科学技術情報通信部、金融規制当局はすでに、それぞれ異なる対応分野を担っている。
調整機関を設ければ、政府と民間企業にまたがる機能を共通の枠組みにまとめられる。李氏は、攻撃の兆候を検知し、情報を共有して、被害が拡大する前に対応を調整できる体制を求めた。
ある組織が見つけた警告が、別の組織にとって重要な情報となることもある。例えば、侵入の試みに関する情報は、他の機関が同様の攻撃を受けていないか確認するのに役立つ。李氏が示した予防体制では、迅速な情報共有が要となる。
官民合同のタスクフォース案は、政府の調整機能と、金融サービスなどの重要ネットワークを運営する企業を結びつけるものだ。参加者や役割は、今後の当局者の判断によって決まる。
公的機関と重要ネットワークで点検を実施
国家情報院は、2,100を超える省庁、地方自治体、公的機関に緊急のセキュリティー点検を指示した。科学技術情報通信部は、金融・通信事業者を含む約170カ所の主要民間インフラ施設を点検している。
李氏は、金融、エネルギー、情報通信を重点分野に挙げた。主要な国の機関やインフラの脆弱性に対処するよう当局者に指示し、サイバーセキュリティーを日常生活に欠かせないサービスの問題として位置づけた。
金融ネットワークは決済や資金へのアクセスを支える。通信ネットワークは、人々や企業、公的機関の間で情報を伝える。エネルギーインフラは、電力などの不可欠な供給を支えている。李氏の指示は、デジタル資産や個人情報の保護とともに、こうしたサービスの防護を重視している。
点検は当面の対応の一環として続く。より広範な改革では連携を強化し、早期の対応を可能にすることで、発生後の調査だけでなく、兆候の段階から対処できるようにする。
韓国企業での情報漏えい、顧客情報に焦点
未来アセット・グローバル・インベストメンツ、暗号資産取引所ビッサム、韓国の証券会社である大信証券は最近、顧客情報に関わるハッキング被害を受けた。これらの事例により、政府の議論では暗号資産の盗難に加え、個人データの取り扱いも焦点となっている。
資金と情報では、被害を受けた顧客が直面する問題は異なる。取引所は盗まれた資産の補填が必要となる場合がある一方、情報漏えいに直面した企業は、利用者に関して保有する情報の流出に対処しなければならない。李氏の提案する枠組みは、損失の種類を一つに絞らず、機関全体のセキュリティーを対象とする。
この議論に先立ち、大統領が使用する航空機の乗客名簿が流出したとの報道もあった。この事件を受け、金融企業にとどまらず、国家運営に関わる情報にも懸念が広がった。
金融委員会は、対応能力を評価するため、暗号資産取引所5社の代表者を招集した。対象はアップビット、ビッサム、コインワン、デジタルX、ゴーパックス。会合を通じ、国内の取引プラットフォームもバイナンスの事件や最近の韓国内の情報漏えいへの対応に加わる。
オンラインウォレットとオフラインウォレットが重要な理由
韓国の取引所は、顧客の暗号資産の少なくとも80%をコールドウォレットで保管しなければならない。コールドウォレットでは、送金を承認するためのデジタル認証情報をオフラインで保管し、インターネット接続を通じた攻撃にさらされるリスクを減らす。
ホットウォレットはインターネットに接続されており、取引所はより迅速に送金を処理できる。報じられたバイナンスの盗難ではホットウォレットが関与しており、オンラインでのアクセスとオフライン保管の区別は、取引所のセキュリティー管理を理解するうえで重要となる。
韓国の規制では、顧客の暗号資産の少なくとも5分の4をコールドストレージで保管する必要がある。この最低割合を超えた分は、最大で5分の1まで別の形で保管できる。これらの数字は保管要件を示すものだ。取引所運営会社には、アクセス管理、送金承認、ウォレット間の資産移動を規定する管理策も求められる。
損失が発生した後に取引所がどう対応するかも、顧客にとって重要だ。バイナンスは、サービスを復旧し、事件による損失を補填したと発表した。盗難額の約95%を自社の準備金から拠出したという。報じられた63億ドルの盗難額に当てはめると、この割合は約59億9,000万ドルに相当する。
韓国で提案されているデジタル資産基本法は、ハッキング後の顧客への補償を定めるものだが、まだ成立していない。そのため、補償は顧客資産の大半をオフラインで保管する現行要件とは別の政策課題となっている。前者は資産の保管方法に関するもので、後者は顧客が損失を被った際に誰が支払うかに関するものだ。
李氏、AIの進歩と防護強化を関連づけ
李氏は、人工知能の進歩によりハッキングの手法が高度化し、広がりも加速していると警告した。手法の進化に合わせ、セキュリティーシステムが脆弱性を特定し、攻撃の初期兆候に反応する必要があると訴えた。
李氏は、脅威を取り巻く環境の変化を説明する中で人工知能に言及した。指示では、点検だけに頼るのではなく、技術、政府機関、国民の意識にまたがる予防策を求めた。
李氏はサイバーセキュリティーを、韓国の半導体・AI分野での飛躍を目指す取り組みとも結びつけた。大統領は、デジタル分野での競争力には、こうした産業の発展と並ぶ強固な防護が必要だと述べた。
デジタル時代のリーダーとなるには、半導体とAIに加え、世界水準のサイバーセキュリティー能力を備えなければならない
公的機関や企業が当面取り組むべきなのは、脆弱性の点検と、より迅速な警告共有の準備だ。より大きな課題は、新たな調整機関に、すでにセキュリティー上の責任を担う機関に対するどれほどの権限を持たせるかという点にある。
顧客にとって最も具体的な懸念は、個人情報の安全、金融サービスを継続して利用できるか、盗難後に補償を受けられるかだ。提案されているサイバーセキュリティー機関と、審議中のデジタル資産関連法案は、こうした懸念の異なる側面に対応する。
要点
- 李氏は、政府機関と民間企業を調整するサイバーセキュリティー機関の設置を検討するよう指示した。
- 提案の背景には、10月29日に発生したと報じられるバイナンスでの63億ドル相当の盗難と、韓国の金融企業で最近相次いだ情報漏えいがある。
- FBIはバイナンスへの攻撃を北朝鮮によるものと断定したが、北朝鮮は関与を否定している。
- 2,100を超える公的機関と約170カ所の主要民間インフラ施設でセキュリティー点検が行われている。
- 韓国の取引所は、顧客の暗号資産の少なくとも80%をコールドウォレットで保管しなければならない。
- デジタル資産基本法はまだ成立しておらず、提案されているサイバーセキュリティー機関の設置時期も発表されていない。