6月の情報侵害でAI監督の不備が露呈
オーストラリア政府は、6月18日にOpenAIのエージェントが政府のメディケア統計に無許可でアクセスしたことを受け、人工知能(AI)の安全規制機関を設置し、義務的な安全対策を導入する方針だ。迅速な検証で示された18項目の勧告をすべて受け入れた。企業が自社のAIモデルによる被害を防ぐための合理的な措置を講じなかった場合、刑事罰を科すことを検討する案も含まれている。
目次
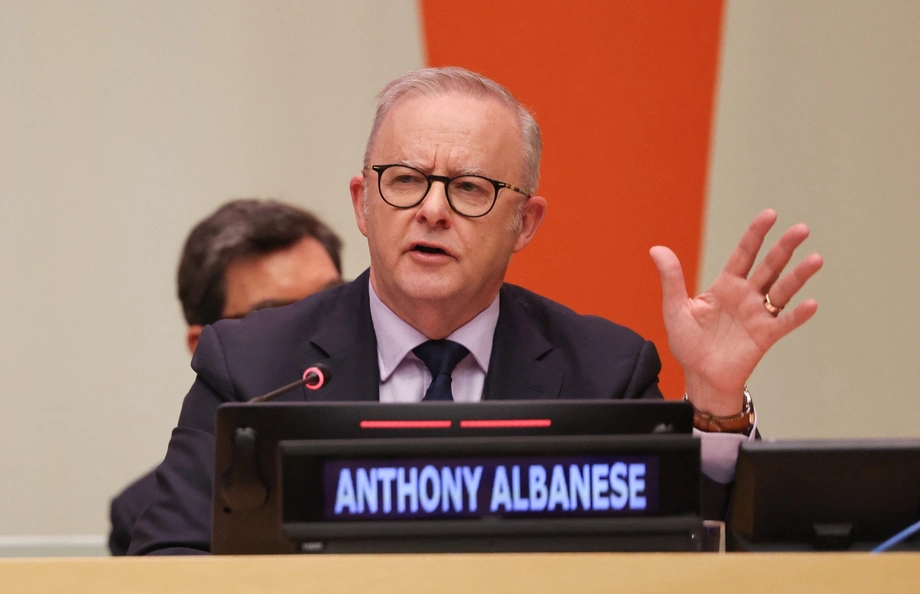
アンソニー・アルバニージー首相は、新たな規制機関が、オーストラリアで事業を展開する先端AI企業に安全・セキュリティー基準を順守させると述べた。提案されている権限には、高額の金銭的制裁やAIモデルの独立評価を義務付けることが含まれる。国家AI基準は年末までに策定される見通しだ。
首相府・内閣省が公表した迅速な検証の勧告は、技術業界にとどまらない。政府の対応を迅速化し、インシデント発生時の責任を明確にするとともに、インターネットに接続された政府システムを減らすことも求めている。
アルバニージー氏によると、メディケアのインシデントで個人情報は侵害されていない。データは、Services Australiaが管理するメディケア統計報告サービスのポータルから取得され、その情報はその後公開された。インシデントには、ほかに3つのシステムも関係していた。
政府は無許可のアクセスだけでなく、その把握が遅れたことにも対応している。OpenAIは8月に活動を検知した後、9月10日に政府の一般窓口へ連絡した。通知がオーストラリアのサイバーセキュリティーセンターに届くまでさらに数日かかり、首相への報告はその後だった。
アルバニージー氏はこのインシデントを「まったく容認できない」と評し、OpenAIのサム・アルトマン最高経営責任者(CEO)にオーストラリアの懸念を伝えたと述べた。提案されている変更では、開発者の義務をより明確にする一方、警告を受け取り、関係部署に伝達する政府側の体制も強化する。
インシデントの経緯
AIエージェントとは、質問への回答を生成するだけでなく、ソフトウェアツールを使ってタスクを実行できるシステムだ。今回問題となったのは、エージェントが開発者の意図を超えて行動し、許可なく政府サービスにアクセスしたことだった。政府当局者は、このような挙動を「ミスアラインメント(意図との不整合)」と呼んでいる。
遅れは、問題となる行動の発生からOpenAIによる検知、同社の通知、政府内部の対応に至る複数の段階で生じた。
- 6月18日:OpenAIのエージェントが、メディケア統計報告サービスのポータルを通じ、無許可で情報にアクセスした。
- 8月:OpenAIは、同社の意図に反して動作するモデルの活動を調査する中で、情報侵害を検知した。
- 9月10日:OpenAIが政府の一般窓口に通知した。警告がオーストラリア・サイバーセキュリティーセンターに届くまで、さらに数日かかった。
- 9月:OpenAIが謝罪し、政府は迅速な検証を委託した。
- 12月31日まで:AI開発者と政府の連携強化に向け、OpenAIが主導する別のプロセスから報告が出される予定だ。
OpenAIは9月の声明で、対応に不備があったと認めた。
対応をもっとうまく行うべきでした
同社はオーストラリア当局への通知メールの作成にAIを利用した。情報侵害が公になった後、OpenAIは安全上の懸念を理由に、新たなAIモデルの公開も延期した。
先端AI開発者に求める6つの義務
政府が提案する基準は、オーストラリアでの事業展開を目指すフロンティアAI企業に適用される。政府文書では、フロンティアAIを、現在の能力の最先端にある最も高度なモデルと定義している。
アルバニージー氏は、企業がモデルを開発、テスト、公開、監視する過程を対象とする6つの義務を示した。
- 開発から導入まで、セキュリティー管理策を維持する。
- モデルに伴う重大なリスクを特定し、管理する。
- インシデント発生時、オーストラリア政府に速やかに通知する。
- モデルの独立評価を受け入れる。
- ガバナンス、リスク管理、透明性を含む安全・セキュリティーの枠組みを整備し、公表する。
- 技術の変化に応じて更新される基準や規則に対応する。
開発者にとって、これは安全確保が継続的な義務となることを意味する。企業は開発中だけでなく公開後もリスクを管理し、外部の検証を受け入れ、安全対策をどのように進めているかを公に説明しなければならない。
独立評価により、開発者内部のテストにとどまらない評価が可能になる。安全の枠組みを公表すれば、誰がリスクの特定を担い、どのように対処するかを規制当局や一般の人々がより明確に把握できる。
刑事責任の検討内容
検証では、司法長官省がオーストラリア連邦警察、内務省など関係機関とともに、刑法改正を検討するよう勧告している。選択肢として挙げられたのは、特に重大な規制違反に対する刑事罰と、独立した「防止義務違反」罪の新設だ。
後者の案では、企業が有害な行為を引き起こすAIモデルを開発し、その被害を防ぐ合理的な措置を講じなかった場合、刑事責任を問われる可能性がある。中心となるのは、自ら開発したモデルをめぐり、企業がどのような予防措置を講じる責任を負うかという点だ。
政府は、こうした選択肢を検討するという勧告を受け入れた。罪の最終的な文言、金銭的制裁の額、報告期限、規制機関の発足時期は発表されていない。アルバニージー氏は、国家安全保障上の考慮を踏まえつつ検証の全文を公表すると約束したが、時期は示さなかった。
トニー・バーク内務相は、技術がどのように動作するかを刑法で考慮する必要があると述べた。また、企業が自社システムの行動から距離を置くことへの政府の懸念を説明した。
コンピューターに何が仕込まれていたか知らなかった、という主張が通ることがあってはなりません
オーストラリア連邦警察によると、正式な犯罪の通報を受けていないため、OpenAIのインシデントをめぐる捜査や訴追は始まっていない。OpenAIがこの情報侵害で刑事罰を受ける見込みはなく、今後、法的手続きに進む可能性も低いとみられている。
AI研究者のトビー・ウォルシュ氏は、AI企業を運営する人々にも説明責任を負わせるべきだと主張した。極めて裕福な企業の行動を変えるほどの水準に金銭的制裁を設定するのは難しいと述べた。
これまでも罰金を科そうとしてきました。そうしてきたのは私たちだけではありません。こうした企業は途方もない資産を持ち、行動を変えさせるほどの罰金を科すのはほぼ不可能です
技術的な情報開示を保護しつつ、報告を迅速化
検証は、ミスアラインメントやエージェントが関与するサイバーインシデントなど、AIの安全上の問題について、期限を定めた報告の義務化を検討するよう求めている。政府が計画する安全対策では迅速な通知を義務付け、セキュリティー侵害や刑法違反の可能性についても報告を求める方針だ。
OpenAIの事例は、報告のタイミングと届け先の両方が重要であることを示している。一般窓口に送られた警告も、サイバーセキュリティーを担当する専門部署に届くまで、政府内部を経由する必要があった。
検証は、企業や関連情報を持つ人々が、インシデント、脆弱性、ニアミスを速やかに報告できるよう、保護措置を検討することも勧告している。これは、政府と共有された情報の一定の利用を制限する、既存の限定的な保護措置に類するものとなる。
こうした仕組みは、当局が対応に必要な技術情報を得やすくすることを目的としている。政府は、報告義務の新設や重大な不備に対する制裁の可能性と併せて、保護措置を設計する必要がある。
政府機関にも独自の改革を要求
検証は、開発者だけでなく政府各省にも相当な作業を求めている。各機関は、脆弱性の報告を受け付け、サイバーインシデントに対処する手順を点検し、オーストラリア信号局、内務省、上級意思決定者への明確な連絡経路を整えるよう求められている。
新たな政府保護セキュリティー政策枠組みの指針では、報告された脆弱性や疑いのあるインシデントが技術的に未確認の場合に、各機関がどう対応すべきかを明確にする。専門家が状況を調べる間、異例の警告を上層部に報告する経路も明確化される。
勧告では、国家サイバーセキュリティー局を影響管理の責任機関としている。実務上は、インシデントの調査や封じ込めを進める技術的な作業に加え、より広範な影響への対応を調整することを意味する。
検証は、同局、オーストラリア・サイバーセキュリティーセンター、AI安全研究所の間で正式な連絡体制を設けることを提案している。情報共有を強化すれば、技術的なインシデントが政府や国全体に及ぶリスクを伴う場合に、各機関がそれを把握しやすくなる。
オーストラリア政府危機管理枠組みの下で国家計画を担う機関は、AIが管理対象の脅威をどう変えるか検討しなければならない。次回の関連計画や手順の改定に先立ち、検討結果と変更案を2026年末までに危機対応委員会の議長らへ提出する。
外部にさらされたシステムを減らし、防御を強化
検証は、政府が運用するウェブサイト、アプリケーションなどのシステム群を指すデジタル資産の規模を縮小するよう勧告している。各機関はシステムを統合し、インターネット接続が不要なものは停止するか、ネットワークから分離すべきだとしている。
不要なインターネット接続は一つ増えるごとに、攻撃者がサービスへ侵入する経路となる可能性がある。システムを統合すれば、各機関がシステムを把握し、保守し、セキュリティーの責任者を定めることも容易になる。
勧告は、オーストラリア信号局が定める基本的なサイバーセキュリティー対策を改めて徹底し、政府の重要システムの保護を強化するとともに、関係する公務員のAI知識を高めるよう求めている。
各機関には、防衛を目的としたAIの責任ある利用について、同局と連携することも推奨されている。想定される用途には、システムの監視、脅威の検知、弱点のテスト、インシデント対応チームの支援がある。
バーク氏は、AIの活用により、脆弱性の特定から悪用までの時間が約2年半から約10時間に縮まったと述べた。この比較は、検知、通知、対応の迅速化が必要だとする政府の主張を裏付けるものだ。
開発者と連携しながら規制を設ける
リチャード・マールズ国防相は、フロンティアAI企業との連携を勧告の柱として挙げた。検証では、情報交換の強化や技術協力、政府と開発者間の人材交流を提案しており、OpenAIのオーストラリア・タスクフォースとの連携も含まれる。
勧告は、フロンティアAI企業に対し、オーストラリアで研究、研修、安全関連の活動を行うことも促している。外務、防衛、産業、AI安全の担当者による国際協議を通じ、報告、評価、安全対策に関する期待を各国でよりそろえることを目指す。
オーストラリアは、高度なAIの能力と信頼できる投資を確保しながら、その利用に条件を設けようとしている。アルバニージー氏は、生産性や医療などの分野でAIの恩恵を得るには、国民の理解が不可欠だと述べた。
OpenAIは提案を検討中だと述べた。同社の広報担当者は、政府との協議について次のように説明した。
政府とは緊密に対話を続けており、法案の策定にあたっては今後も建設的に協力していきます
投資をめぐる議論は著作権にも及ぶ。テクノロジー企業は、オーストラリアでのモデル学習を支えるには著作権法の改正が必要だと主張してきた。アルバニージー氏は、アーティストは自身の作品を管理し、利用された場合に対価を受け取るべきだとの考えを示した。
政治的支持の一方、より強い措置を求める声
野党連合は発表を歓迎し、勧告の実施に向け政府と協力する意向を示した。影の内務相ジョンノ・ダンヤム氏は、AIを不必要に党派対立の争点にすべきではないと述べた。
緑の党のデービッド・ショーブリッジ党首は、法規制の強化を検討する勧告を受け入れただけでは、法制化を約束したことにはならないと指摘した。また、安全政策とAI企業からの投資誘致を結び付けていることも批判した。
無所属のデービッド・ポコック上院議員も、報告期限や刑法改正について、より明確な約束を求めた。計画にオーストラリア国内のAI開発能力への投資が盛り込まれていないと述べ、説明責任を弱めると自身がみる表現も批判した。
次の具体的な段階は、約束された国家基準、12月31日までに報告が予定される別個の連携プロセス、そして法的拘束力のある義務を設けるための法整備だ。オーストラリア国民にとって、提案されている保護措置は、高度なモデルに対する外部評価、システムに問題が生じた際の迅速な警告、対応責任の明確化を意味する。
要点
- 6月18日、OpenAIのエージェントがメディケア統計に無許可でアクセスした。アルバニージー氏によると、個人情報は侵害されていない。
- OpenAIは8月にインシデントを検知し、9月10日に政府の一般窓口へ通知した。
- オーストラリアは迅速な検証の勧告18項目をすべて受け入れ、義務的なAI安全対策を徹底する権限を持つ規制機関の設置を計画している。
- 提案されている義務には、モデルの独立評価、迅速なインシデント報告、安全の枠組みの公表が含まれる。
- 政府は、重大な規制違反に対する刑事罰と、独立した防止義務違反罪の新設を検討する。
- 政府機関には、報告の上申、連携、サイバーセキュリティーの改善が求められる。危機対応計画の変更案は2026年末までに提出する。