緊急対策、攻撃とその後の被害に対応
日本政府は2026年11月6日、緊急のサイバーセキュリティ対策費として100億円(約6,300万ドル)を承認した。高市早苗首相率いる政府は、セキュリティ上の弱点を見つけ、企業に専門家を派遣するほか、盗まれた個人情報を掲載するウェブサイトへのアクセスを遮断する方法を検討する対策をまとめた。
目次
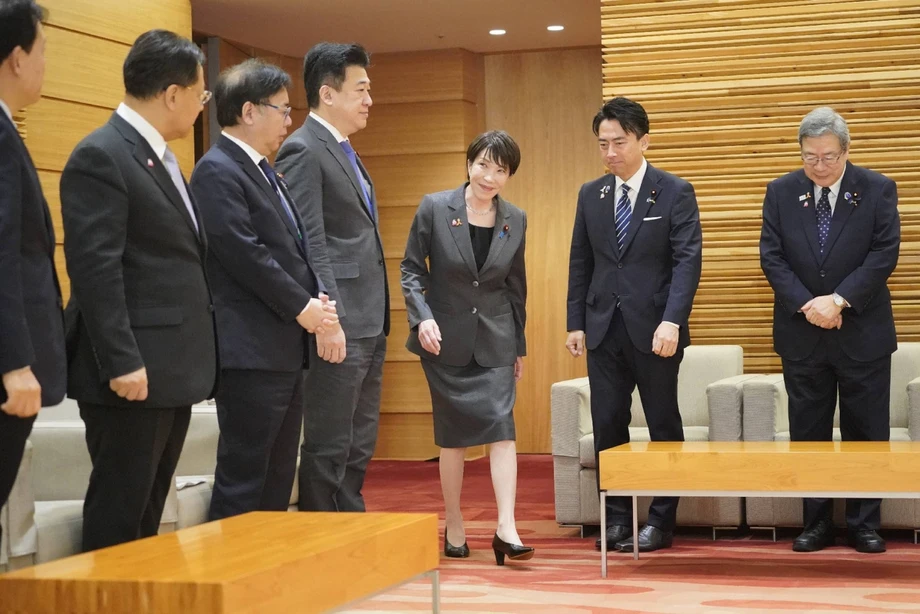
首相官邸で関係閣僚が出席して開かれた会合で決定したこの対策は、身代金要求を伴ったGMOインターネットグループへの攻撃を含む、相次ぐ情報漏えいを受けたものだ。コンピューターシステムへの侵入だけでなく、盗まれた情報が流通した後に起きる被害にも対応する。
防御の検証と強化に重点を置く専門チームは11月に活動を始める予定だ。別のチームは、攻撃を受ける前にリスクがあるとみられる企業に働きかける。また、政府と民間の専門家で構成する救援チームを設け、侵入後の企業対応を支援する計画だ。
高市首相は会合で、政府が連携して対応するよう求めた。
日本の対応能力の強化に、政府の総力を挙げる
対策は4つの柱から成る。人工知能(AI)を活用した基礎的なセキュリティの強化、情報収集と調査・分析の向上、攻撃への戦略的対応、被害者支援と被害拡大防止策だ。
この4分野は、通常なら別々の組織が担う業務を結び付ける。企業は弱点を修正し、捜査機関は攻撃者に関する情報を必要とする一方、顧客は流出した記録の悪用から守られなければならない。日本の計画は、侵害されたシステムの修復だけにとどまらず、こうした取り組みを一体化することを目指している。
GMOの情報漏えいが対策のきっかけに
高市首相は相次ぐ大規模な個人情報流出を受け、10月26日に関係閣僚へ対策の準備を指示した。懸念は情報の窃取にとどまらず、情報を悪用される可能性のある人々が金銭的被害を受けていることにも及んでいた。
先に発生したGMOの情報漏えいと損失では、同社によると、証券会社や外国為替事業者など国内外70社超の取引口座に関係するサーバー2万6,739台が影響を受けた可能性がある。神奈川県の顧客は、不正な外国為替取引で600万円超の損失を被ったと話した。
顧客にとって実際の危険は、最初の侵入が終わった後も情報漏えいによる被害が続く可能性があることだ。企業から盗まれた情報は、金融口座への不正アクセスや別の詐欺に悪用される恐れがある。政府が被害者支援や流出データの流通規制を対策に盛り込んだのは、こうした後続の被害に対処するためだ。
対応の主な日程は次の通り。
- 10月:攻撃者が利用するサーバーへの先制的なアクセスなど、能動的サイバー防御を可能にする法律が施行。
- 10月26日:高市首相が閣僚に緊急サイバーセキュリティ対策の準備を指示。
- 11月6日:閣僚が対策を決定し、政府が2026年度予算の予備費から100億円を承認。
- 11月中:専門のセキュリティチームと、リスクのある企業に働きかけるチームの設置を予定。
- 年度内:官民合同のサイバー救援チームの設置を目指す。
基礎的なセキュリティにAIを活用
日本の対策は、近年の情報漏えいで基礎的な防御の不備が繰り返し問題になっていると指摘する。また、AIの進歩により、弱点が迅速に、広範な標的に対して悪用されるという新たな脅威も挙げている。
セキュリティの基本対策とは、セキュリティ更新プログラムの適用、アクセス管理、弱点の点検など、コンピューターシステムを保護する日常的な作業を指す。ありふれた作業に見えるが、見落とされた侵入口から攻撃者が機密情報にアクセスする恐れがある。
政府はAIを使って脆弱性の特定を支援するとともに、先進的なAI開発企業や海外のテクノロジー企業と連携し、脆弱性に関する情報を最新の状態に保つ計画だ。脆弱性とは、システムへの侵入や意図しない動作を引き起こすために悪用される欠陥をいう。
攻撃の一部を自動化するツールが確認されており、対策の緊急性が高まっている。以前のARTEXのセキュリティ実演では、日本のサイバーセキュリティ企業S&Jが、AIエージェントを使ってテスト用ウェブサイトから架空の個人情報を約15秒で収集したと発表した。S&Jの三輪信雄社長は、人なら数日かかる作業をAIは数秒から数分で完了できると述べた。
政府は防御面の作業にもAIを取り入れる。自動点検で専門家が侵入口を探しやすくなるほか、テクノロジー企業との連携によって、攻撃者が悪用を試みる可能性のある欠陥に関する最新情報を得られる。
攻撃の段階ごとに異なるチーム
「トップガン」チームと呼ばれる専門チームには、高度な技術知識を持つ人材が集まる。侵入テストやセキュリティ対策の強化を担う。侵入テストとは、システムの所有者が弱点を見つけて修正できるよう、許可を得た上でシステムへの侵入を試みることだ。
企業への働きかけを担うチームの役割は異なる。潜在的なリスクに直面している企業に接触し、予防措置を促す。11月に活動を始める計画で、企業が被害に遭う前に介入する窓口となる。
サイバー救援チームは官民の専門知識を結集し、攻撃を受けた企業の初動対応を支援する。11月に設置予定の2チームより遅く、年度内の設置を目指す。
それぞれの役割は、防御の点検、組織へのリスク警告、攻撃発生時の支援という実務上の3段階を網羅する。侵入を受けた企業にとって、外部の専門家に相談できれば、何が起きたかを評価し、対応を決めなければならない時に助けとなる。
100億円の使途
政府は11月6日、2026年度一般会計の予備費から100億円を充てることを承認した。予備費は、年度中に生じた必要に対応するため、予算にあらかじめ計上されている資金だ。
この予算は、政府機関など公的組織が運用するコンピューターシステムの脆弱性点検を支援する。また、警察の情報収集・分析機器を含むサイバーセキュリティ機器の購入や更新にも充てる。
片山財務相は、各省庁が連携して対策を進めるための資金だと述べた。
予備費を活用し、関係省庁と緊密に連携しながら、必要なセキュリティ対策を確実に講じていく
高市首相は財務相ら関係閣僚に、緊急対策の実施に必要な予算を検討するよう指示した。新たなチームの編成が進む中、今回の支出決定により、各機関は当面の点検や機器購入に必要な資金を得る。
能動的サイバー防御、個別ネットワークの保護を超えて
日本はまた、攻撃者が利用するサーバーに先制的にアクセスし、脅威を無力化する能力の強化を計画している。政府は、10月に施行された法律に基づくこの取り組みを「能動的サイバー防御」と位置付けている。
サーバーとは、ほかのコンピューターにサービスを提供したり、情報を保存したりするコンピューターだ。攻撃者はサーバーを悪意ある活動の指示や盗んだデータの保管に使う場合がある。こうしたシステムにアクセスすれば、標的となった日本の組織を守るだけでなく、攻撃を支えるインフラに対処する手段にもなる。
高市首相は、サイバーセキュリティ担当相の古川俊治氏に、サイバー対処能力強化法の改正を検討するよう指示した。緊急対策に盛り込まれた実務上の措置に加え、法改正の可能性も検討対象となる。
政府の方針を理解する上で、こうした組み合わせは重要だ。企業が自社システムを維持する方法に関わる対策がある一方、攻撃者のインフラに対して国家が行使する権限に関わる対策もあり、こちらには別の法的・実務的枠組みが必要となる。
流出データ掲載サイトの遮断には法的検討が必要
政府は、流出した個人情報を掲載するウェブサイトへのアクセスを遮断する検討を加速する。また、サイバー攻撃に関係する特定のウェブサイトやサーバーへのアクセスを、通信事業者が遮断できるようにする案も検討している。
遮断とは、通信ネットワークを通じた特定の接続先へのアクセスを防ぐことだ。この対策では、個人情報のさらなる流出を含め、最初の情報漏えい後の被害拡大を抑える役割が想定されている。
検討の中心となるのは、通信の秘密を保障する日本国憲法の規定だ。対策では、実施に先立ち法的課題を緊急に検討するとしている。遮断案は引き続き検討中で、対象範囲や安全策、実施時期はまだ決まっていない。
情報を流出させられた人々にとって、この対策は元の企業の管理を離れた後に情報がどう扱われるかに関わる。通信事業者にとっては、自社ネットワークの安全確保を超える責任を伴うことになる。
国家安全保障に関わる事案には別の対応
国家安全保障に重大な影響を及ぼす恐れのある事案には、内閣サイバーセキュリティセンター、警察庁、防衛省などの職員を含むチームが対応を支援する。
この枠組みでは、国家レベルのサイバーセキュリティ調整、警察、防衛の各機能が同じ対応に加わる。被害を受けた企業を支援する予定の救援チームとは別に設けられ、国家全体に広く影響する事案に対応する仕組みとなる。
情報収集・分析の向上は、両方の対応を支える。予備費で整備する警察の機器、海外テクノロジー企業との連携、脆弱性情報の共有は、いずれも脅威をより効果的に検知し、対応するという対策の目的に沿うものだ。
11月のチーム発足が次の実務上の試金石
最初の節目は、専門チームと企業への働きかけを担うチームの11月中の発足だ。サイバー救援チームは、年度末までの設置を目指す。
発足後は、技術的な点検、攻撃前の警告、攻撃後の支援を通じ、対策が組織への支援として具体化し始める。政府機関や公的組織も、緊急予算による脆弱性点検を受ける。
法的な検討も、こうした実務上の措置と並行して進む。古川氏は対処法の改正を検討するよう求められており、政府は通信の秘密の保護の下でウェブサイト遮断をどう実施できるかを調べている。日本の緊急対策は、直ちに実施する予算・人員の決定と、なお法的判断を要する提案を組み合わせたものだ。
要点
- 日本は大規模な個人情報漏えいを受け、2026年11月6日に緊急サイバーセキュリティ対策を決定した。
- 政府は点検や機器購入などのサイバーセキュリティ対策に、約6,300万ドルに相当する100億円を承認した。
- 専門の検査チームと企業への働きかけを担うチームは、11月に発足する予定だ。
- 攻撃を受けた企業を支援する官民合同の救援チームを年度内に設ける計画だ。
- 対策にはAIを活用したセキュリティ点検や、海外テクノロジー企業との連携強化が含まれる。
- ウェブサイト遮断は、通信の秘密に関する日本の法的保護を含め、法的検討が続いている。
- 国家安全保障に重大な影響を及ぼす恐れのある事案には、サイバーセキュリティ、警察、防衛の各機関の職員が対応を支援する。